
Se o agente sempre vê uma tela de login, identifique a instância e o perfil que ele abriu. Perfil novo não contém estado do site. Um perfil persistente autorizado pode manter uma sessão válida entre execuções. O site decide se aceita. Confira a conta ou espaço visível antes de agir.
Identifique instância, perfil e aba
O agente e o navegador podem rodar em lugares diferentes. A aba pertence a um contexto e perfis podem ter contas diferentes. Registre o ambiente, perfil ou conexão e origem exata. Abra uma página somente leitura com marcador conhecido. Conexão e HTTP 200 não provam que a conta esteja certa.
Escolha um modo de reutilização compatível
Para repetir testes, use um perfil persistente dedicado quando a ferramenta suportar. Um conector autorizado pode usar um perfil já autenticado. Contexto novo serve para páginas públicas ou teste sem login. O navegador remoto não herda a sessão do computador. Use login aprovado separado ou persistência do provedor.
| Modo | Perfil |
|---|---|
| Persistent | Sessão existente |
| Existing-session attach | Sessão existente |
| Isolated | Contexto limpo |
Playwright MCP · Profile and state OpenClaw · Browser profiles
Mantenha a autenticação no navegador
Peça ao operador para entrar no site ou use um fluxo aprovado. O agente costuma precisar de um marcador, sem ler valor de cookie ou token. Um arquivo de estado pode conter credenciais; guarde só se necessário e proteja como segredo. Evite compartilhar o diretório entre processos simultâneos. Confira permissões antes de agir.
Execute a mesma tarefa duas vezes
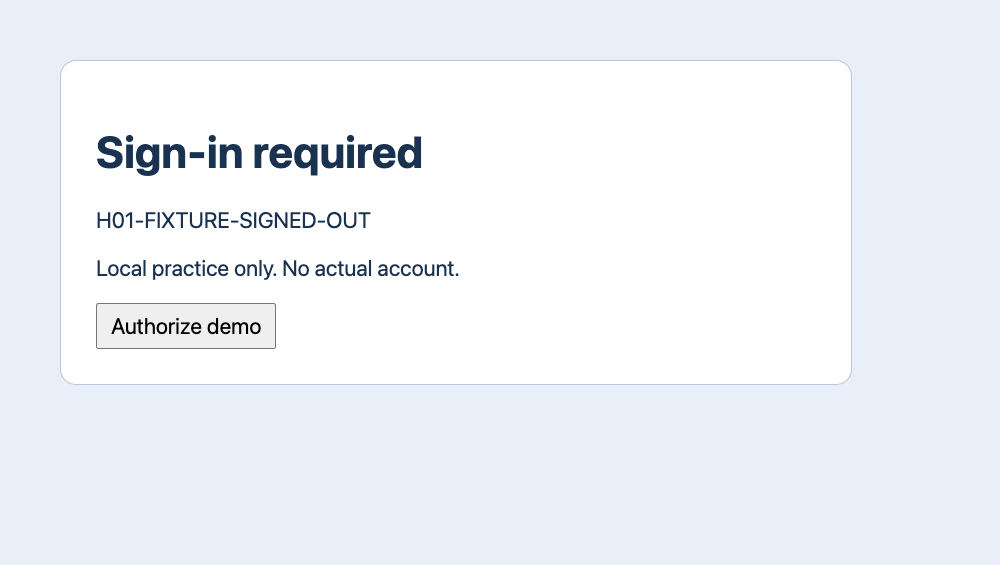
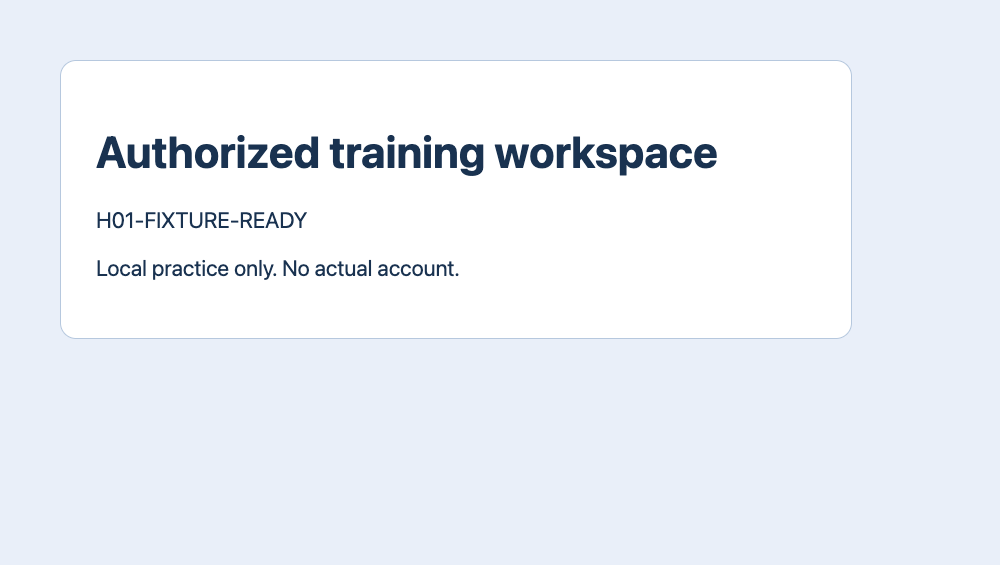
Usamos um perfil dedicado do Tabbit Browser Dev e uma página local. O primeiro GET /workspace exibiu H01-FIXTURE-SIGNED-OUT. Um clique em Authorize demo criou a sessão de teste e exibiu H01-FIXTURE-READY. Fechamos o navegador por completo. Outro processo abriu o mesmo perfil e URL e leu H01-FIXTURE-READY com zero autorizações. Tudo foi sintético.
| Etapa | GET /workspace | Resultado esperado |
|---|---|---|
| 1 | HTTP 200 | SIGNED-OUT → READY (1) |
| 2 | HTTP 200 | READY (0) |
| 3 | HTTP 200 | SIGNED-OUT (0) |
Trate expiração e revogação
Antes da terceira execução, o servidor revogou a sessão. O mesmo perfil e URL exibiram H01-FIXTURE-SIGNED-OUT com HTTP 200. Não houve login automático. Se aparecer login, outro espaço ou pedido de permissão, pause e peça ao operador que confira ou renove o acesso aprovado. Confira o estado depois. Persistência não impede expiração no servidor.
O que mostram dois relatos
No r/automation, uma pessoa perdeu a autenticação ao mover uma tarefa agendada. No r/AI_Agents, um criador relatou navegador novo sem login enquanto o anterior seguia conectado. São casos individuais. Confira o perfil e o marcador visível.
É preciso copiar cookies?
Não. Uma conexão compatível com perfil válido e autorizado pode reutilizar a sessão. Confira site, espaço e permissões antes de agir.
Por que o Codex Cloud não abre o localhost do seu computador
Perfis vs Espaços de Trabalho vs Grupos de Guias: Como Separar Trabalho e Vida Pessoal

Perguntas frequentes
É preciso copiar cookies?
Não. Uma conexão compatível com perfil válido e autorizado pode reutilizar a sessão. Confira site, espaço e permissões antes de agir.
Como confirmar o perfil ativo?
O agente e o navegador podem rodar em lugares diferentes. A aba pertence a um contexto e perfis podem ter contas diferentes. Registre o ambiente, perfil ou conexão e origem exata. Abra uma página somente leitura com marcador conhecido. Conexão e HTTP 200 não provam que a conta esteja certa.
Quais modos de reutilização existem?
Para repetir testes, use um perfil persistente dedicado quando a ferramenta suportar. Um conector autorizado pode usar um perfil já autenticado. Contexto novo serve para páginas públicas ou teste sem login. O navegador remoto não herda a sessão do computador. Use login aprovado separado ou persistência do provedor.
Como verificar a reutilização?
Usamos um perfil dedicado do Tabbit Browser Dev e uma página local. O primeiro GET /workspace exibiu H01-FIXTURE-SIGNED-OUT. Um clique em Authorize demo criou a sessão de teste e exibiu H01-FIXTURE-READY. Fechamos o navegador por completo. Outro processo abriu o mesmo perfil e URL e leu H01-FIXTURE-READY com zero autorizações. Tudo foi sintético.
O que fazer se a sessão expirar?
Antes da terceira execução, o servidor revogou a sessão. O mesmo perfil e URL exibiram H01-FIXTURE-SIGNED-OUT com HTTP 200. Não houve login automático. Se aparecer login, outro espaço ou pedido de permissão, pause e peça ao operador que confira ou renove o acesso aprovado. Confira o estado depois. Persistência não impede expiração no servidor.