
瀏覽器 Agent 一直顯示登入頁時,先查實際使用的瀏覽器與設定檔。新設定檔沒有網站狀態。已授權的持久設定檔可在兩次執行間保留有效工作階段,但網站仍能拒絕。執行任務前核對可見帳號或工作區。
辨認執行個體、設定檔與分頁
Agent 與瀏覽器程序可能在不同位置。同一瀏覽器中的不同設定檔能登入不同帳號,分頁屬於特定上下文。記錄執行環境、設定檔或連線標記與來源。開啟有已知工作區標記的唯讀頁面。連線成功或 HTTP 200 無法證明帳號正確。
選擇支援的重用方式
反覆測試可使用工具支援的專用持久設定檔。已授權的既有工作階段連線可連到登入中的設定檔。公開任務或測試未登入分支可用臨時上下文。遠端瀏覽器不會自動繼承筆電登入,應使用另行核准的登入或供應商保存功能。
| 模式 | 設定檔 |
|---|---|
| Persistent | 既有工作階段 |
| Existing-session attach | 既有工作階段 |
| Isolated | 空白工作階段 |
Playwright MCP · Profile and state OpenClaw · Browser profiles
將驗證留在瀏覽器內
請操作者透過網站正常登入或使用核准的測試驗證。Agent 通常只需讀工作區標記,無須原始 Cookie 或權杖。狀態檔可能含可冒用工作階段的憑證,需要時才保存並當作秘密處理。避免多程序同時共用持久目錄,頁面可見後也要核對帳號是否允許執行動作。
同一任務執行兩次
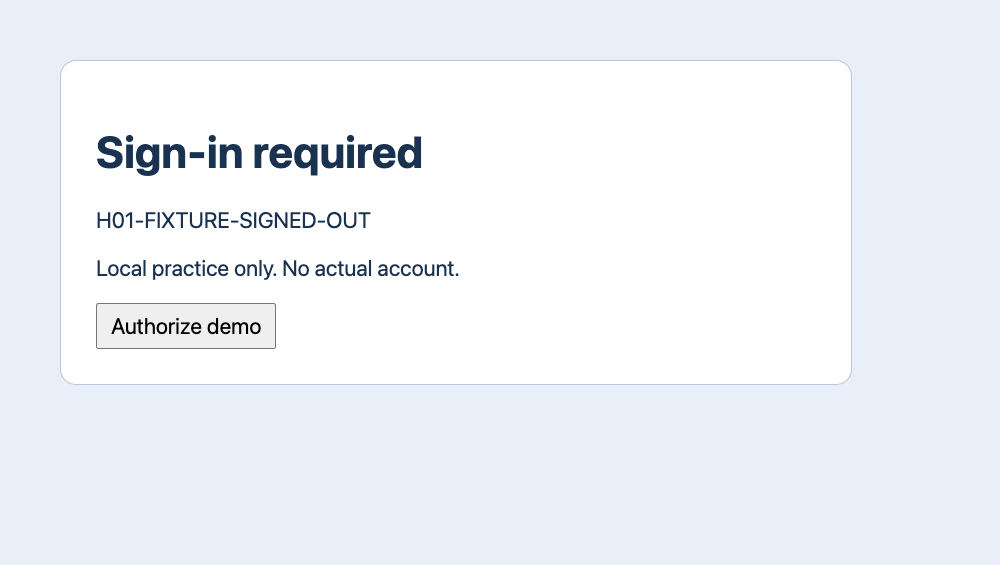
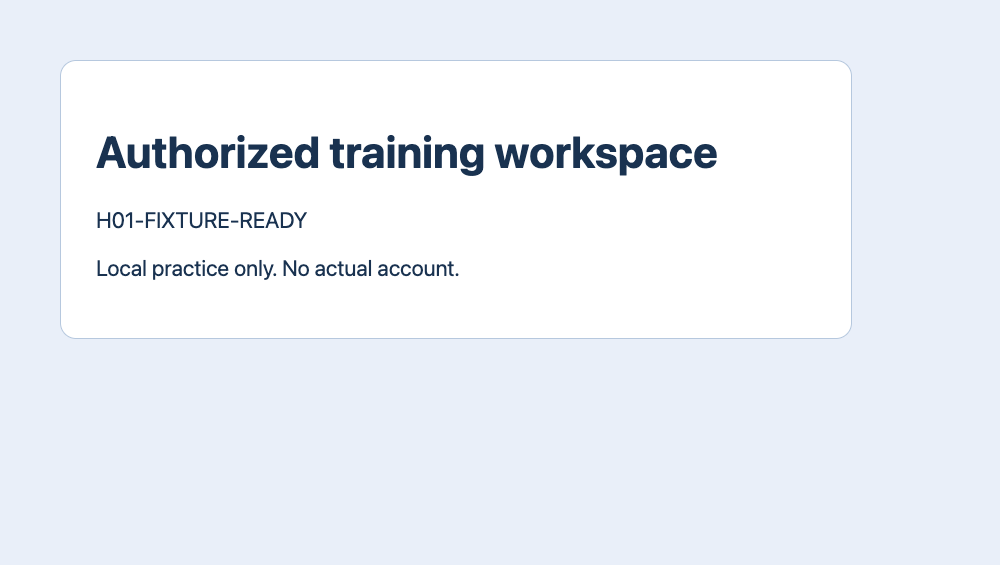
使用同一個專用 Tabbit Browser Dev 設定檔開啟僅迴路可用的練習頁。第一次 GET /workspace 顯示 H01-FIXTURE-SIGNED-OUT。點一次 Authorize demo 取得測試工作階段,看到 H01-FIXTURE-READY。完全關閉瀏覽器後,新程序用相同設定檔與網址直接取得 H01-FIXTURE-READY,未再次授權。帳號和授權都是模擬。
| 步驟 | GET /workspace | 預期結果 |
|---|---|---|
| 1 | HTTP 200 | SIGNED-OUT → READY (1) |
| 2 | HTTP 200 | READY (0) |
| 3 | HTTP 200 | SIGNED-OUT (0) |
處理過期與撤銷
第三次啟動前,練習伺服器撤銷測試工作階段。同一設定檔與網址又顯示 H01-FIXTURE-SIGNED-OUT,HTTP 仍為 200。測試沒有自動登入。真實任務若出現登入、工作區變動或權限提示就暫停,請操作者核對或恢復已授權存取,再核對目標狀態。持久設定檔不會阻止伺服器端失效。
兩位使用者的經驗
一位 r/automation 使用者說排程搬到其他環境後失去登入。另一位揭露自己開發工具的 r/AI_Agents 使用者說 Agent 新啟的瀏覽器未登入,原本的瀏覽器仍有工作階段。都是個案。請用實際設定檔和可見標記確認授權。
重用登入一定要複製 Cookie 嗎?
不用。支援的連線可在有效且授權的瀏覽器設定檔內繼續使用工作階段。操作前先核對網站、帳號或工作區與權限。

常見問題
重用登入一定要複製 Cookie 嗎?
不用。支援的連線可在有效且授權的瀏覽器設定檔內繼續使用工作階段。操作前先核對網站、帳號或工作區與權限。
如何確認目前設定檔?
Agent 與瀏覽器程序可能在不同位置。同一瀏覽器中的不同設定檔能登入不同帳號,分頁屬於特定上下文。記錄執行環境、設定檔或連線標記與來源。開啟有已知工作區標記的唯讀頁面。連線成功或 HTTP 200 無法證明帳號正確。
有哪些重用方式?
反覆測試可使用工具支援的專用持久設定檔。已授權的既有工作階段連線可連到登入中的設定檔。公開任務或測試未登入分支可用臨時上下文。遠端瀏覽器不會自動繼承筆電登入,應使用另行核准的登入或供應商保存功能。
如何驗證重用?
使用同一個專用 Tabbit Browser Dev 設定檔開啟僅迴路可用的練習頁。第一次 GET /workspace 顯示 H01-FIXTURE-SIGNED-OUT。點一次 Authorize demo 取得測試工作階段,看到 H01-FIXTURE-READY。完全關閉瀏覽器後,新程序用相同設定檔與網址直接取得 H01-FIXTURE-READY,未再次授權。帳號和授權都是模擬。
工作階段失效怎麼辦?
第三次啟動前,練習伺服器撤銷測試工作階段。同一設定檔與網址又顯示 H01-FIXTURE-SIGNED-OUT,HTTP 仍為 200。測試沒有自動登入。真實任務若出現登入、工作區變動或權限提示就暫停,請操作者核對或恢復已授權存取,再核對目標狀態。持久設定檔不會阻止伺服器端失效。