
毎回ログイン画面が出るときは、実際に開いたブラウザとプロファイルを確認します。新規プロファイルにはサイトの状態がありません。許可済みの永続プロファイルは有効なセッションを保持できますが、受け入れるかはサイトが決めます。先に画面のアカウントやワークスペースを確認します。
実行環境、プロファイル、タブを特定する
エージェントとブラウザは別の場所で実行できます。タブはコンテキストに属し、プロファイルによってアカウントが異なります。実行環境、プロファイルまたは接続ラベル、正確なオリジンを記録します。既知の目印があるページを読み取り専用で開きます。接続や HTTP 200 だけではアカウントは確認できません。
対応する再利用方法を選ぶ
反復テストでは、ツールが対応するなら専用永続プロファイルを使います。許可された接続ツールはログイン済みプロファイルに接続できます。公開ページや未ログインのテストには新規コンテキストが使えます。遠隔ブラウザは手元のセッションを自動継承しません。別の許可済み認証や状態保存を使います。
| モード | プロファイル |
|---|---|
| Persistent | 既存セッション |
| Existing-session attach | 既存セッション |
| Isolated | クリーンな環境 |
Playwright MCP · Profile and state OpenClaw · Browser profiles
認証をブラウザ内にとどめる
操作者がサイトでログインするか、承認済みテスト認証を使います。エージェントが通常必要とするのは目印で、Cookie やトークン値ではありません。状態ファイルには認証情報が含まれ得ます。必要な場合だけ保存し、秘密として扱います。複数プロセスで同じディレクトリを共有せず、操作前に権限を確認します。
同じタスクを二回実行する
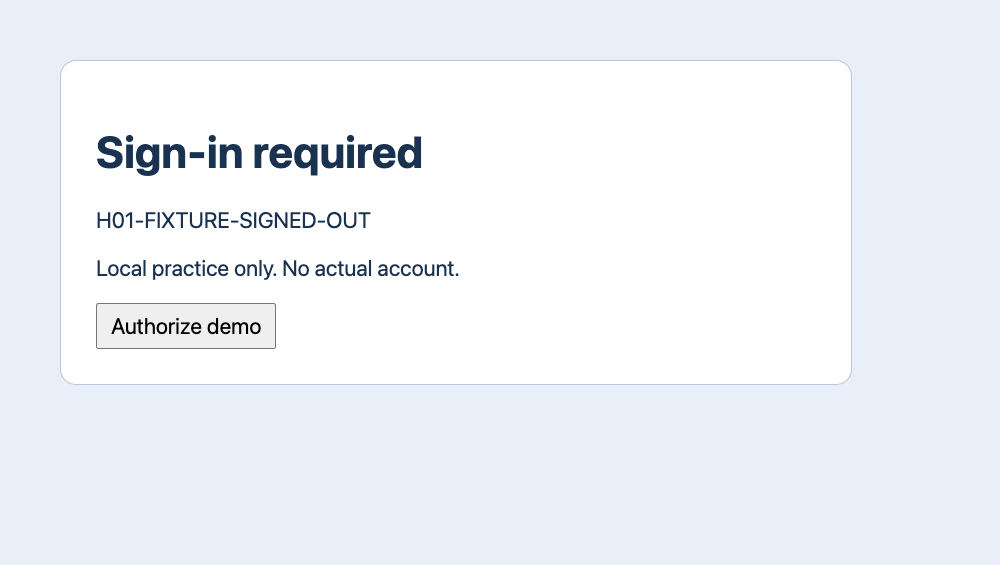
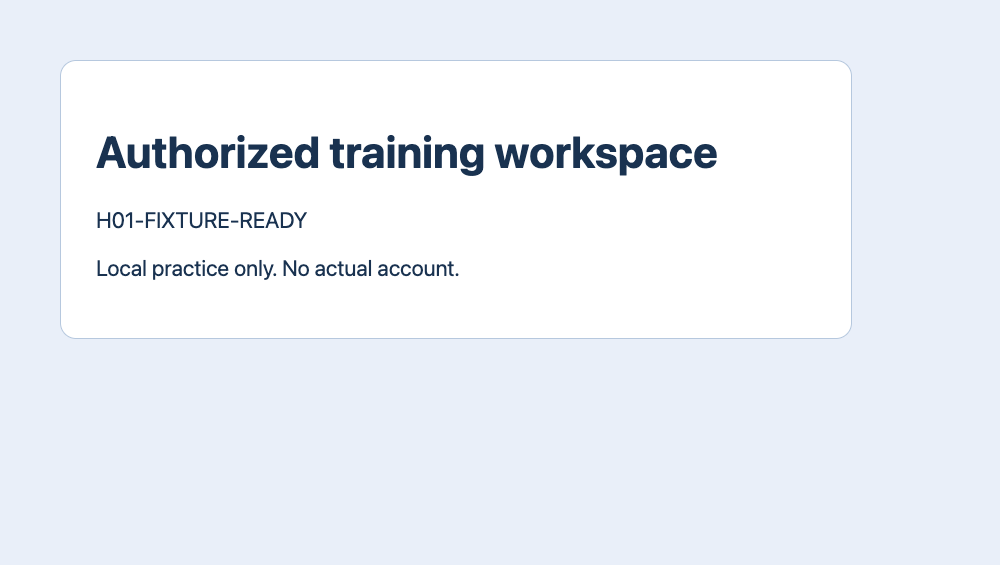
専用 Tabbit Browser Dev プロファイルでローカル練習ページを開きました。初回 GET /workspace は H01-FIXTURE-SIGNED-OUT。Authorize demo を一度押すとテスト用セッションができ、H01-FIXTURE-READY を表示しました。ブラウザを完全に終了後、新しいプロセスで同じプロファイルと URL を開くと、認証クリックなしで H01-FIXTURE-READY を取得しました。すべて模擬データです。
| 手順 | GET /workspace | 期待結果 |
|---|---|---|
| 1 | HTTP 200 | SIGNED-OUT → READY (1) |
| 2 | HTTP 200 | READY (0) |
| 3 | HTTP 200 | SIGNED-OUT (0) |
失効や取り消しに対応する
三回目の前にサーバーがセッションを取り消しました。同じプロファイルと URL でも HTTP 200 のまま H01-FIXTURE-SIGNED-OUT でした。自動ログインはありません。実タスクでログイン画面、別ワークスペース、権限確認が出たら停止し、操作者に承認済みアクセスを確認・更新してもらいます。永続化でサーバー側の失効は防げません。
利用者の二つの報告
r/automation では定期タスクの移行で認証が消えた例、r/AI_Agents ではツール作者が新規ブラウザで未ログインになった例がありました。個別の経験です。実際のプロファイルと目印を確認します。
Cookie をコピーする必要はありますか?
いいえ。対応する接続で有効な許可済みプロファイルの状態を使えます。操作前にサイト、ワークスペース、権限を確認します。

よくある質問
Cookie をコピーする必要はありますか?
いいえ。対応する接続で有効な許可済みプロファイルの状態を使えます。操作前にサイト、ワークスペース、権限を確認します。
現在のプロファイルはどう確認しますか?
エージェントとブラウザは別の場所で実行できます。タブはコンテキストに属し、プロファイルによってアカウントが異なります。実行環境、プロファイルまたは接続ラベル、正確なオリジンを記録します。既知の目印があるページを読み取り専用で開きます。接続や HTTP 200 だけではアカウントは確認できません。
どの再利用方法がありますか?
反復テストでは、ツールが対応するなら専用永続プロファイルを使います。許可された接続ツールはログイン済みプロファイルに接続できます。公開ページや未ログインのテストには新規コンテキストが使えます。遠隔ブラウザは手元のセッションを自動継承しません。別の許可済み認証や状態保存を使います。
再利用をどう検証しますか?
専用 Tabbit Browser Dev プロファイルでローカル練習ページを開きました。初回 GET /workspace は H01-FIXTURE-SIGNED-OUT。Authorize demo を一度押すとテスト用セッションができ、H01-FIXTURE-READY を表示しました。ブラウザを完全に終了後、新しいプロセスで同じプロファイルと URL を開くと、認証クリックなしで H01-FIXTURE-READY を取得しました。すべて模擬データです。
セッションが失効したらどうしますか?
三回目の前にサーバーがセッションを取り消しました。同じプロファイルと URL でも HTTP 200 のまま H01-FIXTURE-SIGNED-OUT でした。自動ログインはありません。実タスクでログイン画面、別ワークスペース、権限確認が出たら停止し、操作者に承認済みアクセスを確認・更新してもらいます。永続化でサーバー側の失効は防げません。