
瀏覽器擴充功能通過安裝所在設定檔獲得的權限操作網頁。CDP 則連接指定瀏覽器端點,再選擇一個目標。如果希望復用已登入頁面,先確認工具實際能到達哪個設定檔和分頁。同一個 URL 在兩個設定檔中可能對應不同狀態。
有開發者期望接入已登入的設定檔,實際卻啓動了全新瀏覽器。另一位用戶報告,Chrome 136 的變更影響了其基於 CDP 的擴充功能設置工具。兩條反饋分別對應連接錯會話、原有接入方式失效。 r/ClaudeAI · r/Playwright
重點整理
需要在已登入的分頁操作,而且有人確認時,優先評估核准的擴充功能。
反覆執行的工作若能自行啟停瀏覽器,可用獨立設定檔與直接 CDP。
擴充功能內部也能使用 CDP。分開檢查授權、連接器能力以及誰能連線。
寫入前,確認授權或端點、頁面顯示的工作區與預期變更。
擴充功能從哪裡獲得權限
擴充功能安裝在某個瀏覽器設定檔中。它能調用哪些 API、讀取哪些站點,由 manifest 和後續用戶授權決定。連接器可以請求選擇一個分頁,也可能使用 activeTab 這類臨時授權。activeTab 從用戶操作開始,通常在跨源導航或分頁關閉時結束。部分擴充功能會申請更廣權限,部署時要看具體清單。
擴充功能權限文檔 · activeTab 說明 · Playwright 的連接方式 · 擴充功能偵錯 API
分別看連接通道和授權
擴充功能也可以申請相應權限後使用偵錯 API。有些工具把擴充功能作為連接橋,再由 CDP 實現操作。要比較的是如何獲得權限、如何選擇目標、誰能接觸連接。只看工具把通道叫作甚麼,無法回答這些問題。
部署時分開核對三件事:誰能呼叫連接器、瀏覽器允許連接器執行哪些操作、目標中登入的是哪個帳號。Chrome 擴充功能的偵錯 API 只開放部分 CDP 網域。直接偵錯端點有自己的連線限制。用戶端選定一個分頁,不會限制其他能連到相同端點的用戶端可提出哪些要求。 Chrome debugger
需要在旁監督時,可按 接入現有瀏覽器 的步驟開始。適合 Agent 的瀏覽器 和 瀏覽器 Agent 說明如何搭配工具。
CDP 實際連接到哪裡
CDP 是偵錯協議,區分瀏覽器和頁面目標。地址或 WebSocket URL 指向一個已經允許連接的實例,不能用桌面當前顯示哪個窗口來判斷。接入後列出目標,選擇預期分頁,再核對可見狀態。不同瀏覽器版本、接入方式與組織策略會影響可以連接的範圍。
從 Chrome 136 起,標準 Chrome 的遠端偵錯連接埠與管道參數須搭配非預設使用者資料目錄。Chrome 建議自動化使用 Chrome for Testing。遠端執行時,採用私有連線並限制可連線的對象。回送位址屬於瀏覽器所在的主機。 Chrome
| 決策項 | 擴充功能 | CDP |
|---|---|---|
| 初次批准 | 檢查 API 和站點權限 | 批准端點與設定檔歸屬 |
| 目標選擇 | 確認獲准的分頁 | 列出目標並回讀可見狀態 |
| 清除 | 撤銷授權或關閉獲准範圍 | 關閉自有瀏覽器與端點 |
排查偶發錯誤時,分開檢查啟動瀏覽器與連線。整體流程可參考 瀏覽器自動化,頁面問題可用 Chrome DevTools 排查 的方式找出原因。
擴充功能可以存取哪些頁面
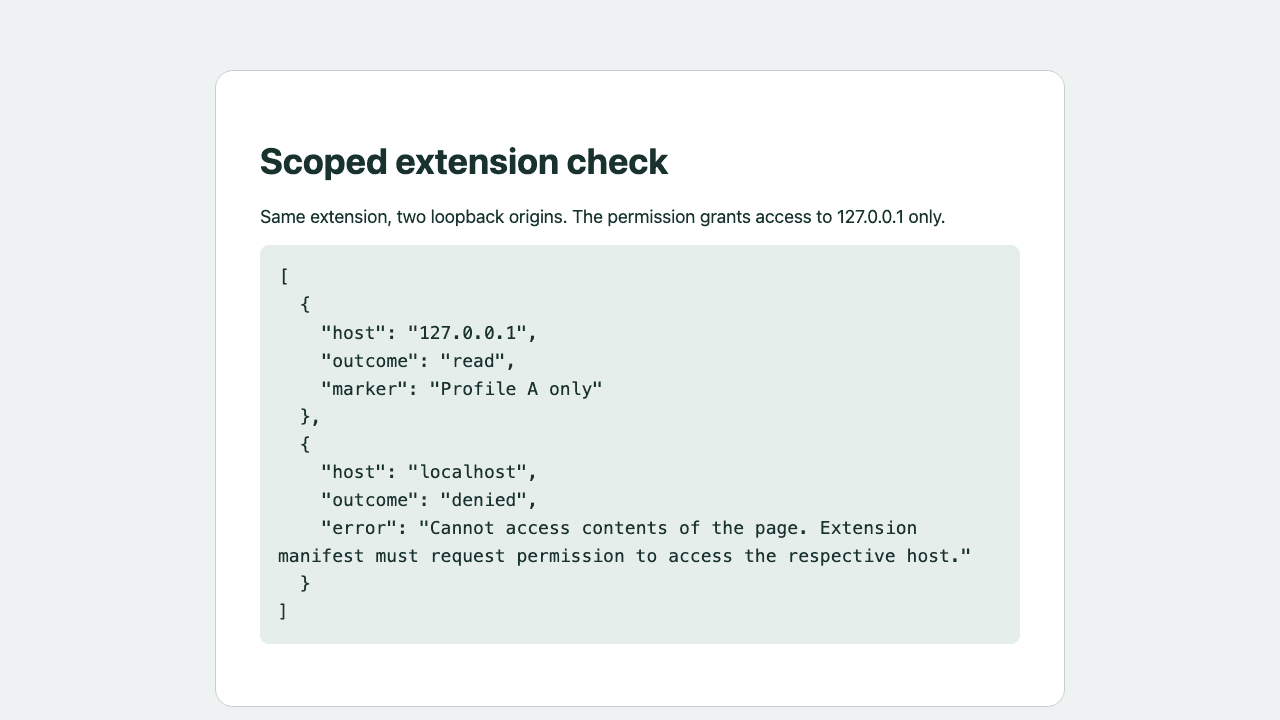
下方的存檔圖示範主機名稱比對。指令碼在 127.0.0.1 讀到模擬標記,在 localhost 被拒絕。兩個名稱都指向同一服務,資訊清單只授權其中一個。實際權限範圍以各擴充功能的資訊清單為準。
{
  "manifest_version": 3,
  "permissions": ["scripting"],
  "host_permissions": ["http://127.0.0.1/*"]
}
如何確認 CDP 連到哪個設定檔
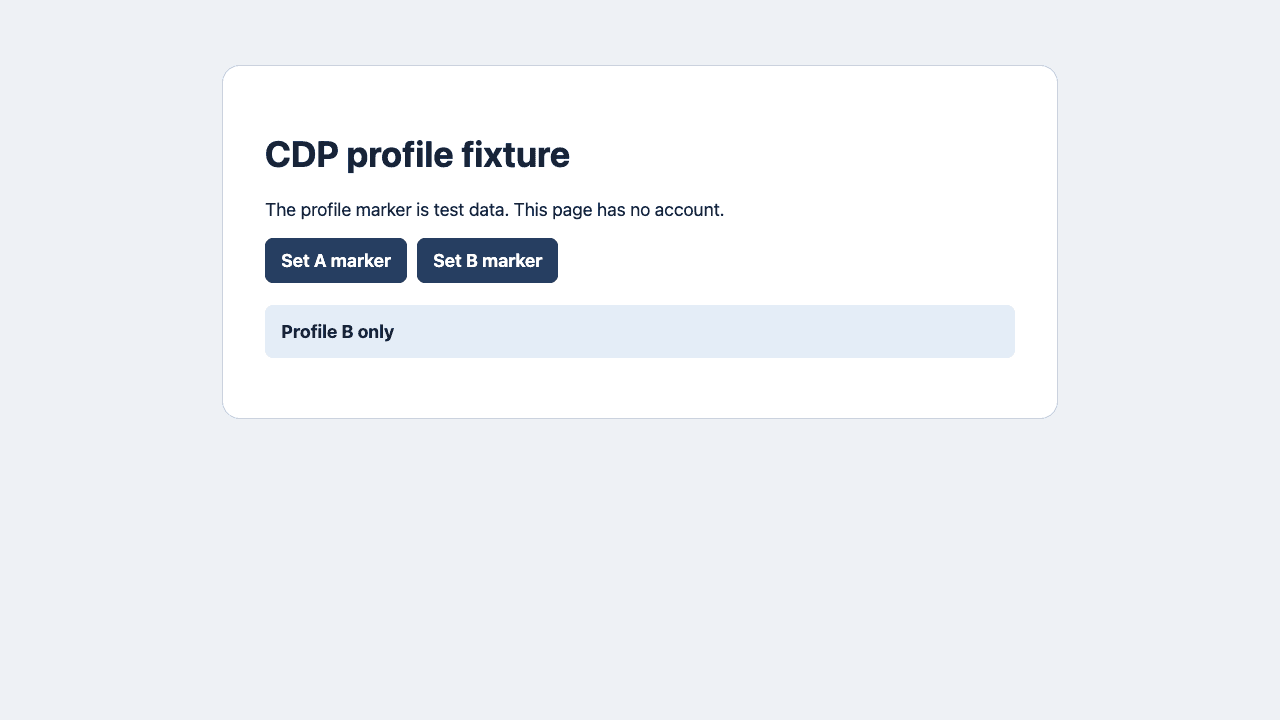
第二張存檔圖顯示獨立設定檔裡的模擬標記。兩個執行個體可以開啟同一個網址。編輯前,讀取頁面顯示的工作區名稱並核對。握手成功表示端點有回應,還要確認分頁。
若重複工作使用具名設定檔,可參考 agent-browser 會話 明確指定工作階段。
按任務歸屬和暴露面選方案
需要在已打開的分頁中由人監督時,優先考慮組織已批准、站點權限窄、可見標籤選擇的擴充功能。無人值守 QA 可以使用自動化專屬瀏覽器和設定檔,把偵錯連接限制在受信任的本地或托管傳輸里,任務結束主動關閉。遠程執行器中的本機回送地址屬於執行器,不能直接當作筆記本電腦的本地地址。
| 場景 | 考慮的方式 | 先驗證甚麼 |
|---|---|---|
| 由人監督一個已打開的分頁 | 授權範圍窄且獲批的擴充功能 | 可見分頁和站點範圍 |
| 可復現的後台 QA | 專屬 CDP 瀏覽器 | 端點位置與獨立臨時設定檔 |
| 組織策略拒絕 | 獲批的部署方式 | 管理員許可與測試帳號 |
規劃無人值守工作時參考 瀏覽器自動化 Agent,部署前用 瀏覽器 Agent 安全 檢查存取與核准。
寫入操作前的復核
先核對許可域名、目標分頁,以及可見帳號或測試標記。明確誰能到達偵錯端點,誰能給擴充功能新增權限。組織策略阻斷任一方式時停止,走瀏覽器管理員批准的部署方式。導航或點擊之後再驗收預期結果。握手、點擊和業務結果分別留證。
用回傳結果核對操作前後
記錄預期瀏覽器歸屬、許可站點和可見標記。先用只讀操作驗證,改動後再回讀目標。如果連錯實例或權限被拒絕,先停止,再核對連接。把結果單獨留檔,方便其他人復核。
可用 首次任務驗收清單 先執行一次唯讀工作,再開放寫入權限。

常見問題
擴充功能能自動讀取所有分頁嗎?
權限取決於擴充功能 API、站點授權、用戶動作和瀏覽器策略。
CDP 會連接我當前正在看的窗口嗎?
它連接設定檔的偵錯端點,接入後還要選定目標。
同一網址在不同設定檔中能有不同登入態嗎?
可以。不同設定檔可為同一網址保留不同的 Cookie 或儲存狀態。變更資料前先確認頁面顯示的工作區或帳號。
Chrome 136 改了甚麼?
Chrome 官方說明偵錯開關不再作用於默認 Chrome 數據目錄。使用前核對當前官方規則。
企業禁用了遠程偵錯怎麼辦?
使用管理員批准的連接器或隔離自動化環境。
應該保存甚麼證據?
記錄連接方式、設定檔或標籤確認、權限範圍、可見結果和關閉狀態,排除個人帳號數據。