
浏览器扩展通过安装所在配置获得的权限操作网页。CDP 则连接指定浏览器端点,再选择一个目标。如果希望复用已登录页面,先确认工具实际能到达哪个配置和标签页。同一个 URL 在两个配置中可能对应不同状态。
有开发者期望接入已登录的配置,实际却启动了全新浏览器。另一位用户报告,Chrome 136 的变更影响了其基于 CDP 的扩展设置工具。两条反馈分别对应连接错会话、原有接入方式失效。 r/ClaudeAI · r/Playwright
关键结论
要接入已登录标签页,而且有人在旁确认,优先评估获批的扩展。
重复运行的任务如果能管理浏览器启停,可用独立配置和直接 CDP。
扩展内部也能使用 CDP。分别核对授权方式、连接器能做什么,以及谁能接入。
执行写入前先核对授权或端点、页面上可见的工作区和预期改动。
扩展从哪里获得权限
扩展安装在某个浏览器配置中。它能调用哪些 API、读取哪些站点,由 manifest 和后续用户授权决定。连接器可以请求选择一个标签页,也可能使用 activeTab 这类临时授权。activeTab 从用户操作开始,通常在跨源导航或标签页关闭时结束。部分扩展会申请更广权限,部署时要看具体清单。
扩展权限文档 · activeTab 说明 · Playwright 的连接方式 · 扩展调试 API
分别看连接通道和授权
扩展也可以申请相应权限后使用调试 API。有些工具把扩展作为连接桥,再由 CDP 实现操作。要比较的是如何获得权限、如何选择目标、谁能接触连接。只看工具把通道叫作什么,无法回答这些问题。
部署时分别核对三件事:谁能调用连接器、浏览器允许连接器执行哪些操作、目标里登录的是哪个账号。Chrome 扩展的调试 API 只开放部分 CDP 域。直接调试端点由另一套规则控制可达范围。客户端选择一个标签页,不会限制其他能接入同一端点的客户端可以请求哪些操作。 Chrome debugger
需要在旁监督时,可以按 接入现有浏览器 的步骤开始。适合 Agent 的浏览器 和 浏览器 Agent 两篇说明了如何搭配接入工具。
CDP 实际连接到哪里
CDP 是调试协议,区分浏览器和页面目标。地址或 WebSocket URL 指向一个已经允许连接的实例,不能用桌面当前显示哪个窗口来判断。接入后枚举目标,选择预期标签页,再核对可见状态。不同浏览器版本、接入方式与组织策略会影响可以连接的范围。
从 Chrome 136 起,常规 Chrome 的远程调试端口和管道开关要求使用非默认用户数据目录。Chrome 建议自动化采用 Chrome for Testing。远程执行时,用私有传输并限制谁能连接。回环端口属于运行浏览器的主机。 Chrome
| 决策项 | 扩展 | CDP |
|---|---|---|
| 初次批准 | 检查 API 和站点权限 | 批准端点与配置归属 |
| 目标选择 | 确认获准的标签页 | 枚举目标并回读可见状态 |
| 清理 | 撤销授权或关闭获准范围 | 关闭自有浏览器与端点 |
排查偶发故障时,把启动浏览器和连接浏览器分开检查。整体流程可参照 浏览器自动化,页面错误可用 Chrome DevTools 排查 的方法定位。
扩展的站点授权覆盖哪些页面
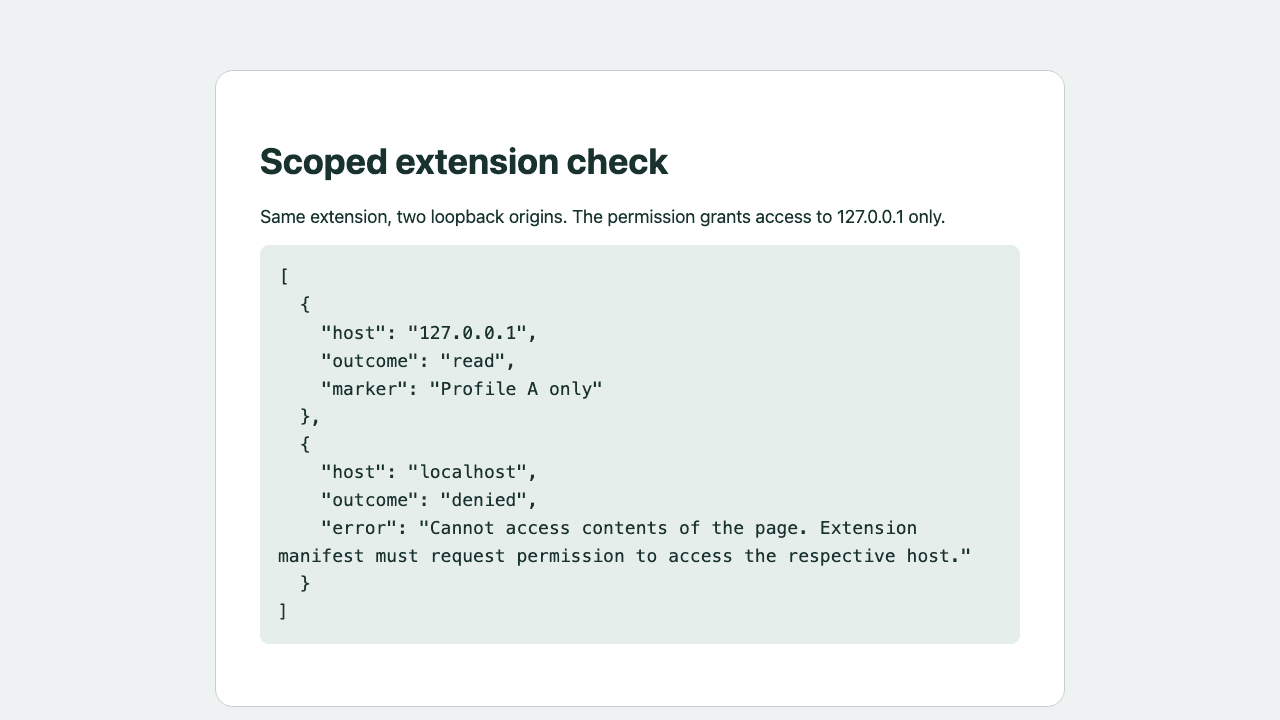
下方存档图演示主机名匹配。脚本在 127.0.0.1 读到模拟标记,在 localhost 被拒绝。两个主机名指向同一服务,清单只授权其中一个。这里展示的是站点权限规则,实际范围要看扩展清单。
{
  "manifest_version": 3,
  "permissions": ["scripting"],
  "host_permissions": ["http://127.0.0.1/*"]
}
如何确认 CDP 接入的配置
第二张存档图显示了独立配置中的模拟标记。两个实例可以打开同一网址。编辑前,读一次页面上可见的工作区名称,并与预期值核对。握手成功只说明端点有响应,标签页还需单独确认。
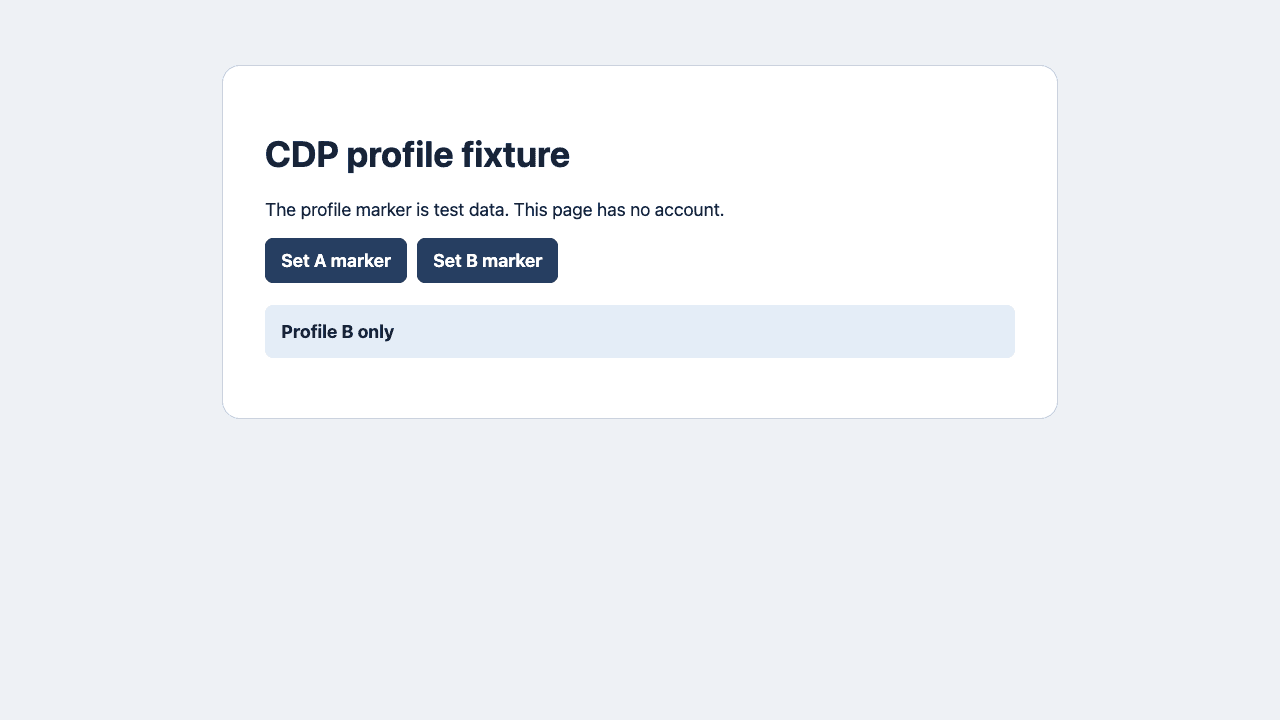
如果重复任务使用具名配置,可参照 agent-browser 会话 明确指定会话。
按任务归属和暴露面选方案
需要在已打开的标签页中由人监督时,优先考虑组织已批准、站点权限窄、可见标签选择的扩展。无人值守 QA 可以使用自动化专属浏览器和配置,把调试连接限制在受信任的本地或托管传输里,任务结束主动关闭。远程执行器中的回环地址属于执行器,不能直接当作笔记本电脑的本地地址。
| 场景 | 考虑的方式 | 先验证什么 |
|---|---|---|
| 由人监督一个已打开的标签页 | 授权范围窄且获批的扩展 | 可见标签页和站点范围 |
| 可复现的后台 QA | 专属 CDP 浏览器 | 端点位置与独立临时配置 |
| 组织策略拒绝 | 获批的部署方式 | 管理员许可与测试账号 |
规划无人值守任务时参考 浏览器自动化 Agent,并在上线前用 浏览器 Agent 安全 核对权限与审批。
写操作前的复核
先核对许可域名、目标标签页,以及可见账号或测试标记。明确谁能到达调试端点,谁能给扩展新增权限。组织策略阻断任一方式时停止,走浏览器管理员批准的部署方式。导航或点击之后再验收预期结果。握手、点击和业务结果分别留证。
用回执核对操作前后
记录预期浏览器归属、许可站点和可见标记。先用只读操作验证,改动后再回读目标。如果连错实例或权限被拒绝,先停止,再核对连接。把结果单独留档,方便其他人复核。
可用 首次任务验收清单 先跑一次只读任务,再开放写入权限。

常见问题
扩展能自动读取所有标签页吗?
权限取决于扩展 API、站点授权、用户动作和浏览器策略。
CDP 会连接我当前正在看的窗口吗?
它连接配置的调试端点,接入后还要选定目标。
同一网址在不同配置中能有不同登录态吗?
可以。同一网址在不同配置里可以保有不同 Cookie 或存储状态。写入前先确认页面显示的工作区或账号。
Chrome 136 改了什么?
Chrome 官方说明调试开关不再作用于默认 Chrome 数据目录。使用前核对当前官方规则。
企业禁用了远程调试怎么办?
使用管理员批准的连接器或隔离自动化环境。
应该保存什么证据?
记录连接方式、配置或标签确认、权限范围、可见结果和关闭状态,排除个人账号数据。