
为什么 Codex 看到登录页,我却已经登录了?
如果 Codex 的浏览器工具使用了有权限的会话,就能读取已登录的后台。桌面应用的内置浏览器有独立配置。你在 Chrome 登录后,用内置浏览器访问同一个 URL,仍可能看到登录页。官方浏览器扩展可以接入支持的浏览器和已打开的标签,但要选对配置,并允许访问站点。内置浏览器文档 · 浏览器扩展文档
一位 Codex 用户报告,用内置浏览器打开 Apple 网站时卡在登录页。帖子只描述了现象,无法区分是网站、浏览器会话还是产品问题。遇到同类情况,先查正在使用哪个浏览器,再尝试重新登录。r/codex 原帖
先查这五件事
Codex 账号用来登录 Codex,后台网站账号跟随所选浏览器会话。
桌面应用里的
@Browser指向内置配置。要使用外部浏览器,选相应入口或直接引用已有标签。工具允许访问站点、网站已登录、账号能读指定报表,要分别确认。
登录或切换账号后,先读页面可见的工作区,再读业务数据。
保存报表标题、时间范围和必要结果。凭据留在登录流程里。
明确选择浏览器和后台账号
| 任务 | 从哪里开始 | 如何核对 |
|---|---|---|
| 已在工作浏览器打开后台 | 官方扩展与目标工作配置的标签 | 域名、工作区和后台标题 |
| 用测试账号开独立会话 | 内置浏览器,由人登录 | 测试工作区和页面显示的角色 |
| 本地或 CLI 自动化 | 为该流程配置的连接器与专用测试浏览器 | 确认工具和目标。CLI 不会自动继承桌面浏览器 |
| 公开页或模拟后台 | 新会话 | 目标页无需账号即可打开 |
官方安装入口在桌面应用的 Settings > Computer Use。选择浏览器、按提示装扩展,确认按钮显示 Manage。在启用了扩展的目标配置中打开工作标签,在 Codex 聊天中引用浏览器或标签,只允许任务需要的站点。入口取决于版本、开放范围和组织设置。入口缺失时,先查开关和组织政策,再决定是否更换工具。扩展安装与排错
标签组可以帮助识别任务,账号则取决于浏览器配置。参阅浏览器配置、工作区与标签组、让 Agent 接入现有浏览器和AI Agent 的执行链路。
同一个测试后台的两种会话
编辑验证在 localhost 启动自制测试后台。用 Chrome for Testing 153.0.8010.12 新建两个隔离会话,打开同一个 /dashboard。第一个会话点测试页的演示登录按钮,获得不需要用户名和密码的模拟会话。第二个会话没有登录,直接打开同一页面。最终 URL 和网页标题相同,页面可见标题不同。
| 核对项 | 已模拟登录的会话 | 新会话 |
|---|---|---|
| 最终路径 | /dashboard | /dashboard |
| 页面可见标题 | Demo Operations Dashboard | Sign in to Demo Operations |
| 工作区 | North Lab | 页面未显示工作区 |
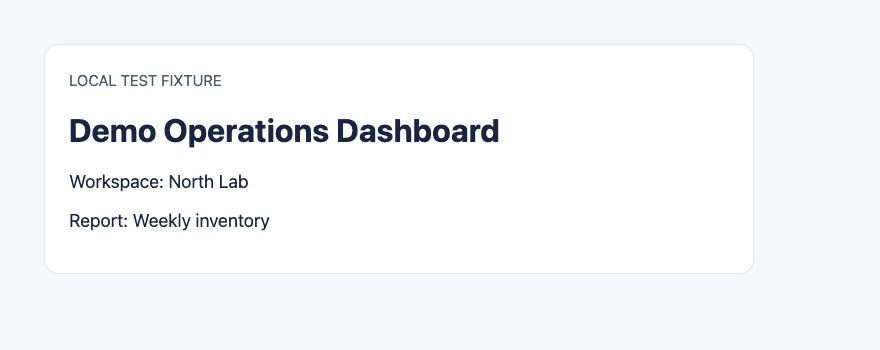
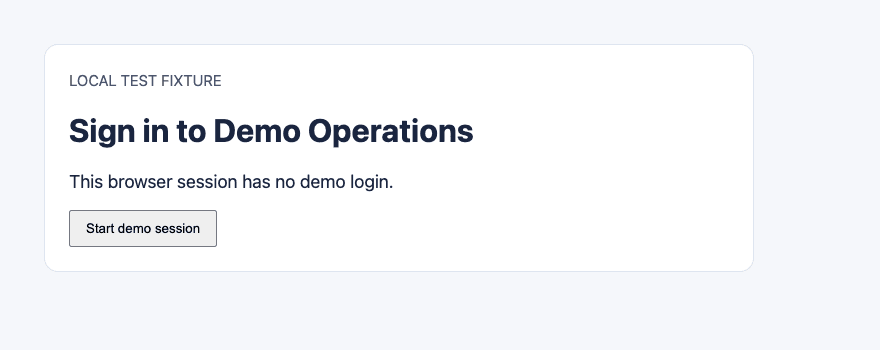
这次验证说明浏览器会话隔离会改变页面内容。它使用本地模拟登录,未测试企业 SSO 或 Codex 官方扩展。真实后台可用工作区、只读账号角色和报表标题做可见标记。有的登录页也返回 HTTP 200,所以打开页面不等于读到了后台。
Codex 看错页面时,按这个顺序排查
核对目标域名和路径。 某些站点会把登录交给身份提供商。如果域名不在预期流程里,先停下来向组织核对。
核对浏览器和配置。 看聊天引用的是哪个浏览器,再核对窗口。多配置时打开工作账号的标签,直接引用该标签。有两个匹配页就先暂停。
核对站点授权。 检查当前域名的访问设置和组织政策。允许工具访问站点后,网站仍会校验角色、组织和报表权限。
核对账号和视图。 让 Codex 回传可见工作区和报表标题。后台页面打开也可能落在另一个租户或看到不同数据。
登录过期就在同一个浏览器里恢复。 由人完成登录和 MFA,跳转回来后重新读工作区和报表。遇到无法按正常流程处理的验证码或策略拦截时,暂停任务。
浏览器连接失败时,先看 Computer Use 里是否显示 Manage。这一步能区分连接还没建立与网站拒绝当前会话。社区曾有人报告浏览器访问不可用,这类反馈没有证明某个修复适用于所有客户端。r/codex 原帖
相关边界见浏览器 Agent 安全风险和验证码挑战。本地复现可看Playwright 浏览器自动化。Codex 操作 Tabbit 商品录入案例展示的是另一种已授权的浏览器流程及结果核对,账号状态要在所用工具中单独确认。
保存任务结果,凭据留在登录页
可以这样下达只读任务:「用已经授权的 North Lab 标签。返回工作区名、报表标题和日期范围。如果出现登录页、别的工作区或提交提示,就停止并说明页面发生了什么。不要导出。」
任务完成后,可记录报表标题、时间范围和必要字段。如果来源 URL 含敏感参数,只保存允许分享的域名和路径。聊天、截图和回执不要带 cookie、验证码、密码和 token。需要写入时,先确认工作区、记录和变更内容,操作后核对结果再考虑重试。
要使用已登录的原标签,选支持的扩展入口。要读本地页或使用独立测试账号,可选内置浏览器。若浏览器、账号或权限有一项不明确,先做一次只读核对。适合 AI Agent 的浏览器列出了更多环境。

常见问题
Codex 能沿用我的 Chrome 登录态吗?
桌面扩展可以使用已经授权的配置和标签页。内置浏览器使用自己的配置,可能需要在那里单独登录。
为什么 Codex 看到登录页?
工具可能使用了另一个配置、新会话或已经过期的登录态。先核对浏览器和最终域名,再决定是否登录。
连接之后还要重新登录吗?
如果所选会话已能访问后台,通常无需重新登录。网站仍可能要求再次验证或使用 MFA。
怎样确认 Codex 选对了工作账号?
在聊天中引用目标标签,要求回传可见工作区、角色和报表标题。将这些值与预期组织核对。
读完后台应该保存什么?
保存报表名称、可分享的来源地址、日期范围和必要结果。凭据与会话信息留在网站登录流程。