
用 Claude Code 測試網頁時,先用獨立的 Chrome 設定檔連接 Claude in Chrome,保留人工審核,然後給出一個明確的網址。首次運行只讓它讀頁面,碰到提交、下載或跳轉到別的主機時先停下。團隊需要統一強制限制時,Anthropic 文件提供了 Team 和 Enterprise 的組織級網站允許清單和封鎖清單。
先確認連接方式。Claude Code 自帶的 --chrome 通過 Claude in Chrome 擴展連接。單獨安裝的 Playwright MCP 有自己的瀏覽器進程、上下文和請求規則。改一邊的設置,另一邊仍按自己的規則執行。
開始前分清三層權限
| 權限層 | 決定什麼 | 去哪裡查 |
|---|---|---|
| Chrome 擴展的網站訪問權限 | 擴展能在哪些頁面用瀏覽器授予的主機權限操作 | 當前設定檔中的 Chrome 擴展詳情 |
| Claude in Chrome 的網站和動作審批 | Claude 能否在當前模式及組織策略下操作指定網站 | Claude 側欄、動作提示和擴展設置 |
| Claude Code 工具調用權限 | 當前 Claude Code 工作階段能否調用該工具 | Claude Code 的權限提示與工作階段設置 |
瀏覽器能打開頁面,擴展仍可能讀不到。同樣,讀標題成功也不能說明下一次點選符合預期。按鈕上可能只寫著“繼續”,點選後卻立即發出請求。審核時看動作的實際後果。Claude Code 也可能另外啓用終端或 HTTP 工具,分別檢查它們的設置。瀏覽器限制覆蓋的是你驗證過的瀏覽器路徑。
Claude in Chrome 權限指南區分單次授權和持續的網站授權。經典側欄和 Cowork 的界面不同。經典側欄可以先核對計劃列出的網站和步驟。逐次審核模式則針對當前動作決定是否允許。持續授權讓多個符合條件的動作可以在該站點執行。下載、輸入可能敏感的內容及授予授權等受保護動作仍可能要求明確確認,產品規則還會禁止某些動作。
做一次只讀的單站點測試
新建 Chrome 測試設定檔,別帶入個人分頁、正式環境登入狀態或密碼管理器。只有頁面確實要求登入時才用測試帳號。
在 Claude Code 用
claude --chrome或/chrome連接。檢查連接對話框,並在同一個設定檔確認擴展狀態。Claude Code 瀏覽器文件列出了入口和前置條件。明確完整網址及禁止訪問的次級站點。測試環境、身份認證和支付可能由不同主機提供,頁面上出現連結不代表它們在授權範圍內。
只批准完成驗證所需的動作。基本驗證可以讀頁面標題和可見控件。測試表單時,可讓 Claude 預覽測試欄位值,在發送前停住。
紀錄兩個結果。先證明目標頁可讀,再試一個無副作用的範圍外網址,拒絕提示或驗證組織規則已阻止它。如果越界動作仍然能執行,停止測試並查權限層。
可直接用公開的 Selenium 測試表單:
只讀取 https://www.selenium.dev/selenium/web/web-form.html。
告訴我頁面標題和提交按鈕上的文字。
不要輸入、點選、提交、下載或打開其他網址。
如果網站或動作需要額外權限,請停下並告訴我。
這次任務可以用肉眼對照。若確實要驗證提交,另開一次運行,使用允許產生副作用的測試端點,並準備好查詢對應紀錄的方法。
兩個隔離實驗里的拒絕結果
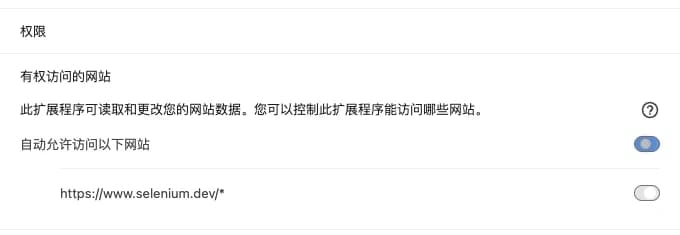
第一個實驗在獨立的 Chrome for Testing 設定檔中加載了一個本機測試擴展。它聲明 Selenium 主機權限,調用瀏覽器指令碼 API 讀取公開 Web form 的標題。我們在 Chrome 擴展詳情里更改網站訪問設置後,Selenium 主機旁的切換鈕顯示為關閉。表單仍在瀏覽器中可見,但擴展再次讀取時超時,因此這裡僅驗證了可見設置。這一實驗用自建擴展驗證 Chrome 層,Claude 擴展的審批界面以 Anthropic 的文件為準。
第二個實驗用 Playwright MCP 0.0.84,在無介面隔離環境中發出同樣的 browser_navigate:
| 測試 | 結果 |
|---|---|
| 允許 Selenium 來源後訪問 Web form | 頁面打開,讀到標題“Web form” |
| 在同一工作階段訪問 example.com | ERR_BLOCKED_BY_CLIENT |
| 新進程只允許 example.com,再訪問 Selenium 表單 | ERR_BLOCKED_BY_CLIENT |
前兩步啓動命令是 npx -y @playwright/mcp@0.0.84 --headless --isolated --allowed-origins https://www.selenium.dev。第三步先停止進程,再啓動一個只允許 https://example.com 的進程。實驗沒有提交表單。微軟 Playwright MCP 文件明確指出該設置不構成安全邊界,也不控制重新導向。需要強制約束重新導向及其他工具時,用網絡層限制。Chrome 擴展權限文件解釋了第一個實驗用到的主機權限。
撤銷網站授權後再試一次
打開 Claude 擴展側欄,在三點菜單里選 Extension settings,從 Your approved sites 移除網站。在同一個設定檔開啓新任務,要求做同樣的只讀動作,檢查是否重新彈出提示或阻止訪問。如果要徹底斷開當前 Claude Code 工作階段的瀏覽器能力,在工作階段里禁用 Chrome 集成,再檢查瀏覽器工具是否可用。需要限制 Chrome 擴展本身時,到 Chrome 擴展詳情單獨處理。
提示反復出現時,先核對主機名和已批准列表。一位 Reddit 使用者報告,在 Facebook Marketplace 和 Sheets 之間切換時,即使 Chrome 給了廣泛的擴展訪問權限,Claude 還是反復詢問。另一個 Claude Code issue紀錄了特定版本里持續授權未出現在已批准列表的情況。這些是使用者報告,應以你當前設定檔和版本的實際表現為準。
需要設置另一條連接路徑,參見 Claude Code 安裝 Playwright MCP。需要做更完整的風險排查,可以查看 Agent 瀏覽器安全風險。也可以下載 Tabbit,在獨立設定檔用同一個公開只讀任務對照審批流程。
想確認哪些狀態需要隔離,可以先看瀏覽器設定檔、工作區與分頁群組。工作需要已登入的頁面時,再看連接現有瀏覽器。網頁搜尋與瀏覽器控制解釋兩種操作為何適用不同的權限。瀏覽器代理的運作方式介紹動作流程,Playwright 瀏覽器自動化說明獨立測試工具。

常見問題
可以讓 Claude 只訪問一個測試網站嗎?
使用獨立測試設定檔,審核計劃中的完整網址,拒絕訪問新網站。需要組織級強制限制時,由受支持的 Team 或 Enterprise 管理員設置允許清單。
給網站授權就等於允許提交表單嗎?
網站授權允許 Claude 在當前模式下訪問該站點。部分敏感動作有額外保護。普通表單提交也應在測試里單獨約定和審核。
在哪裡撤銷 Claude 已保存的網站授權?
打開 Claude 擴展側欄,點選右上角三點菜單,進入 Extension settings,在 Your approved sites 里移除對應網站。
為什麼網站授權後還是反復詢問?
檢查當前連接的瀏覽器設定檔、提示里的主機名、已批准網站列表和組織規則。相似域名或不同子域名不一定屬於同一授權。
Playwright MCP 的 allowed-origins 是安全邊界嗎?
微軟將其定位為請求過濾,明確說明它不約束重新導向。強制隔離需要獨立瀏覽器配合網絡控制。