
O aviso entrega uma ameaça e nenhuma instrução. Um usuário do r/techsupport contou o caso sem rodeios: um site de streaming que ele usava havia anos de repente o redirecionou para uma página "Sua conexão não é particular", e ele perguntou ao fórum se o PC já estava comprometido só por ver o aviso, ou se ainda estava seguro porque não tinha clicado para continuar. As duas possibilidades pareciam plausíveis para ele. Nada na tela ajudava a escolher.
Depois existe a versão que consome um dia inteiro de trabalho. Um universitário britânico viu o login do Student Finance bloqueado pelo mesmo aviso: uma conta de governo de que ele precisava, atrás de uma página dizendo que atacantes poderiam estar tentando roubar as senhas dele. Aquele tópico ficou ativo por meses. Usuários relataram o site funcionando no celular e falhando no notebook, falhando no Chrome e carregando no Edge, e carregando na janela anônima quando a janela normal se recusava. Ninguém ali estava fazendo nada errado.
Nenhum dos dois leitores precisava da resposta que o aviso estava dando. "Sua conexão não é particular" significa que o seu navegador não conseguiu verificar se o site é quem diz ser. O certificado que o site enviou estava ausente, expirado, emitido para outro nome, assinado por uma autoridade em que o seu navegador não confia ou impossível de checar. Muitas vezes a causa é banal: alguém esqueceu de renovar, o relógio do seu aparelho está errado ou um proxy da empresa está interceptando a conexão.
O aviso fala em atacantes. A falha que ele descreve é de verificação, uma afirmação bem menor. Essa distância é o motivo de a mensagem soar como acusação quando a explicação habitual é uma renovação vencida. A seguir: o que cada código de erro indica, como distinguir um problema do site de um problema da máquina, quando "Continuar" é defensável e a ordem de correções que perde menos tempo. Quando a solução for "preciso de um segundo navegador limpo para comparar", vamos percorrer isso com o Tabbit Browser como exemplo.
O essencial
A mensagem é uma falha de verificação, não a detecção de um malware. O seu navegador se recusou a confirmar a identidade do site, e recusar é o padrão correto.
O código de erro é a parte útil da página.
NET::ERR_CERT_DATE_INVALID,NET::ERR_CERT_AUTHORITY_INVALIDeERR_CERT_COMMON_NAME_INVALIDapontam para três causas diferentes e três primeiros passos diferentes.Se um site falha ou se todos falham é a divisão mais rápida do problema. Um site significa o site. Todos os sites significam você, a sua rede ou algo entre os dois.
A solução de problemas oficial do Chrome cita explicitamente as ferramentas corporativas de interceptação de HTTPS. Se você está numa máquina de trabalho atrás de Zscaler, Palo Alto Networks ou Fortinet, a resposta documentada é falar com o seu administrador em vez de instalar qualquer coisa por conta própria.
O prazo de vida dos certificados encurta segundo um cronograma fixo, o que vai tornar os avisos por expiração mais frequentes. Os avisos de SSL do próprio Chrome sempre foram fáceis de ignorar com um clique, então o hábito de ler o código importa mais do que nunca.
O que o aviso está dizendo de verdade
Um navegador só aceita uma conexão segura depois que quatro coisas se alinham. O servidor apresenta um certificado. O certificado traz o nome de host que você pediu. Uma autoridade certificadora em que o seu navegador já confia assinou esse certificado. E o certificado está dentro do prazo de validade. Quebre qualquer uma dessas condições e você cai na tela de aviso.
A explicação da Cloudflare lista o mesmo conjunto do lado do servidor: o certificado pode estar totalmente ausente, expirado, não emitido por uma autoridade legítima ou emitido para outro nome. A analogia deles é um caixa pedindo um documento de identidade e recebendo um bilhete escrito à mão. O caixa faz bem em interromper a transação, e o bilhete pode até ser honesto. É exatamente a posição em que o seu navegador está.
Duas consequências vêm daí, e as duas importam para o que você faz em seguida.
A primeira é que o aviso aparece antes de a página carregar. Nada do site rodou na sua máquina ainda. A frase assustadora sobre atacantes roubando as suas senhas descreve o que passa a ser possível se você continuar numa conexão não verificada, não algo que já aconteceu.
A segunda é que o seu navegador não consegue distinguir "este site está quebrado" de "este site é malicioso". Por fora, os dois são idênticos. Então ele mostra a mesma página nos dois casos, e é por isso que o texto parece desproporcional quando a causa real é uma renovação vencida.
Os códigos de erro e o que cada um indica
A linha de texto cinza pequeno abaixo do título é a única informação realmente técnica da página, e é justamente a parte que todo mundo pula. Cada código corresponde a uma causa diferente e a uma primeira checagem diferente.
| Código de erro na página | O que ele significa | Verifique isto primeiro |
|---|---|---|
NET::ERR_CERT_DATE_INVALID, ou "O relógio está atrasado / adiantado" | O certificado está fora do prazo de validade, ou o seu aparelho acredita que está | A data, a hora e o fuso horário do seu aparelho. Coloque tudo em automático e recarregue |
NET::ERR_CERT_AUTHORITY_INVALID | O emissor não está na lista de autoridades confiáveis do seu navegador | Se um proxy da empresa, um antivírus com varredura de HTTPS ou uma VPN está interceptando a conexão |
ERR_CERT_COMMON_NAME_INVALID | O certificado é real, mas não foi emitido para o nome que você digitou | Se o site funciona com ou sem www., ou num subdomínio diferente |
NET::ERR_CERT_WEAK_SIGNATURE_ALGORITHM | O algoritmo de assinatura já não atende às regras atuais | Nada do seu lado. O site precisa reemitir o certificado |
ERR_CERTIFICATE_TRANSPARENCY_REQUIRED | O certificado não está registrado num log público de transparência | Nada do seu lado. É um problema de configuração do servidor |
| Um rótulo "Não seguro" sem aviso de página inteira | A página carregou por HTTP simples em vez de HTTPS | Se o site oferece algum endereço https:// |
A Ajuda do Chrome, do Google, lista esses códigos juntos e acrescenta um passo que a maioria dos artigos de solução pula. Num computador de trabalho cujo proxy faz interceptação de HTTPS, e o Chrome cita Zscaler, Palo Alto Networks e Fortinet, você vai ver NET::ERR_CERT_AUTHORITY_INVALID. Isso em geral significa que o certificado do proxy está faltando no seu sistema. A instrução documentada é falar com o seu administrador e, especificamente, não instalar um certificado por conta própria. A mesma página separa o problema de relógio num erro próprio, "O relógio está atrasado", que vale lembrar na próxima vez que um aparelho que passou uma semana dormindo começar a recusar metade da web.
Por que um site com certificado válido ainda dispara o aviso
Nem todo aviso significa que o certificado está ruim. Um post amplamente compartilhado de agosto de 2026 descrevia um site de governo que trata dados de cidadãos mostrando o aviso enquanto o certificado dele continuava válido até outubro daquele ano. A causa relatada não era a expiração, e sim a cobertura: o certificado havia sido emitido para o domínio principal e não incluía o subdomínio que as pessoas estavam de fato visitando. Certificado válido, nome errado, página bloqueada.
Esse é o caso ERR_CERT_COMMON_NAME_INVALID, uma das quatro situações do lado do servidor que você não consegue corrigir do seu lado da conexão. O certificado pode simplesmente ter passado da data final, e nesse caso nada da sua máquina está envolvido. Pode cobrir example.com enquanto você pediu www.example.com, o que em geral significa que um nome de host foi adicionado depois da emissão do certificado. Pode ser legítimo, mas assinado por uma autoridade que o seu navegador não aceita mais, ou por uma privada que ele nunca aceitou. E num servidor compartilhado, onde muitos sites ficam atrás de um único endereço IP, o servidor pode apresentar o certificado errado para o nome de host que você pediu mesmo existindo um correto na mesma máquina.
Existe ainda uma quinta causa que se espalha devagar o bastante para passar despercebida. O prazo de vida dos certificados está sendo reduzido por regra do setor. Segundo o cronograma do CA/Browser Forum, o prazo máximo de um certificado TLS de confiança pública é de 398 dias até 15 de março de 2026, depois 200 dias, depois 100 dias a partir de 15 de março de 2027 e 47 dias a partir de 15 de março de 2029. Os dados de validação de domínio precisam ser atualizados num ritmo parecido, com um limite de reutilização de 10 dias chegando em 2029.
Os certificados não ficaram menos confiáveis. O que muda é que um site que renova à mão ganha mais chances de se atrasar a cada ano, então os avisos por expiração vão se tornar uma característica comum da web em vez de um evento raro. Saber qual código está na sua frente vale mais conforme isso acontece.
É a minha máquina ou o site?
Esta é a pergunta que o aviso nunca responde e a que decide o seu próximo passo. Duas observações reduzem o cerco mais rápido do que qualquer ferramenta.
A primeira é o alcance. Teste dois ou três sites sem relação entre si. Se um falha e os outros estão bem, o problema é daquele site. Se tudo falha, o problema está do seu lado, na sua rede ou em algo entre você e a internet.
A segunda é a consistência entre navegadores. Se o mesmo site falha em dois motores de navegador diferentes com o mesmo código de erro, o seu navegador não é a variável.
| O que você vê | Para onde isso aponta | Primeiro passo |
|---|---|---|
| Um site falha, todo o resto está bem | Um problema naquele site: certificado expirado, com nome errado ou mal configurado | Espere algumas horas e tente de novo, depois use a página de status ou o canal de suporte do próprio site. Uma consulta restrita a Chromium ajuda aqui. Veja a solução do loop da Cloudflare para entender como esses muros aparecem |
| Todos os sites falham, inclusive os que você usou hoje de manhã | O seu aparelho, a sua rede ou um portal cativo | Verifique se data e hora estão em automático, depois abra uma página simples em http:// para ver se aparece uma tela de login de Wi-Fi |
| Falha só no seu perfil normal, mas funciona numa janela privada | Algo local do seu perfil ou das suas extensões | Desative as extensões uma de cada vez em vez de limpar tudo de uma vez |
| Falha só num notebook de trabalho ou numa VPN corporativa | Interceptação de HTTPS por um proxy gerenciado | Fale com o TI. A própria documentação do Chrome diz que esse conserto é do lado do administrador |
| Falha num aparelho que acabou de acordar de uma longa suspensão | Um relógio que se desviou | Ative data e hora automáticas, recarregue e teste de novo |
| Falha logo depois de uma atualização do sistema operacional | Um repositório de confiança alterado ou uma atualização aplicada pela metade | Leia o que fazer quando uma atualização quebra um site, depois confira o código de novo |
| A página carrega, mas a barra de endereços diz "Não seguro" | HTTP simples, sem certificado nenhum | Não digite nada. Procure primeiro a versão https:// do site |
Um conserto útil para a questão do perfil é um segundo perfil de navegador. Perfis de navegador mantêm histórico, cookies, senhas e extensões isolados uns dos outros, então um perfil novo é um experimento limpo que deixa a sua configuração de trabalho intacta. O que perfis, espaços de trabalho e grupos de abas fazem cada um vale dez minutos se você nunca usou um perfil de propósito.
A tentação na linha "todos os sites falham" é trocar de navegador e considerar o problema resolvido. Isso raramente ajuda, porque um segundo navegador na mesma máquina herda o mesmo relógio, a mesma rede e as mesmas configurações de proxy do sistema. O que ele diz é se as suas extensões ou o seu perfil estavam envolvidos. Trate isso como um teste, não como uma cura.
Você deve clicar em "Continuar"?
Às vezes, e a linha divisória é mais fácil de traçar do que os conselhos da internet sugerem.
É defensável numa página que só entrega informação pública, como o menu de um restaurante ou o horário de um ônibus, onde nada é enviado e nada é baixado. O pior resultado é que alguém leia o que você leu.
Não é defensável em nenhum lugar que lide com credenciais, dados de pagamento, documentos de identidade, prontuários médicos ou sistemas da sua empresa. A checagem que você está ignorando existe para responder a uma pergunta: este servidor é quem diz ser? Num site de banco, num portal de folha de pagamento ou num login de governo, essa pergunta é a única coisa entre a sua senha e quem estiver do outro lado.
A pesquisa sobre se esses avisos funcionam não é animadora. Um estudo de campo com mais de 25 milhões de exibições de avisos no Firefox e no Chrome descobriu que os usuários continuavam em cerca de um terço dos avisos de SSL do Firefox e em 70,2% dos avisos de SSL do Chrome, muito acima das taxas dos avisos de malware e de phishing no mesmo estudo. Esses números vêm do USENIX Security 2013 e descrevem as versões de navegador daquela época, então não são uma medição de 2026. Eles continuam sendo a evidência pública mais clara de que um aviso sem diagnóstico junto acaba sendo dispensado com um clique, o que é o argumento para ler o código em vez do título.
Uma opção prática quando o site que você precisa é o que quebra
A parte difícil deste problema não é encontrar correções. É testá-las sem desmontar o navegador em que você trabalha o dia inteiro. Um engenheiro de infraestrutura propôs um cenário de segunda-feira de manhã, usuários bloqueados e NET::ERR_CERT_DATE_INVALID na tela enquanto o servidor e o firewall estão os dois bem, e ainda assim teve de perguntar à sala o que verificar primeiro. Fazer essa investigação dentro do navegador que guarda as suas sessões abertas é um risco por si só.
É nessa lacuna que o Tabbit Browser entra, e vale ser preciso sobre o que ele muda e o que não muda aqui.
O Tabbit roda em Chromium, então o tratamento de certificados dele é o mesmo do Chrome e do Edge. Ele não pula a verificação, não ignora o aviso e não oferece um "continuar mesmo assim" que os outros navegadores escondem. Se um certificado está ruim, o Tabbit também bloqueia a página. E é essa a ideia: você tem o mesmo modelo de segurança com um ambiente diferente ao redor, que é o que uma comparação controlada exige.
Três coisas tornam essa comparação barata.
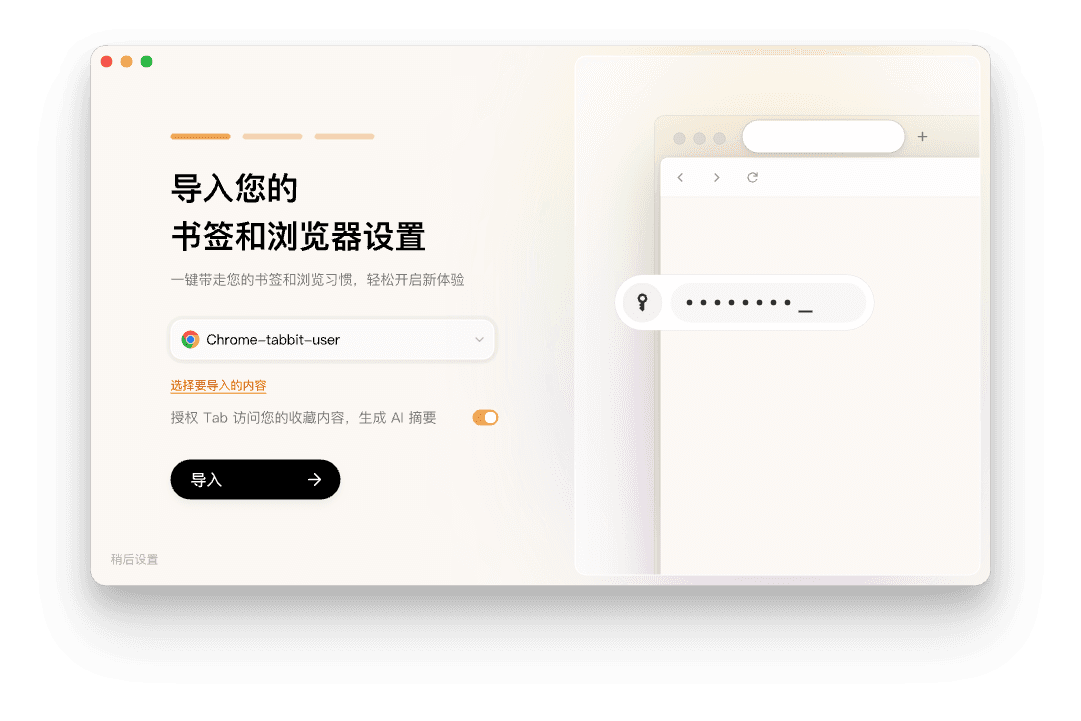
Primeiro, o custo de configuração. O Tabbit é grátis no macOS e no Windows e importa favoritos, histórico, extensões e senhas salvas do seu navegador atual na primeira inicialização. Testá-lo não significa reconstruir o ambiente de que você depende, e se o diagnóstico acabar sendo "o meu perfil principal é o problema", você já tem o perfil limpo de que precisa. Se você vinha querendo fazer um backup antes de tudo isso, faça isso primeiro.
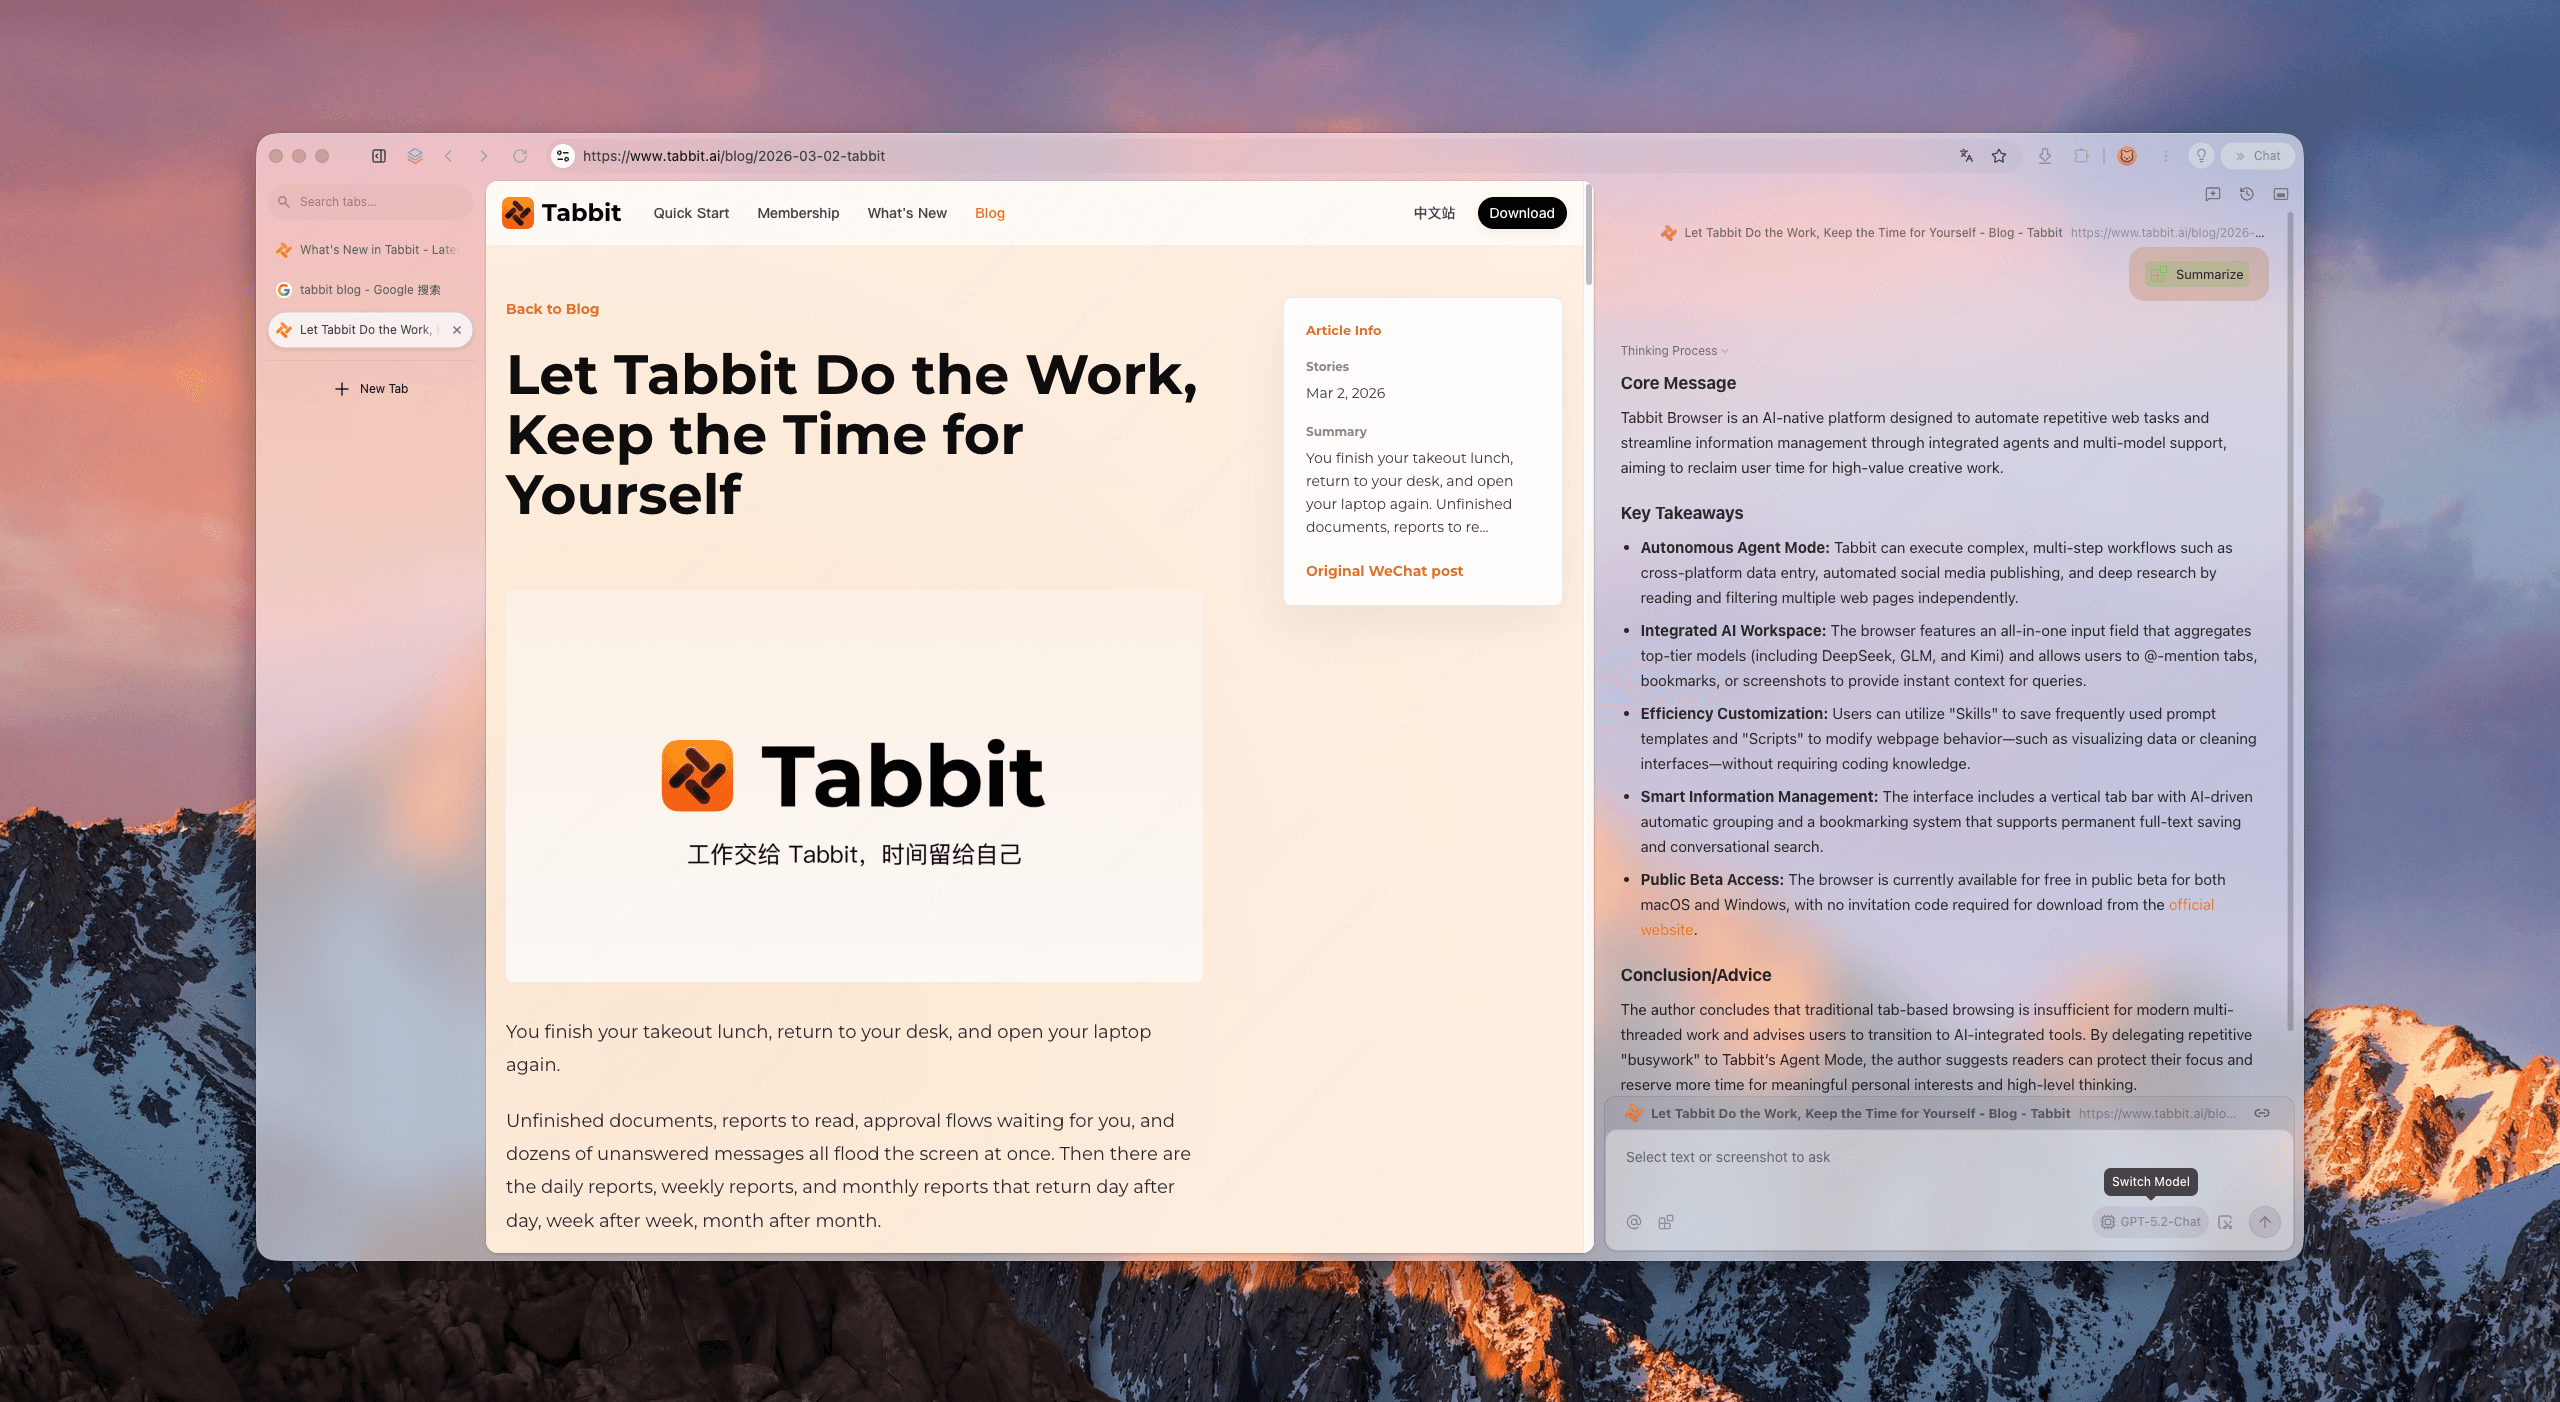
Segundo, a parte em que você precisa entender uma mensagem. O painel lateral do Tabbit lê a página que você tem aberta e responde perguntas sobre ela, e a caixa de entrada aceita referências com @ para uma aba, uma captura de tela ou um arquivo local. Quando a correção depende de ler a página de status de um site, um aviso do TI ou as instruções de renovação de um fornecedor, você pode perguntar sobre a página ali mesmo em vez de colar o texto do erro numa caixa de busca e garimpar listas de dicas.
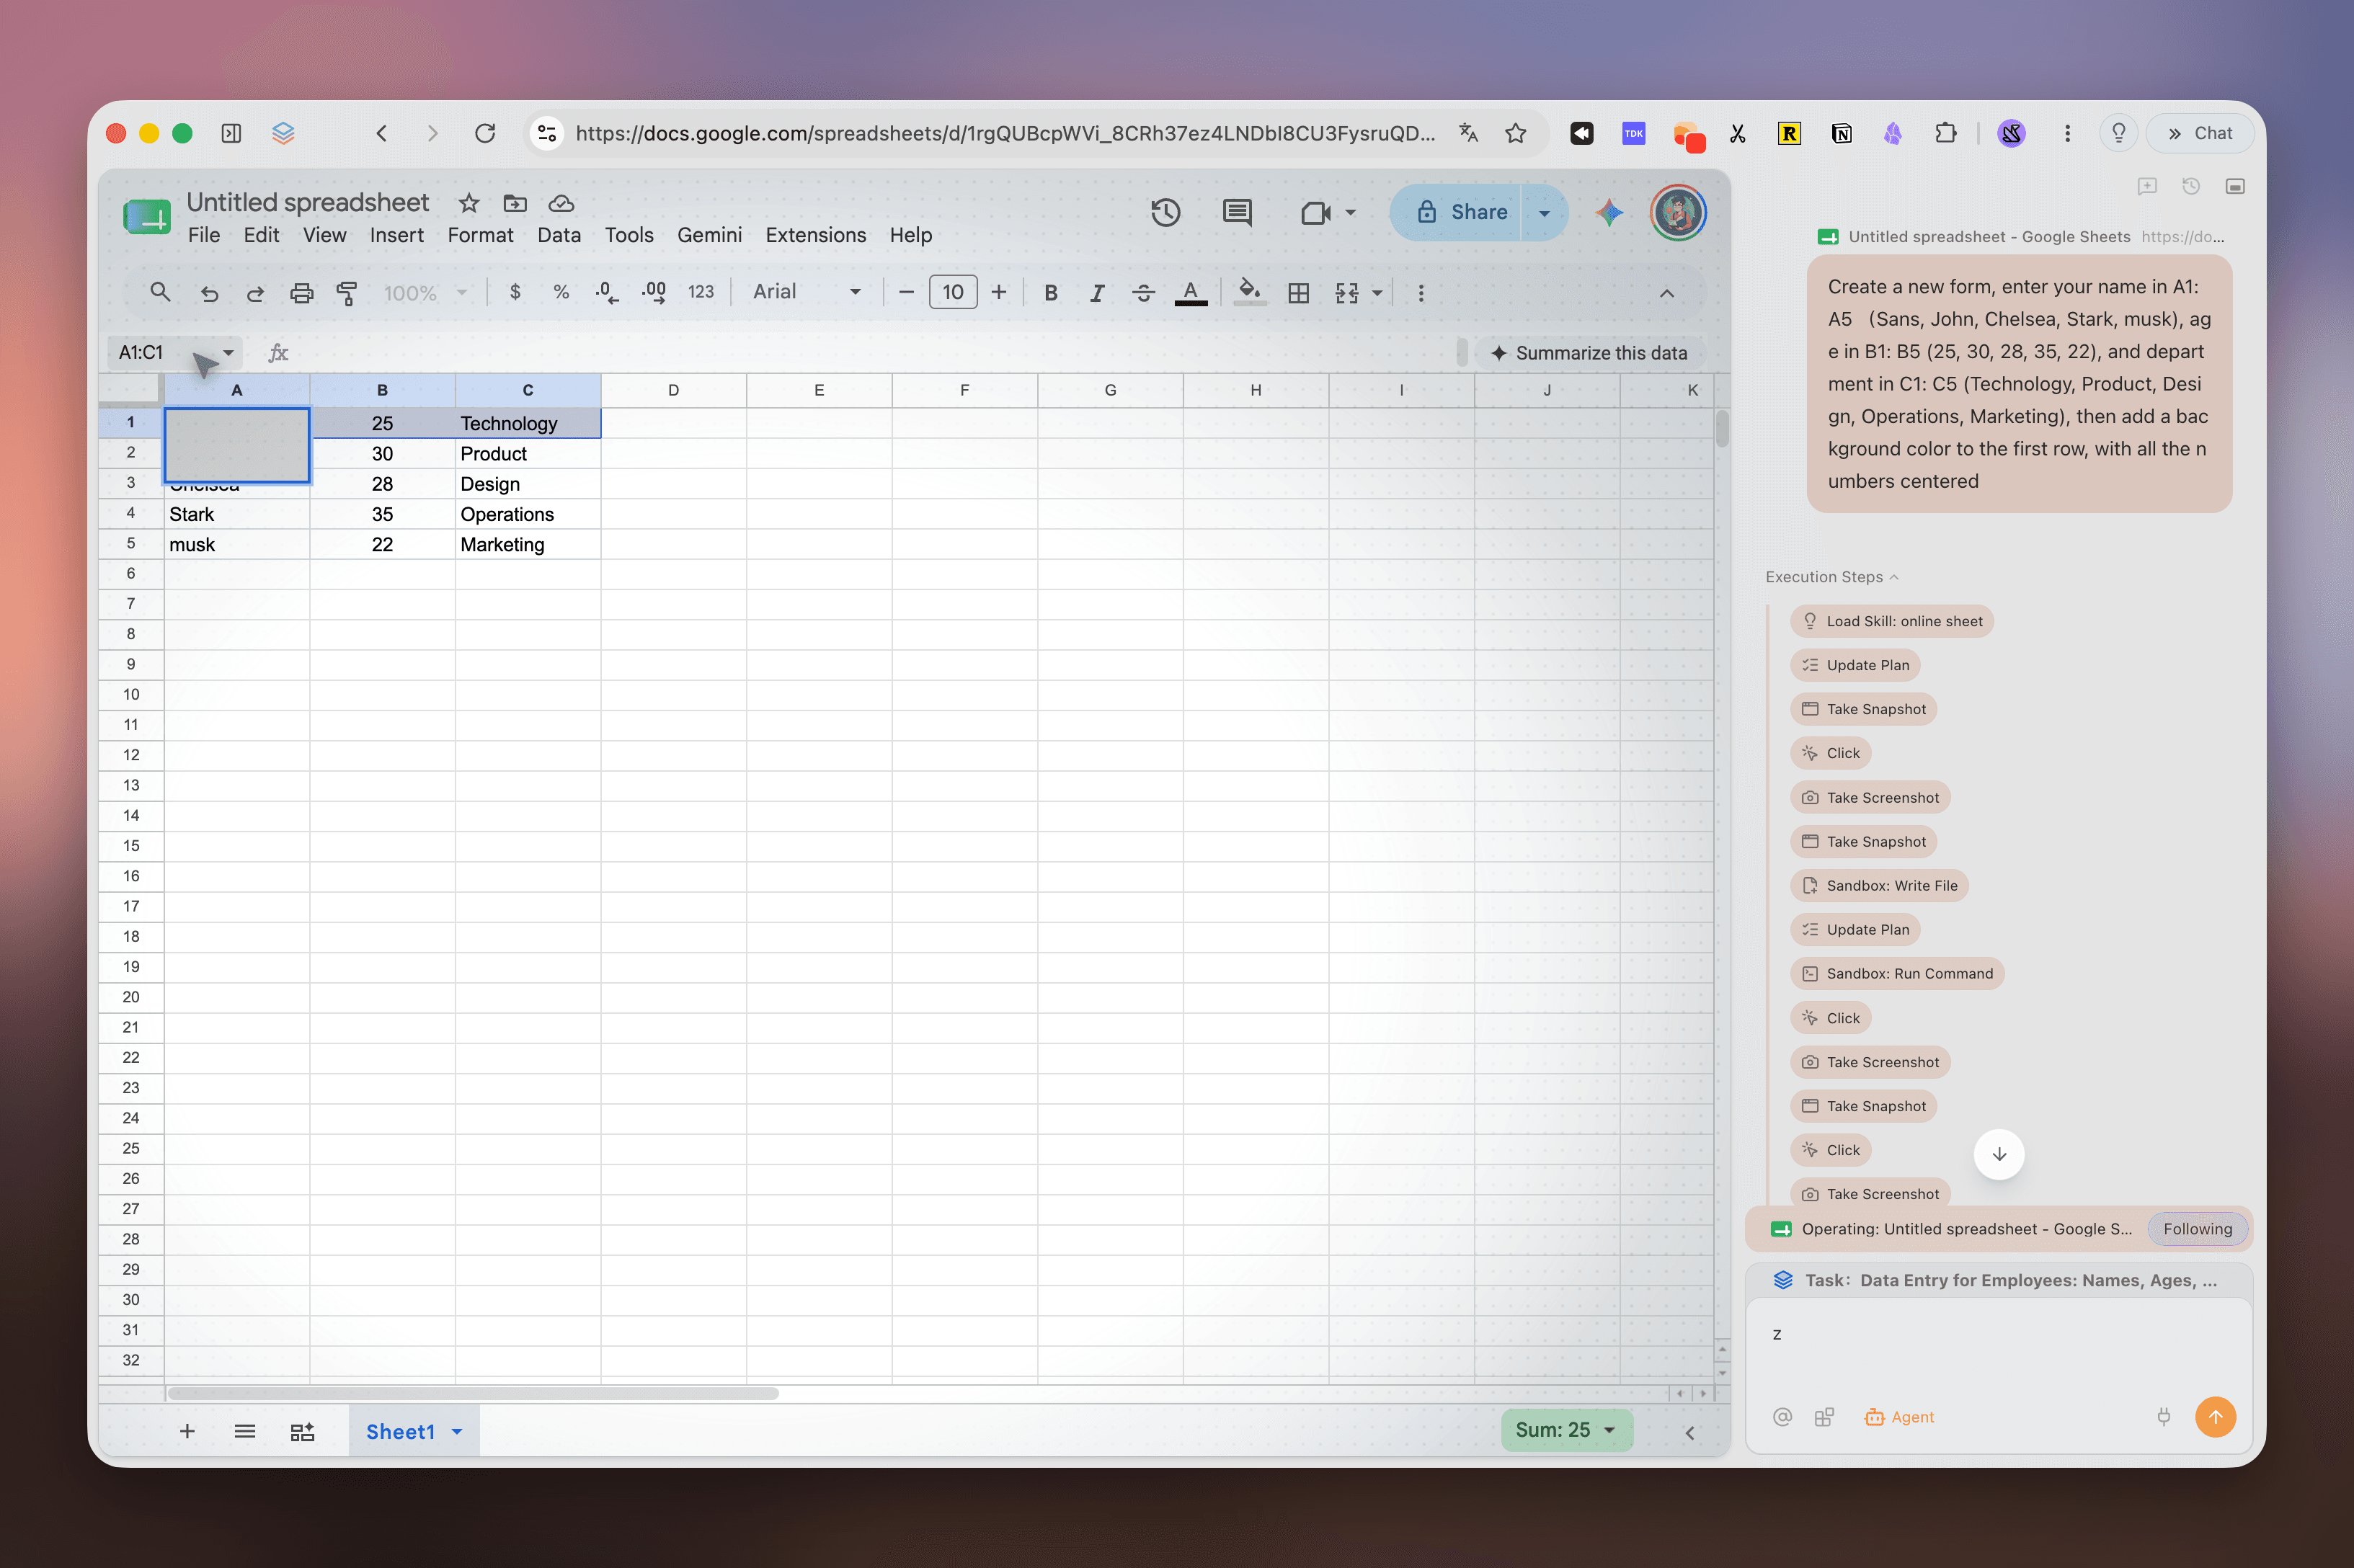
Terceiro, manter a investigação longe de todo o resto. O Agent Mode roda tarefas delegadas no próprio grupo de abas, então um trabalho que percorre formulários de um site ou checa uma lista de hosts não toma conta da janela em que você está trabalhando. Quando um aviso aparece no meio dessa tarefa, ele cai no grupo daquela tarefa e espera por você.
Os limites importam aqui. O Tabbit não consegue dizer se um certificado é confiável; esse julgamento pertence às regras de certificado e ao repositório de confiança do seu navegador, não a um assistente de leitura. Ele não conserta um servidor. Ele não faz um aviso desaparecer, e não deveria. Um navegador que suprimisse erros de certificado sem avisar você seria um problema de segurança, não um recurso. Se você está numa máquina gerenciada atrás de um proxy que inspeciona HTTPS, a solução continua sendo o seu administrador. O que o Tabbit muda é onde o diagnóstico acontece e quanto da sua configuração de trabalho você precisa perturbar para rodar o teste.
O que fazer na próxima vez, em ordem
Leia o código, não o título. É a única informação de diagnóstico na página.
Teste o alcance. Tente dois ou três sites sem relação entre si. Uma falha significa o site; todas falhando significam você.
Coloque data e hora em automático. Leva 30 segundos e é a causa mais comum do lado do cliente para
NET::ERR_CERT_DATE_INVALID.Abra uma página simples em
http://para ver se há um portal de login de Wi-Fi esperando. Hotéis, aeroportos e cafés produzem esse aviso o tempo todo.Tente uma janela privada. Se o site carregar ali, uma extensão ou o seu perfil é a diferença. Proteções de privacidade e de rastreamento quebram sites assim com mais frequência do que a maioria das pessoas imagina.
Confira a forma do nome de host. Tente o site com
www.e sem ele. Um nome que não bate é a segunda causa mais comum do lado do servidor.Numa máquina de trabalho, pare e chame o TI. O Chrome documenta que a interceptação de HTTPS por um proxy gerenciado produz
NET::ERR_CERT_AUTHORITY_INVALIDe exige que um administrador instale o certificado do proxy. Não instale um por conta própria.Se o site está mesmo quebrado, avise o site. Certificados expirados em serviços de que você depende são corrigidos mais rápido quando os usuários reportam. A própria orientação do Chrome termina do mesmo jeito: se o erro persistir, fale com o responsável pelo site.
Nunca ignore um aviso por causa de credenciais. Espere, use o aplicativo ou ligue. Este é o único passo que não muda com a situação.
Se o site que você não consegue acessar é daqueles que só funcionaram no Chrome, essa é outra investigação, com outro conjunto de causas. Portais de pacientes são o exemplo mais claro. E se o aviso chegou junto com uma página que não se instala como aplicativo ou com um recurso que sumiu, o problema pode não ser o certificado: sites que se recusam a instalar como aplicativo e como escolher um navegador quando o atual não para de falhar cobrem esses caminhos.
A resposta curta
"Sua conexão não é particular" significa que o seu navegador não conseguiu confirmar se o site é quem diz ser. Na grande maioria dos casos, isso é uma renovação vencida, um relógio que se desviou, um nome de host que não corresponde ao certificado ou um proxy fazendo mal o próprio trabalho. Não é prova de que você foi atacado.
Então trate o aviso como um problema de diagnóstico, não como um perigo a ser descartado. Leia o código, teste se falha um site ou todos, coloque o relógio em automático e só então comece a mudar configurações. O aviso está fazendo o que foi projetado para fazer; o que falhou com você é que ele nunca disse qual correção se aplica.
E mantenha a exceção estreita. Continuar depois do aviso é um risco pequeno numa página de informação pública e um risco desnecessário em qualquer página que pergunte quem você é. Um navegador que deixa o julgamento com as regras de certificado é mais útil aqui do que um que promete fazer o aviso desaparecer.
Instale o Tabbit e mantenha o aviso com sentido
O Tabbit Browser é grátis no macOS 12 Monterey ou superior e no Windows 10 de 64 bits ou superior, e importa os seus favoritos, histórico, extensões e senhas salvas na primeira inicialização. O instalador está em tabbit.ai/download.
Ajuste as expectativas antes de instalar. O Tabbit não vai limpar um aviso de certificado para você, e não foi feito para tentar. Ele roda a mesma verificação que o Chrome, então um certificado ruim bloqueia a página aqui também. O que ele oferece neste problema específico é um segundo ambiente que você monta em um minuto, um lugar para perguntar o que uma página está dizendo e um modelo de tarefas em que o trabalho delegado fica fora das suas abas de leitura. O julgamento sobre quem está do outro lado da conexão continua pertencendo às regras de certificado, e a você.

Perguntas frequentes
Ver "Sua conexão não é particular" significa que o meu computador já está infectado?
Não. O aviso aparece antes de qualquer conteúdo carregar e é gerado pelo seu próprio navegador, não pelo site. Chegar nessa página não instala nada. O risco começa apenas se você clicar para continuar e depois digitar credenciais ou baixar um arquivo numa conexão que o seu navegador não conseguiu verificar.
Por que só um site mostra esse aviso se todos os outros funcionam?
Um único site com falha aponta para o site, não para a sua máquina. As causas mais comuns são um certificado expirado, um certificado que não cobre exatamente o nome de host que você digitou ou um servidor entregando o certificado errado para aquele domínio. O seu navegador está agindo corretamente ao se recusar a adivinhar.
Por que o site abre no celular mas não no computador?
Os dois aparelhos diferem em pontos que afetam a checagem do certificado. Eles podem confiar em certificados raiz diferentes, estar em redes diferentes e ter data e hora diferentes. O Chrome documenta que um relógio impreciso produz NET::ERR_CERT_DATE_INVALID, o que faz um aparelho desatualizado parecer um site quebrado.
Alguma vez é seguro clicar em "Continuar" mesmo assim?
Às vezes, numa página de baixo risco que só entrega informação pública e não pede login. Não é seguro quando o site lida com senhas, pagamentos, documentos de identidade ou sistemas da sua empresa, porque a checagem que você está ignorando existe justamente para confirmar quem recebe esses dados.
Trocar para outro navegador resolve o erro?
Só se a causa for local do seu navegador, como uma extensão interferindo na checagem do certificado ou um perfil corrompido. Um segundo navegador é um teste de diagnóstico, não um conserto. Se o site falha em dois motores diferentes com o mesmo código de erro, o problema está no site ou na sua rede.
Por que esses avisos de certificado parecem mais comuns agora?
O prazo de vida dos certificados está encolhendo por regra do setor. O cronograma do CA/Browser Forum define um máximo de 200 dias a partir de 15 de março de 2026, caindo para 100 dias em 2027 e 47 dias em 2029. Prazos mais curtos significam que todo site que renova à mão tem mais chances de esquecer.