
El aviso te suelta una amenaza y ninguna instrucción. Un usuario de r/techsupport lo contó sin rodeos: un sitio de streaming que llevaba años usando lo redirigió de golpe a una página de «La conexión no es privada» y preguntó al foro si su PC ya estaba comprometido solo por ver el aviso o si todavía estaba a salvo porque no había continuado. Las dos posibilidades le parecían plausibles. Nada de lo que había en pantalla le ayudaba a elegir.
Luego está la versión que se come una jornada de trabajo. Un estudiante del Reino Unido se encontró el acceso a Student Finance bloqueado por el mismo aviso: una cuenta pública que necesitaba, detrás de una página que le decía que unos atacantes podían estar intentando robarle las contraseñas. Ese hilo siguió vivo durante meses. Varios usuarios contaban que el sitio funcionaba en el móvil pero fallaba en el portátil, que fallaba en Chrome pero cargaba en Edge, y que cargaba en incógnito cuando la ventana normal se negaba. Nadie de ese hilo estaba haciendo nada mal.
Ninguno de los dos lectores necesitaba la respuesta que daba el aviso. «La conexión no es privada» significa que tu navegador no ha podido verificar que el sitio sea quien dice ser. El certificado que envió el sitio faltaba, estaba caducado, se había emitido para otro nombre, lo había firmado una autoridad en la que tu navegador no confía o resultaba imposible de comprobar. A menudo la causa es corriente: alguien se olvidó de renovar, el reloj de tu dispositivo va desajustado o un proxy del trabajo intercepta la conexión.
El aviso habla de atacantes. El fallo que describe tiene que ver con la verificación, una afirmación mucho más pequeña. Esa distancia es la razón de que el mensaje suene a acusación cuando lo habitual es una renovación que no se hizo a tiempo. Abajo: a qué apunta cada código de error, cómo distinguir un problema del sitio de uno de tu equipo, cuándo «Continuar» es defendible y el orden de soluciones que menos tiempo hace perder. Cuando la solución resulte ser «necesito un segundo navegador limpio con el que comparar», lo veremos con Tabbit Browser como ejemplo.
Puntos clave
El mensaje es un fallo de verificación, no la detección de un programa malicioso. Tu navegador se negó a confirmar la identidad del sitio, y negarse es la opción correcta por defecto.
El código de error es la parte útil de la página.
NET::ERR_CERT_DATE_INVALID,NET::ERR_CERT_AUTHORITY_INVALIDyERR_CERT_COMMON_NAME_INVALIDapuntan a tres causas distintas y a tres primeros pasos distintos.Que falle un solo sitio o que fallen todos es la forma más rápida de dividir el problema. Un solo sitio significa el sitio. Todos significan tú, tu red o algo que se interpone entre ambos.
La guía oficial de Chrome para resolver problemas nombra explícitamente las herramientas corporativas de interceptación de HTTPS. Si estás en un equipo de trabajo detrás de Zscaler, Palo Alto Networks o Fortinet, la respuesta documentada es contactar con tu administrador en lugar de instalar algo por tu cuenta.
La vida útil de los certificados se acorta según un calendario fijo, lo que hará que los avisos por caducidad sean más frecuentes. Los propios avisos SSL de Chrome han sido históricamente fáciles de saltar con un clic, así que la costumbre de leer el código importa más que nunca.
Qué está diciendo el aviso en realidad
Un navegador solo acepta una conexión segura cuando encajan cuatro cosas. El servidor presenta un certificado. El certificado lleva el nombre de host que pediste. Lo firmó una autoridad de certificación en la que tu navegador ya confía. Y el certificado está dentro de su periodo de validez. Rompe cualquiera de esas cuatro y aparece la página intermedia.
La explicación de Cloudflare enumera el mismo conjunto desde el lado del servidor: el certificado puede faltar por completo, estar caducado, no haberlo emitido una autoridad legítima o haberse emitido para otro nombre. Su comparación es la de un cajero que pide el documento de identidad y recibe una nota escrita a mano. El cajero hace bien en parar la operación, y la nota podría ser honesta. Esa es exactamente la posición en la que está tu navegador.
De aquí se derivan dos detalles, y los dos importan para lo que hagas después.
El primero es que el aviso aparece antes de que se cargue la página. Todavía no se ha ejecutado nada del sitio en tu equipo. La frase alarmante sobre atacantes que roban tus contraseñas describe lo que pasa a ser posible si continúas sobre una conexión no verificada, no algo que ya haya ocurrido.
El segundo es que tu navegador no sabe distinguir entre «este sitio está roto» y «este sitio es malicioso». Desde fuera, los dos se ven idénticos. Así que muestra la misma página para ambos, y de ahí que el texto suene desproporcionado cuando la causa real es una renovación que no se hizo a tiempo.
Los códigos de error y a qué apunta cada uno
La línea de texto gris pequeño bajo el titular es la única información realmente técnica de la página, y es justo la parte que todo el mundo se salta. Cada código corresponde a una causa distinta y a una primera comprobación distinta.
| Código de error en la página | Qué significa | Qué comprobar primero |
|---|---|---|
NET::ERR_CERT_DATE_INVALID, o «Tu reloj va atrasado / adelantado» | El certificado está fuera de su periodo de validez, o tu dispositivo cree que lo está | La fecha, la hora y la zona horaria de tu dispositivo. Ponlas en automático, y luego recarga |
NET::ERR_CERT_AUTHORITY_INVALID | El emisor no está en la lista de autoridades de confianza de tu navegador | Si un proxy del trabajo, un antivirus con escáner HTTPS o una VPN están interceptando la conexión |
ERR_CERT_COMMON_NAME_INVALID | El certificado es real, pero no se emitió para el nombre que escribiste | Si el sitio funciona con www. o sin él, o en otro subdominio |
NET::ERR_CERT_WEAK_SIGNATURE_ALGORITHM | El algoritmo de firma ya no cumple las reglas actuales | Nada por tu parte. El sitio tiene que reemitir el certificado |
ERR_CERTIFICATE_TRANSPARENCY_REQUIRED | El certificado no está registrado en un registro de transparencia público | Nada por tu parte. Es un problema de configuración del servidor |
| Una etiqueta «No seguro» sin aviso a página completa | La página se cargó por HTTP simple en lugar de HTTPS | Si el sitio ofrece alguna dirección https:// |
La ayuda de Chrome de Google reúne estos códigos y añade un paso que casi todos los artículos de soluciones se saltan. En un ordenador de trabajo cuyo proxy hace interceptación de HTTPS, Chrome nombra Zscaler, Palo Alto Networks y Fortinet, verás NET::ERR_CERT_AUTHORITY_INVALID. Eso suele significar que falta el certificado del proxy en tu sistema. La instrucción documentada es contactar con tu administrador y, en concreto, no instalar un certificado por tu cuenta. También separa el problema del reloj en su propio error, «Tu reloj va atrasado», que conviene recordar la próxima vez que un dispositivo que ha estado una semana dormido empiece a rechazar medio internet.
Por qué un sitio con un certificado válido también dispara el aviso
No todos los avisos significan que el certificado esté mal. Una publicación muy compartida de agosto de 2026 describía un sitio público que gestiona datos de ciudadanos mostrando el aviso mientras su certificado seguía vigente hasta octubre de ese año. La causa reportada no era la caducidad sino la cobertura: el certificado se había emitido para el dominio padre y no incluía el subdominio que la gente visitaba de verdad. Certificado válido, nombre equivocado, página bloqueada.
Ese es el caso ERR_CERT_COMMON_NAME_INVALID, una de las cuatro situaciones del lado del servidor que no puedes arreglar desde tu parte de la conexión. Puede que el certificado haya pasado su fecha de fin, y entonces tu equipo no tiene nada que ver. Puede que cubra example.com mientras tú pediste www.example.com, lo que suele significar que alguien añadió un nombre de host después de emitirlo. Puede ser auténtico pero estar firmado por una autoridad que tu navegador ya no acepta, o por una privada que nunca aceptó. Y en un servidor compartido, donde muchos sitios conviven detrás de una misma dirección IP, el servidor puede presentar el certificado equivocado para el nombre de host que pediste aunque exista uno correcto en la misma máquina.
Hay además una quinta causa que se extiende despacio, lo justo para pasar desapercibida. La vida útil de los certificados se está recortando por norma del sector. Según el calendario del CA/Browser Forum, la vida útil máxima de un certificado TLS de confianza pública es de 398 días hasta el 15 de marzo de 2026, luego 200 días, luego 100 días desde el 15 de marzo de 2027 y 47 días desde el 15 de marzo de 2029. Los datos de validación de dominio tienen que refrescarse con una cadencia parecida, con un límite de reutilización de 10 días que llegará en 2029.
Los certificados no se han vuelto menos fiables. Lo que cambia es que un sitio que renueva a mano acumula más ocasiones de llegar tarde cada año, así que los avisos por caducidad pasarán a ser una característica normal de la web en lugar de un suceso raro. Saber qué código estás mirando vale más a medida que eso ocurre.
¿Es mi equipo o es el sitio?
Esta es la pregunta que el aviso nunca responde y la que decide lo que haces después. Dos observaciones la acotan más rápido que cualquier herramienta.
La primera es el alcance. Prueba dos o tres sitios que no tengan relación. Si falla uno y el resto va bien, el problema está en ese sitio. Si falla todo, el problema está de tu lado, en tu red o en algo que se interpone entre tú e internet.
La segunda es la constancia entre navegadores. Si el mismo sitio falla en dos motores de navegador distintos con el mismo código de error, tu navegador no es la variable.
| Lo que ves | A qué apunta | Primer paso |
|---|---|---|
| Falla un sitio y todo lo demás va bien | Un problema en ese sitio: certificado caducado, con el nombre equivocado o mal configurado | Espera unas horas y vuelve a intentarlo, y luego usa la página de estado o el canal de soporte del propio sitio. Una búsqueda limitada a Chromium ayuda aquí. Consulta la solución del bucle de Cloudflare para ver cómo se presentan estos muros |
| Fallan todos los sitios, incluidos los que usabas esta mañana | Tu dispositivo, tu red o un portal cautivo | Comprueba que la fecha y la hora estén en automático, y luego abre una página http:// simple para ver si aparece una pantalla de inicio de sesión de Wi-Fi |
| Falla solo en tu perfil normal, pero funciona en una ventana privada | Algo local de tu perfil o de tus extensiones | Desactiva las extensiones de una en una en lugar de borrarlo todo de golpe |
| Falla solo en un portátil de trabajo o con una VPN corporativa | Interceptación de HTTPS por un proxy gestionado | Contacta con el departamento de IT. La propia documentación de Chrome dice que esto se arregla del lado del administrador |
| Falla en un dispositivo que acaba de despertar de un sueño largo | Un reloj que se ha desajustado | Activa la fecha y la hora automáticas, recarga y vuelve a probar |
| Falla justo después de una actualización del sistema operativo | Un almacén de confianza cambiado o una actualización aplicada a medias | Lee qué hacer cuando una actualización rompe un sitio y luego vuelve a mirar el código |
| La página carga pero la barra de direcciones dice «No seguro» | HTTP simple, sin certificado ninguno | No escribas nada. Busca primero la versión https:// del sitio |
Una reparación útil para la duda del perfil es un segundo perfil de navegador. Los perfiles de navegador mantienen el historial, las cookies, las contraseñas y las extensiones aislados entre sí, así que un perfil nuevo es un experimento limpio que deja intacta tu configuración de trabajo. Qué hace cada cosa: perfiles, espacios de trabajo y grupos de pestañas merece diez minutos si nunca has usado uno a propósito.
La tentación en la fila de «fallan todos los sitios» es cambiar de navegador y dar el problema por resuelto. Rara vez sirve, porque un segundo navegador en la misma máquina hereda el mismo reloj, la misma red y la misma configuración de proxy del sistema. Lo que sí te dice es si tus extensiones o tu perfil tenían algo que ver. Tómalo como una prueba, no como una cura.
¿Deberías pulsar «Continuar»?
A veces sí, y la línea es más fácil de trazar de lo que sugiere el consejo que circula por internet.
Es defendible en una página que solo sirve información pública, como el menú de un restaurante o el horario de un transporte, donde no se envía ni se descarga nada. El peor resultado posible es que alguien lea lo mismo que leíste tú.
No es defendible en ningún sitio que maneje credenciales, datos de pago, documentos de identidad, historiales médicos o sistemas de tu empleador. La comprobación que estás anulando existe para responder a una pregunta: ¿este servidor es el que dice ser? En un banco, un portal de nóminas o un acceso público, esa pregunta es lo único que separa tu contraseña de quienquiera que esté al otro lado.
La investigación sobre si estos avisos funcionan no es alentadora. Un estudio de campo con más de 25 millones de impresiones de avisos en Firefox y Chrome encontró que los usuarios continuaban en un tercio de los avisos SSL de Firefox y en el 70,2 % de los de Chrome, muy por encima de las tasas de los avisos de malware y phishing del mismo estudio. Son cifras de USENIX Security 2013 y describen los navegadores de aquella época, así que no son una medición de 2026. Siguen siendo la evidencia pública más clara de que un aviso sin diagnóstico adjunto se acaba saltando con un clic, que es el argumento para leer el código y no el titular.
Una opción práctica cuando el sitio que necesitas es el que se rompe
La parte difícil de este problema no es encontrar soluciones. Es probarlas sin desmontar el navegador en el que trabajas todo el día. Un ingeniero de infraestructura que plantea un escenario de lunes por la mañana, usuarios bloqueados y NET::ERR_CERT_DATE_INVALID en pantalla mientras el servidor y el cortafuegos están perfectos, todavía tiene que preguntar a la sala qué comprobar primero. Hacer esa investigación dentro del navegador que guarda tus sesiones abiertas es un riesgo en sí mismo.
Ese es el hueco en el que encaja Tabbit Browser, y conviene ser preciso sobre lo que cambia y lo que no.
Tabbit funciona sobre Chromium, así que su gestión de certificados es la misma que la de Chrome y Edge. No se salta la verificación, no anula el aviso y no ofrece un «continuar de todos modos» que otros navegadores esconden. Si un certificado está mal, Tabbit también bloquea la página. De eso se trata: obtienes el mismo modelo de seguridad con un entorno distinto alrededor, que es justo lo que necesita una comparación controlada.
Tres cosas abaratan esa comparación.
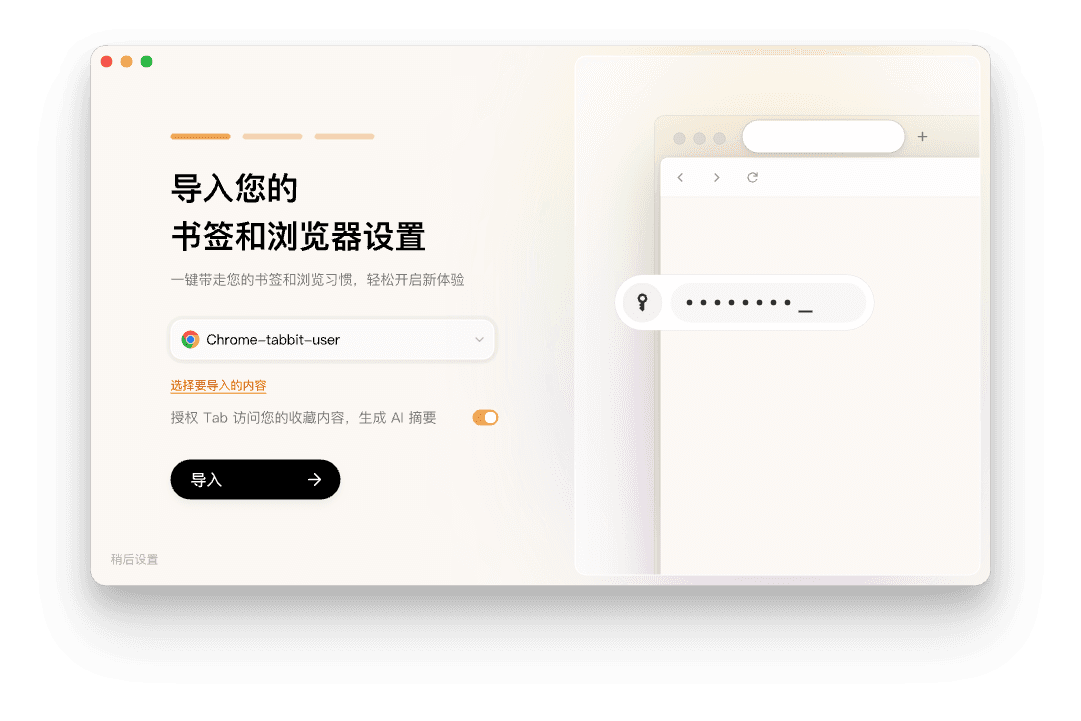
Primero, el coste de montarlo. Tabbit es gratis en macOS y Windows e importa marcadores, historial, extensiones y contraseñas guardadas de tu navegador actual durante el primer arranque. Probarlo no significa reconstruir el entorno del que dependes, y si el diagnóstico acaba siendo «el problema es mi perfil principal», ya tienes el perfil limpio que necesitas. Si llevas tiempo queriendo hacer una copia de seguridad antes de todo esto, hazla primero.
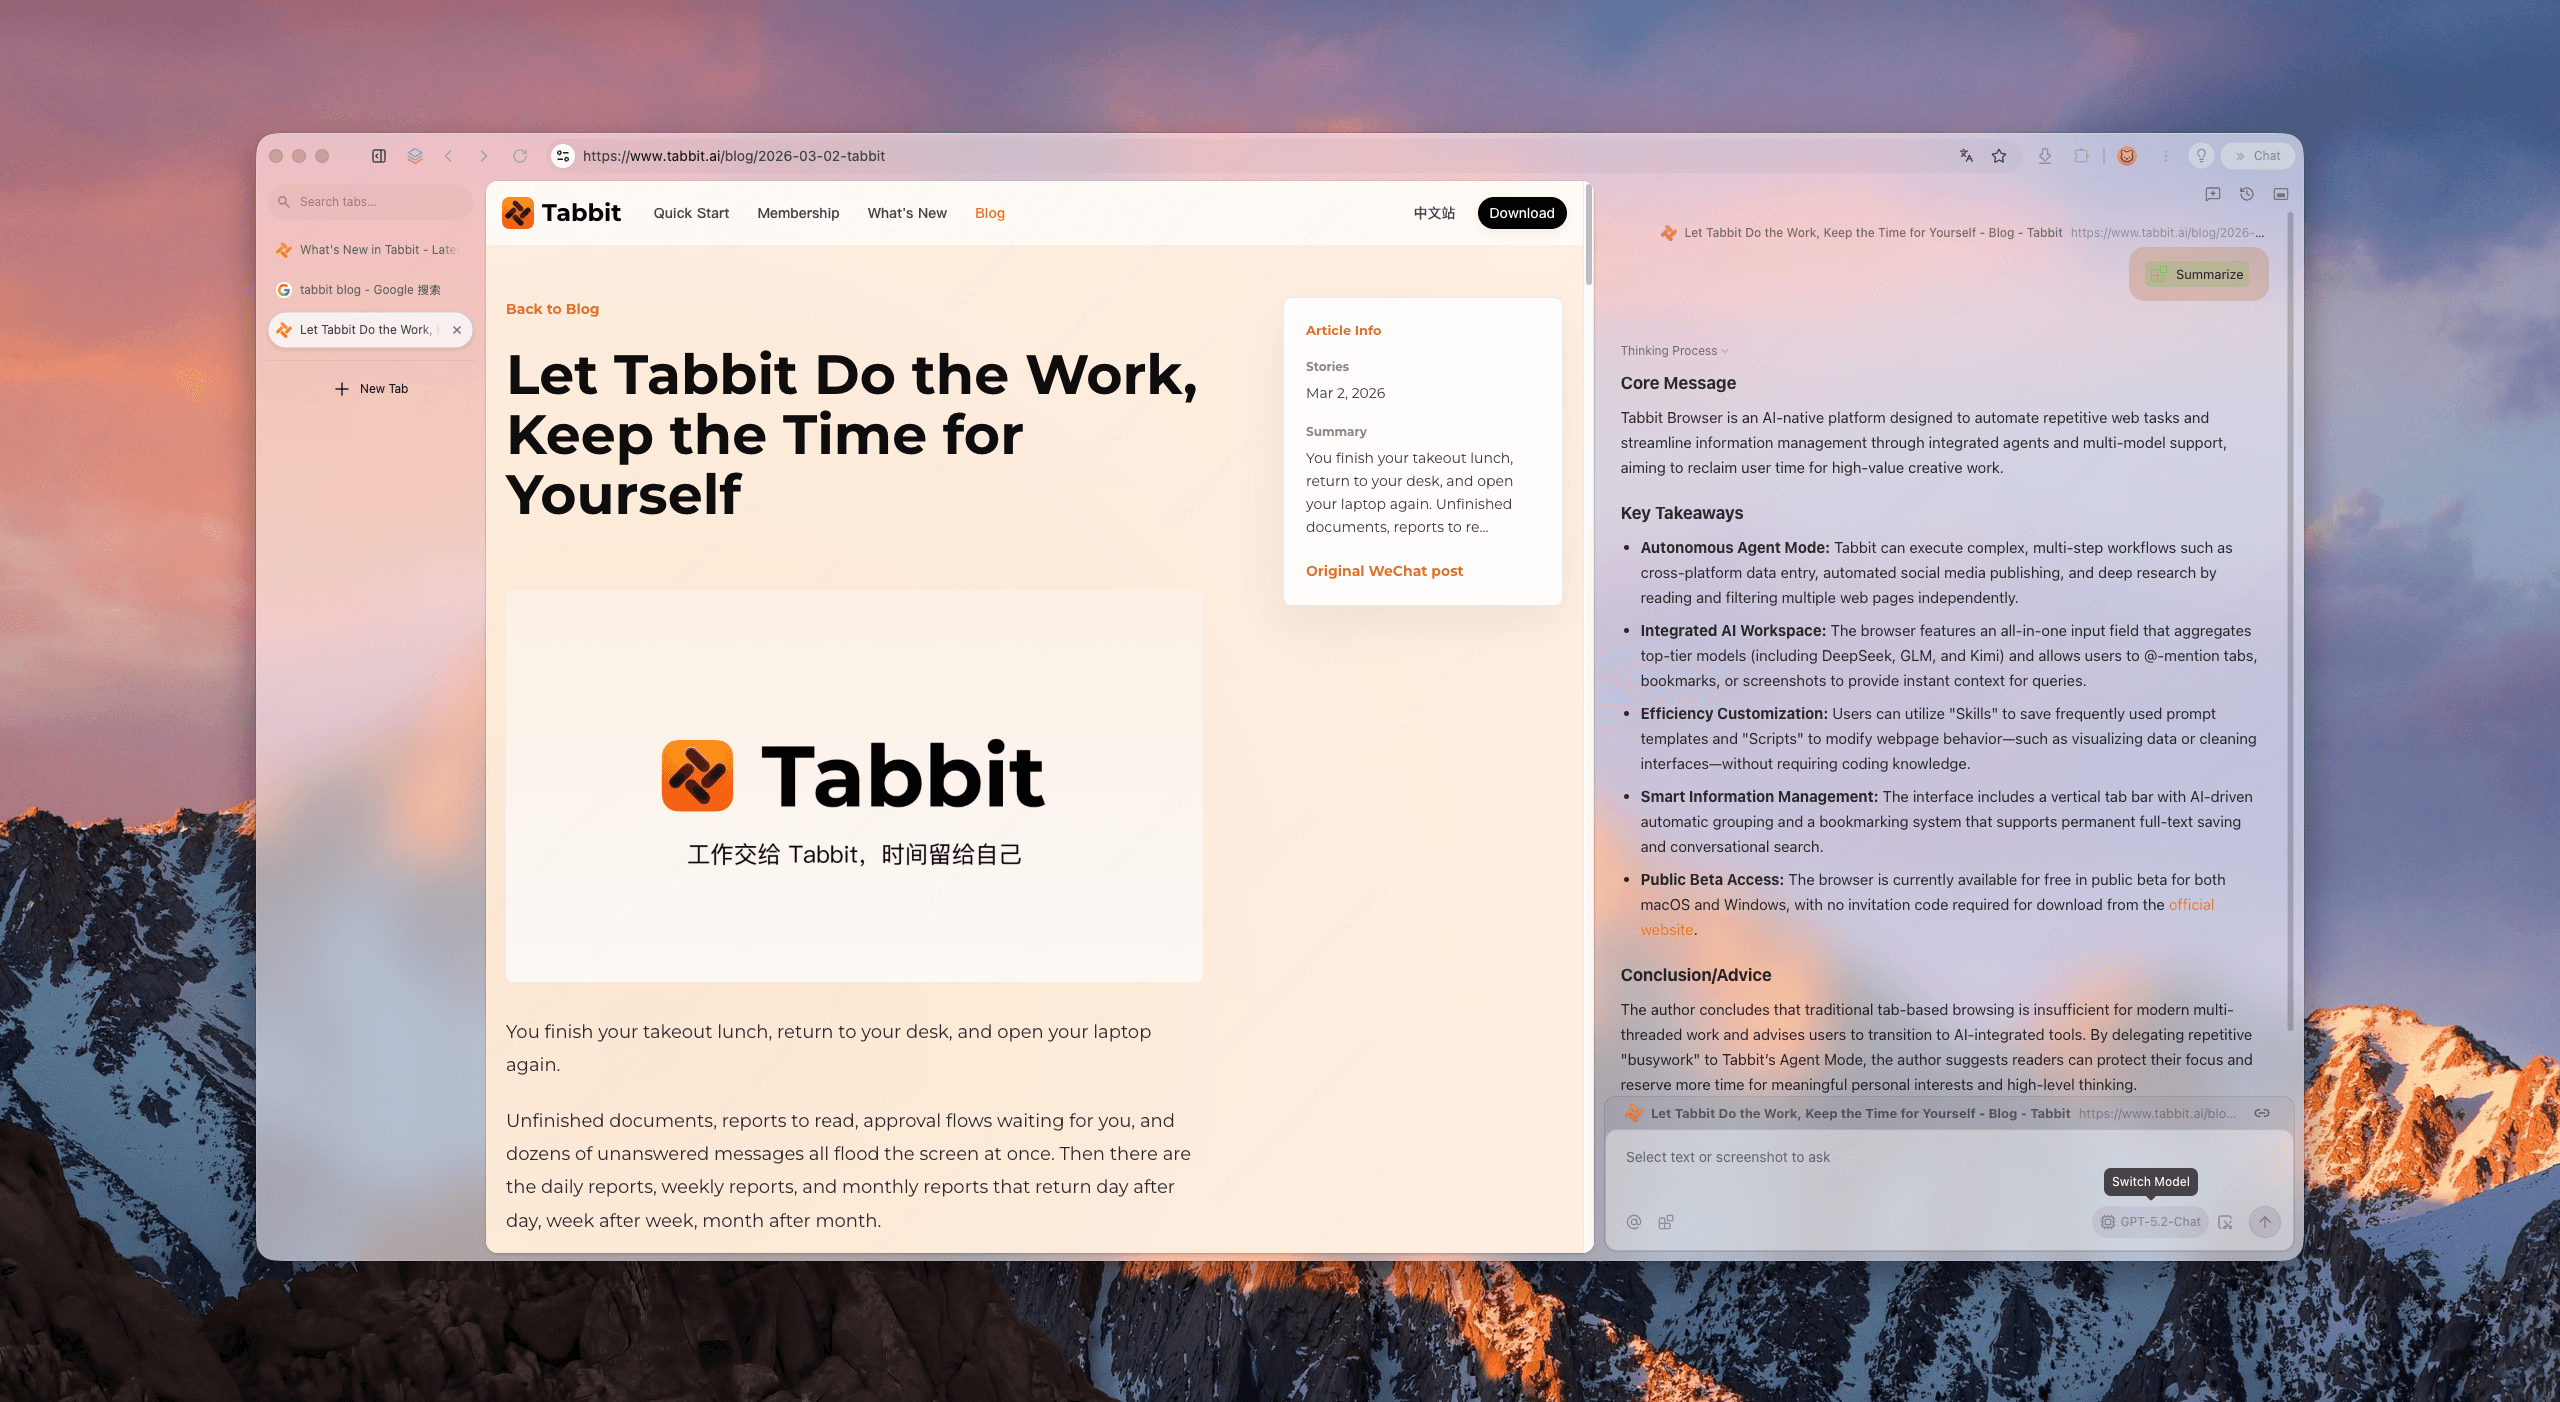
Segundo, la parte en la que necesitas entender un mensaje. El panel lateral de Tabbit lee la página que tienes abierta y responde preguntas sobre ella, y el cuadro de entrada acepta referencias con @ a una pestaña, una captura o un archivo local. Cuando la solución depende de leer la página de estado de un sitio, un aviso de IT o las instrucciones de renovación de un proveedor, puedes preguntar por la página ahí mismo en lugar de pegar el texto del error en un buscador y filtrar listas de consejos.
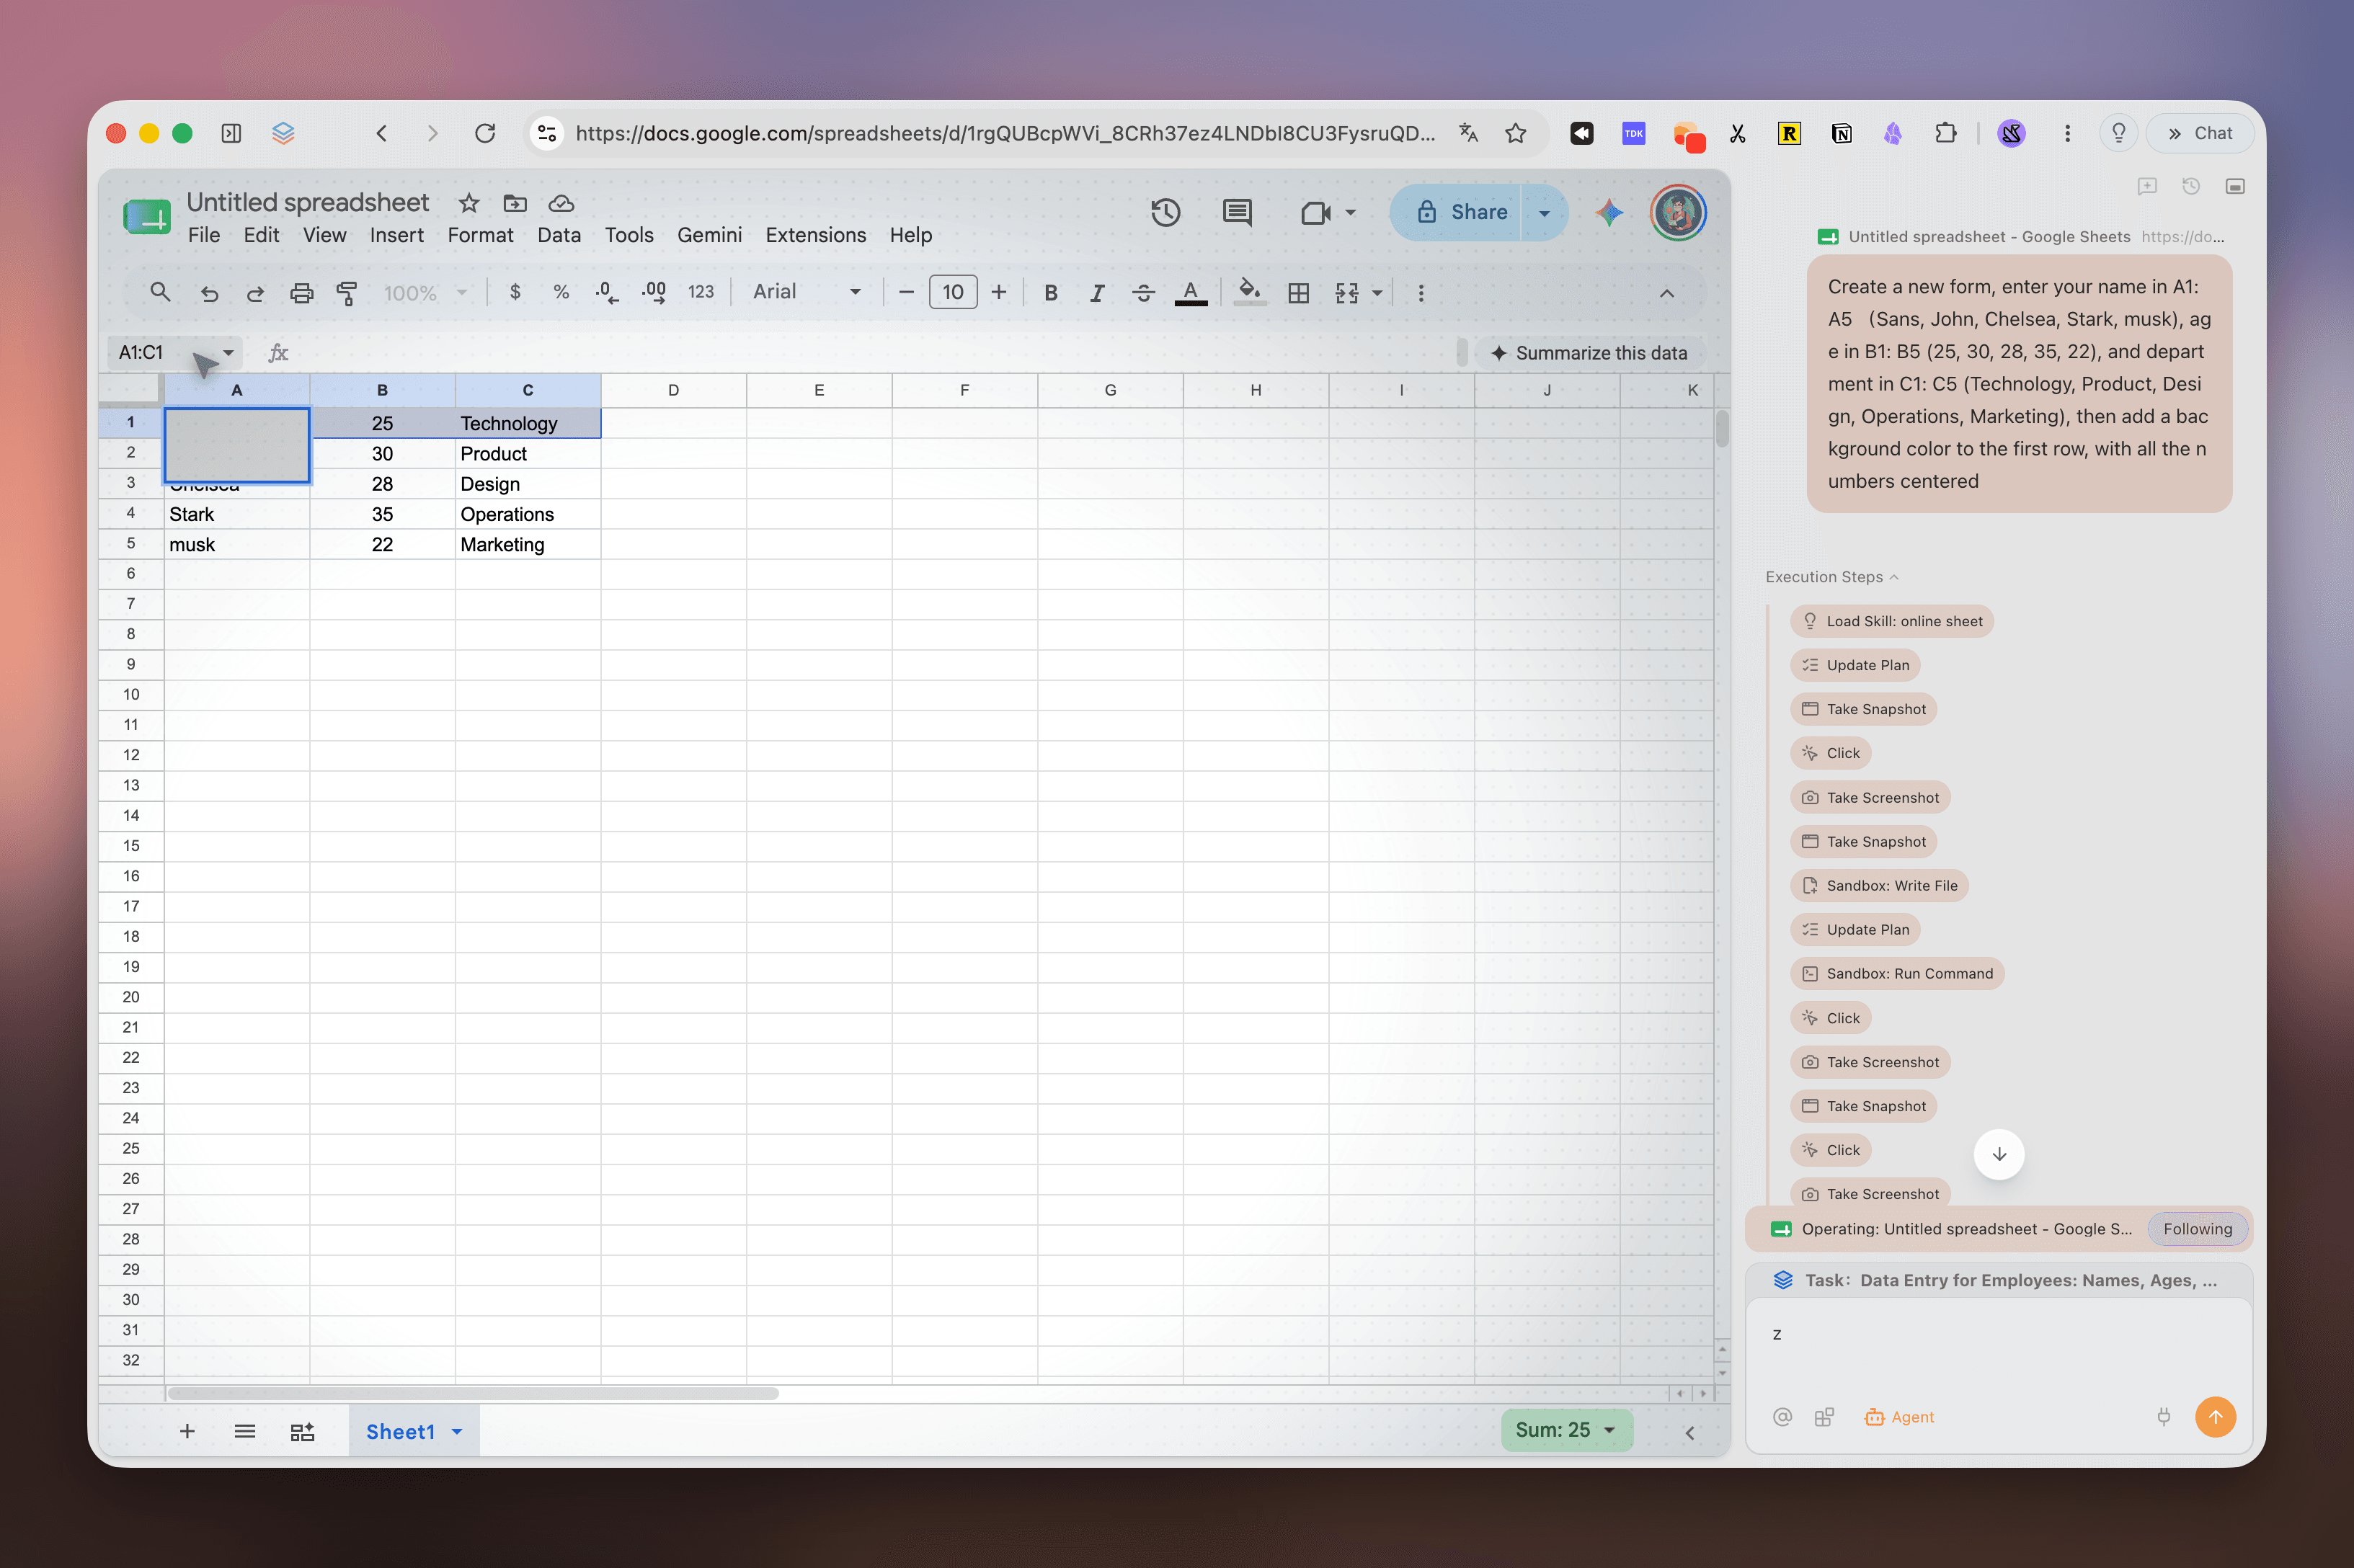
Tercero, mantener la investigación lejos de todo lo demás. Agent Mode ejecuta las tareas delegadas en su propio grupo de pestañas, así que un trabajo que recorre los formularios de un sitio o comprueba una lista de hosts no te ocupa la ventana en la que estás trabajando. Cuando aparece un aviso en mitad de esa tarea, cae en el grupo de esa tarea y espera a que llegues.
Los límites importan aquí. Tabbit no puede decirte si un certificado es digno de confianza; ese juicio pertenece a las reglas de los certificados y al almacén de confianza de tu navegador, no a un asistente de lectura. No puede reparar un servidor. No hace que un aviso desaparezca, y no debería. Un navegador que silenciara los errores de certificado sin avisarte sería un problema de seguridad, no una función. Si estás en una máquina gestionada detrás de un proxy que inspecciona HTTPS, la solución sigue siendo tu administrador. Lo que cambia Tabbit es dónde ocurre el diagnóstico y cuánto de tu configuración de trabajo tienes que tocar para hacer la prueba.
Qué hacer la próxima vez, en orden
Lee el código, no el titular. Es la única información de diagnóstico que hay en la página.
Comprueba el alcance. Prueba dos o tres sitios que no tengan relación. Un fallo significa el sitio; que fallen todos significa tú.
Pon la fecha y la hora en automático. Se tarda treinta segundos y es la causa local más habitual de
NET::ERR_CERT_DATE_INVALID.Abre una página
http://simple para ver si hay un portal de inicio de sesión de Wi-Fi esperando. Los hoteles, los aeropuertos y las cafeterías producen este aviso constantemente.Prueba una ventana privada. Si el sitio carga ahí, la diferencia es una extensión o tu perfil. Las protecciones de privacidad y de rastreo rompen sitios así más a menudo de lo que la mayoría espera.
Revisa la forma del nombre de host. Prueba el sitio con
www.y sin él. Un nombre que no coincide es la segunda causa más habitual del lado del servidor.En un equipo de trabajo, para y pregunta a IT. Chrome documenta que la interceptación de HTTPS por un proxy gestionado produce
NET::ERR_CERT_AUTHORITY_INVALIDy requiere que un administrador instale el certificado del proxy. No instales uno por tu cuenta.Si el sitio está realmente roto, avisa al sitio. Los certificados caducados de servicios de los que dependes se arreglan antes cuando los usuarios los reportan. La propia guía de Chrome termina igual: si el error persiste, contacta con el propietario del sitio web.
Nunca te salte un aviso por unas credenciales. Espera, usa la aplicación o llama. Este es el paso que no cambia según la situación.
Si el sitio al que no puedes llegar es uno que solo ha funcionado nunca en Chrome, esa es otra investigación con otro conjunto de causas. Los portales de pacientes son el ejemplo más claro. Y si el aviso llegó junto a una página que no se instala como aplicación o a una función que ha desaparecido, puede que el problema no sea el certificado en absoluto: los sitios que se niegan a instalarse como aplicaciones y cómo elegir un navegador cuando el actual no deja de fallar cubren esas ramas.
La respuesta corta
«La conexión no es privada» significa que tu navegador no ha podido confirmar que el sitio sea quien dice ser. En la inmensa mayoría de los casos se trata de una renovación que no se hizo a tiempo, un reloj que se ha desajustado, un nombre de host que no coincide con el certificado o un proxy que hace mal su trabajo. No es prueba de que te hayan atacado.
Así que trátalo como un problema de diagnóstico y no como un peligro que haya que descartar. Lee el código, comprueba si falla un sitio o fallan todos, pon tu reloj en automático y solo entonces empieza a cambiar ajustes. El aviso está haciendo lo que se diseñó para hacer; lo que te falló es que nunca te dijo qué solución te corresponde.
Y mantén la excepción estrecha. Continuar más allá del aviso es un riesgo pequeño en una página de información pública y un riesgo innecesario en cualquier página que pregunte quién eres. Un navegador que deja el juicio en manos de las reglas de los certificados es más útil aquí que uno que promete hacer desaparecer el aviso.
Consigue Tabbit y mantén el aviso con sentido
Tabbit Browser es gratis en macOS 12 Monterey o posterior y en Windows 10 de 64 bits o posterior, e importa tus marcadores, historial, extensiones y contraseñas guardadas durante el primer arranque. El instalador está en tabbit.ai/download.
Ajusta las expectativas antes de instalarlo. Tabbit no te va a quitar de encima un aviso de certificado, y no está hecho para intentarlo. Ejecuta la misma verificación que Chrome, así que un certificado malo bloquea la página aquí también. Lo que te da para este problema concreto es un segundo entorno que puedes levantar en un minuto, un sitio donde preguntar qué te está diciendo una página y un modelo de tareas en el que el trabajo delegado se queda fuera de tus pestañas de lectura. El juicio sobre quién está al otro lado de la conexión sigue perteneciendo a las reglas de los certificados y a ti.

Preguntas frecuentes
¿Ver el aviso «La conexión no es privada» significa que mi ordenador ya está infectado?
No. El aviso aparece antes de que se cargue cualquier contenido y lo genera tu propio navegador, no el sitio. Llegar a esa página no instala nada. El riesgo empieza solo si continúas, escribes tus credenciales o descargas un archivo sobre una conexión que tu navegador no ha podido verificar.
¿Por qué este aviso sale solo en un sitio web si todos los demás funcionan bien?
Que falle un único sitio apunta a ese sitio y no a tu equipo. Las causas habituales son un certificado caducado, un certificado que no cubre el nombre de host exacto que escribiste o un servidor que entrega el certificado equivocado para ese dominio. Tu navegador se está comportando bien al negarse a adivinar.
¿Por qué el sitio se abre en el móvil pero no en mi ordenador?
Los dos dispositivos se diferencian en cosas que afectan a la comprobación del certificado. Pueden confiar en certificados raíz distintos, estar en redes distintas y tener fechas y horas distintas. Chrome documenta que un reloj impreciso produce NET::ERR_CERT_DATE_INVALID, lo que hace que un dispositivo desactualizado parezca un sitio web roto.
¿Es seguro pulsar «Continuar» de todos modos?
A veces sí, en una página de poca importancia que solo sirve información pública y no pide iniciar sesión. No es seguro cuando el sitio maneja contraseñas, pagos, documentos de identidad o sistemas de trabajo, porque la comprobación que estás anulando existe justamente para confirmar quién recibe esos datos.
¿Se arregla el error si me cambio a otro navegador?
Solo si la causa era local, propia de tu navegador: una extensión que interfiere en la comprobación del certificado o un perfil dañado. Un segundo navegador es una prueba de diagnóstico, no una reparación. Si el sitio falla en dos motores distintos con el mismo código de error, el problema está en el sitio o en tu red.
¿Por qué parece que estos avisos de certificado son más frecuentes ahora?
La vida útil de los certificados se acorta por norma del sector. El calendario del CA/Browser Forum fija un máximo de 200 días desde el 15 de marzo de 2026, que baja a 100 días en 2027 y a 47 días en 2029. Vidas útiles más cortas significan más ocasiones de olvidarse para cada sitio que renueva a mano.