
Um engenheiro de plantão abriu o site de um fornecedor e deu de cara com um reCAPTCHA. Os alertas chegavam por e-mail e por telefone. O desafio queria que ele encontrasse escadas, semáforos e motos. "Recebo alertas de emergência por e-mail e por telefone, e você me faz passar cinco minutos inteiros clicando em imagens???", ele escreveu no r/sysadmin.
O momento dele foi azar. A experiência, não. A Cloudflare, que opera uma das maiores redes de desafios da web, calcula um CAPTCHA médio em 32 segundos do tempo de uma pessoa e estima que os humanos abandonam a tarefa em cerca de 15 por cento das vezes. O W3C diz algo mais forte sobre quem paga essa conta: a própria tarefa interativa "exclui intrinsecamente muitas pessoas com deficiência, o que resulta numa negação de serviço para esses usuários" (W3C).
Um desafio CAPTCHA é um portão que o seu navegador precisa passar antes que um servidor trate a requisição como humana. Ele tem três peças móveis: o servidor emite um desafio, o seu navegador responde e o servidor decide. A decisão é a parte interessante, porque na maioria dos sites modernos você não está sendo avaliado pelo quebra-cabeça. Você está sendo pontuado pela sua sessão.
Essa distância explica quase tudo o que irrita nos CAPTCHA. Não dá para estudar para uma prova que nunca foi sobre a resposta. A seguir: o que a sigla significa, como o handshake funciona de verdade, por que o desafio volta e o que fazer na próxima vez que ele bloquear você. Vamos usar o Tabbit Browser como exemplo prático na última parte, porque o que é um navegador com IA importa aqui mais do que parece.
O essencial
CAPTCHA é a sigla de "Completely Automated Public Turing test to tell Computers and Humans Apart". O nome descreve um teste de Turing reverso: uma máquina monta uma prova e torce para não conseguir passar nela mesma.
Uma verificação de desafio e resposta tem quatro partes: emitir, responder, token e validar. O token é de uso único e tem prazo, e é por isso que recarregar a página muitas vezes obriga você a começar de novo.
Os sistemas modernos em geral pontuam risco em vez de corrigir um quebra-cabeça. O reCAPTCHA v3 devolve uma pontuação de 0.0 a 1.0, e a Cloudflare diz sem rodeios que o ato de marcar a caixa não é o sinal.
Desafios repetidos quase sempre têm uma causa concreta: um problema de relógio ou de cache, uma extensão que bloqueia o script do desafio, uma saída de rede privada virtual ou um cookie de liberação expirado.
Por concepção, um CAPTCHA é uma barreira para algumas pessoas com deficiência. O W3C chama isso de negação de serviço, e os próprios números da Cloudflare mostram que o recurso de áudio é pior do que inútil: os bots o resolvem com mais confiabilidade do que as pessoas.
Os principais tipos de desafio num relance
Quase tudo o que já pediram para você fazer cai num de seis grupos. O que os separa não é o quebra-cabeça. É o que o servidor mede de fato enquanto você trabalha.
| Tipo de desafio | O que pedem de você | O que ele mede de fato | Onde falha |
|---|---|---|---|
| Texto distorcido (clássico) | Digitar as letras tortas | Se o reconhecimento óptico de caracteres falha | O Google aposentou o recurso depois que a IA resolveu até a variante mais difícil com 99.8 por cento de precisão |
| Grade de imagens (reCAPTCHA v2, hCaptcha) | Selecionar todos os quadros com um ônibus, uma escada, um semáforo | Dados de comportamento e de ambiente coletados antes e durante os seus cliques | Imagens borradas, bordas ambíguas e nenhum retorno sobre o que contou |
| Caixa de seleção (reCAPTCHA v2, Turnstile Managed) | Marcar uma caixa | Características do navegador, APIs nativas e uma prova de trabalho leve | Entra em loop quando o script está bloqueado, o cache está ruim ou o relógio do sistema desvia |
| Pontuação ou invisível (reCAPTCHA v3, Turnstile Non-Interactive) | Nada visível | Uma pontuação de risco montada a partir do contexto da requisição | Você nunca descobre por que pontuou baixo, e o site decide o que fazer com isso |
| Prova de trabalho | Esperar alguns segundos | Se o seu navegador gastou CPU de verdade num quebra-cabeça | Aparelhos lentos esperam mais, e JavaScript bloqueado para a página por completo |
| Token Privacy Pass | Nada visível | Se um emissor atestou o seu dispositivo | Só funciona em plataformas e navegadores que suportam o token |
Leia a tabela de novo e o formato do problema aparece. Só dois dos seis pedem algo inteligente de você. Os outros observam.
O que "CAPTCHA" significa de verdade
CAPTCHA é uma sigla construída: "Completely Automated Public Turing test to tell Computers and Humans Apart". O termo vem de um artigo de 2003 de Luis von Ahn, Manuel Blum e Nicholas Hopper, da Carnegie Mellon, com John Langford, da IBM Watson, publicado na EUROCRYPT (Springer). O resumo condensa a ideia inteira numa linha: "qualquer programa que tenha alto sucesso contra um CAPTCHA pode ser usado para resolver um problema de Inteligência Artificial (IA) ainda em aberto".
A inversão é a parte engenhosa. Um teste de Turing pergunta se uma máquina consegue passar por humana. Um CAPTCHA vira os papéis, coloca uma máquina no comando do julgamento e escolhe uma tarefa que as máquinas fazem mal naquele momento. Qualquer bot que quebre o teste resolveu, por definição, algo que os pesquisadores não conseguiam.
Esse desenho já nasce com prazo de validade. No instante em que um quebra-cabeça deixa de ser difícil para as máquinas, ele deixa de ser um CAPTCHA, e todo mundo que ainda consegue vê-lo fica com as sobras. O Google admitiu isso com todas as letras em 2014: "a tecnologia de Inteligência Artificial atual consegue resolver até a variante mais difícil de texto distorcido com 99.8% de precisão. Assim, o texto distorcido, sozinho, já não é um teste confiável" (Google Security Blog).
Como funciona o handshake de desafio e resposta
A descrição mais clara do ciclo completo está num artigo da USENIX de 2005 sobre defesa contra negação de serviço na camada de aplicação, que descreve o mesmo intercâmbio que os widgets atuais usam (USENIX NSDI '05). O servidor emite um quebra-cabeça junto com um token assinado. Quando você responde, o servidor primeiro recalcula o hash do token, depois confere se o token foi criado há no máximo quatro minutos e por último verifica se a sua resposta está correta. Se as três checagens passam, ele devolve um cookie com 30 minutos de validade.
Os sistemas modernos mantiveram o formato e trocaram as peças. O Turnstile da Cloudflare injeta um token chamado cf-turnstile-response que o servidor do site valida no próprio backend, e a documentação é explícita: "um token só pode ser validado uma vez, e um token não pode ser resgatado duas vezes" (Cloudflare).
Três checagens dessa sequência explicam boa parte da frustração do dia a dia. Se a sua resposta estava certa mas o token envelheceu, você falha. Se o cookie nunca chega ao seu navegador, você falha. E se o script do desafio nunca rodou, não existe token para checar. Nenhum desses resultados diz qual dos três aconteceu. Você vê a mesma caixa de novo.
Por que os desafios modernos quase nunca pedem que você resolva algo
Quando as máquinas passaram a ler as letras, a indústria moveu o teste para um lugar onde não dá para estudar: a sua sessão. A explicação do próprio Google sobre quando o recurso alternativo aparece é que "quando o motor de análise de risco não consegue prever com confiança se um usuário é humano ou um agente abusivo, ele exibe um CAPTCHA para obter mais sinais".
O reCAPTCHA v3 transformou isso numa API. Não há widget. O serviço devolve uma pontuação, e o Google documenta "11 níveis de pontuação com valores de 0.0 a 1.0", em que 1.0 sugere risco baixo e 0.0 sugere risco alto (Google Cloud Fraud Defense). Junto da pontuação, o Google expõe códigos de motivo como AUTOMATION, UNEXPECTED_ENVIRONMENT, TOO_MUCH_TRAFFIC, UNEXPECTED_USAGE_PATTERNS e LOW_CONFIDENCE_SCORE. O que ele não publica é a lista completa de sinais por trás desses códigos.
Vale saber em 2026: toda página sob developers.google.com/recaptcha agora traz um aviso de descontinuação apontando para o Google Cloud Fraud Defense. O modelo v3 está sendo incorporado a outra superfície de produto, e o Google avisa que as pontuações medidas na primeira semana de uma implementação diferem do comportamento em produção no longo prazo.
O Turnstile da Cloudflare faz o mesmo ponto sobre a caixa de seleção. Os widgets dele rodam em três modos (Managed, Non-Interactive e Invisible), com o Managed escolhendo entre uma caixa de seleção e uma checagem silenciosa conforme o risco do visitante. A descrição do produto é direta sobre para que serve a caixa: "o ato de marcar uma caixa não é o que importa; o que importa são os dados de contexto que analisamos enquanto ela está marcada" (Cloudflare).
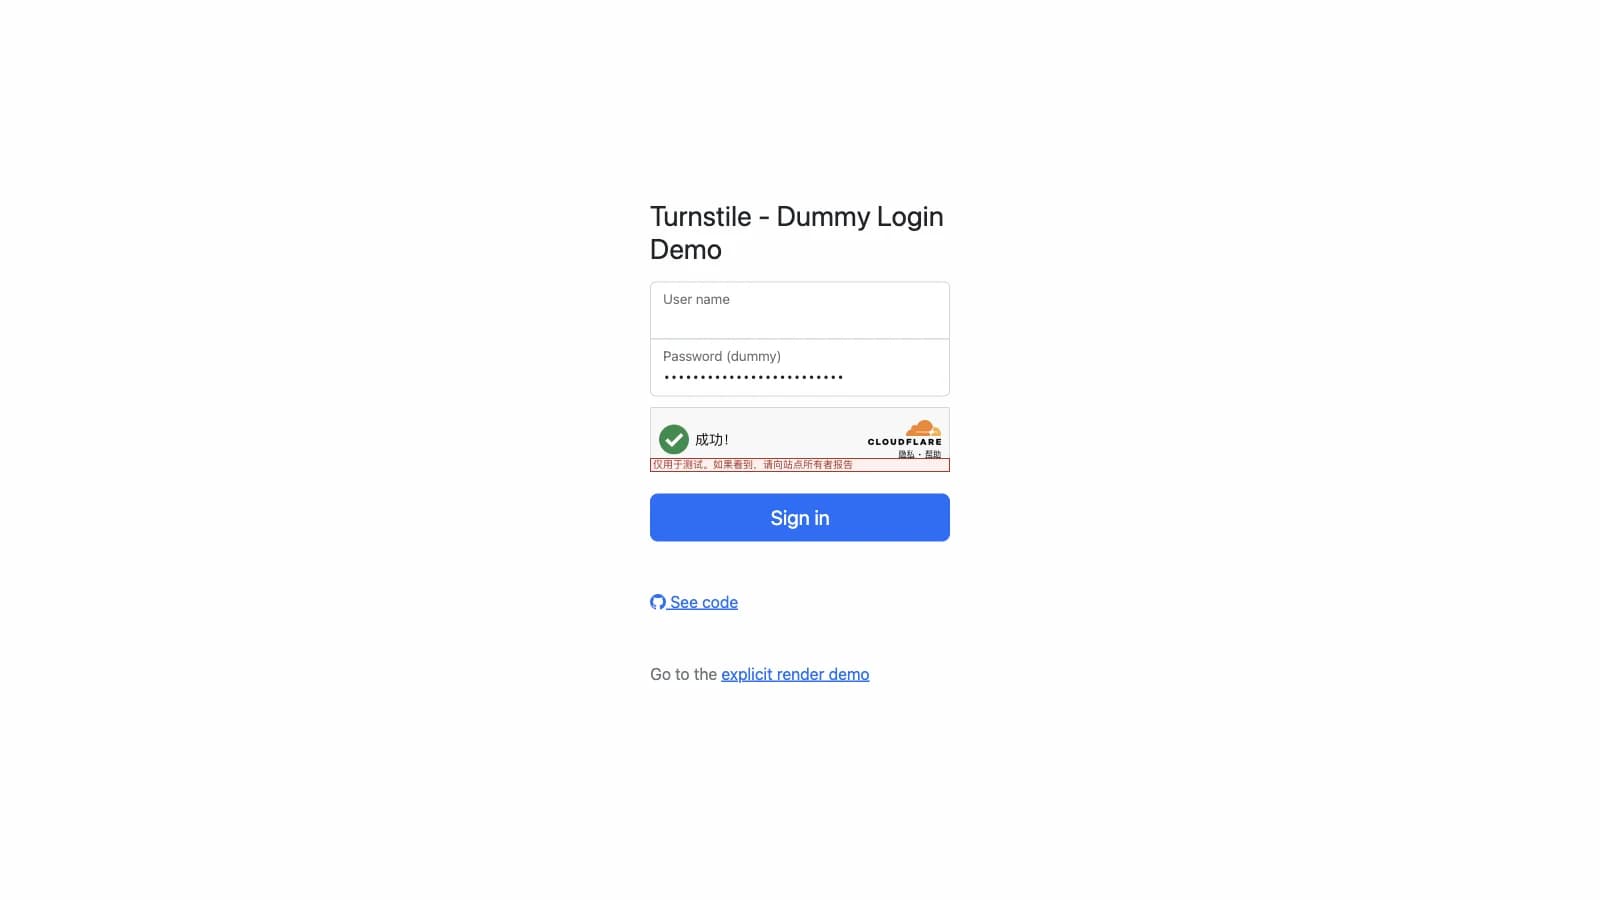
É por isso que "a imagem estava borrada" é uma reclamação sobre a camada errada. Imagens borradas só aparecem quando o motor de risco já decidiu que precisa de mais evidências.
Por que o desafio volta sempre
Os loops estão documentados, não são mistério. A Cloudflare publica os códigos de falha do próprio widget, incluindo 200100 para um "Clock or cache problem", quando o relógio está errado ou o desafio foi colocado em cache por um intermediário, e 200500 quando um iframe está bloqueado (Cloudflare error codes). A mesma página lista as extensões de navegador como causa: "algumas extensões de navegador, como bloqueadores de anúncios, podem bloquear os scripts de que o Turnstile precisa para funcionar".
O lado da liberação tem o seu próprio cronômetro. Um cookie cf_clearance prova que um visitante passou pela verificação, fica "ligado com segurança ao visitante e ao dispositivo específicos para os quais foi emitido", dura 30 minutos por padrão e inclui "alguns minutos extras para compensar a distorção do relógio". Ele também vem com um aviso que importa mais que o cronômetro: "o visitante pode ser desafiado de novo, mesmo que o cookie não tenha expirado" (Cloudflare).
A versão do Google dessa mesma lista é sobre a rede, não sobre o navegador. A documentação de ajuda dele nomeia três gatilhos comuns para o muro de "consultas automatizadas": "uma rede compartilhada que já foi abusada; o seu provedor de internet pode ter atribuído recentemente um endereço IP suspeito a você; o site que você está tentando visitar pode estar sob ataque pesado neste momento" (Google FAQ). Nada disso um quebra-cabeça conserta, e nada disso é culpa sua.
A causa de rede é o motivo de as redes privadas virtuais virarem geradores de CAPTCHA. A Cloudflare observou que "usuários preocupados com privacidade muitas vezes pedem aos navegadores que vão além das práticas padrão... mudando o user-agent... e impedindo totalmente a execução de scripts de terceiros", o que é a descrição exata de uma configuração endurecida reprovando num teste para o qual nunca foi feita. Se você quer o passo a passo detalhado de um único fornecedor, o nosso guia do loop de verificação da Cloudflare percorre esse caso etapa por etapa, e por que a proteção de privacidade às vezes quebra sites cobre o padrão mais amplo.
Toda essa repetição tem um custo de segurança, e ele não tem nada a ver com o quebra-cabeça. Em agosto de 2026, um administrador publicou o caso de um falso reCAPTCHA no site de uma pequena empresa que copiava um comando PowerShell para a área de transferência quando clicado. O argumento dele era sobre fadiga, não sobre ingenuidade: "nós e a nossa equipe somos tão bombardeados por esses bots que provam que você é humano que por que você não clicaria no que ele manda" (r/sysadmin). A resposta mais votada do tópico deu nome à técnica, ClickFix, e outros comentários descreveram quase-acidentes nas próprias redes. Um muro de verificação que todo mundo foi treinado a obedecer sem ler é uma superfície de phishing.
O problema de acessibilidade que os CAPTCHA não conseguem resolver
A nota do W3C sobre isso é incomumente direta. Pedir a "usuários cegos, com baixa visão ou com dislexia que identifiquem caracteres textuais num gráfico distorcido é pedir uma tarefa que eles são intrinsecamente os menos capazes de realizar" (W3C). O mesmo documento registra que a alternativa de áudio do reCAPTCHA v2 às vezes já não é oferecida, substituída pela tela "Your computer or network may be sending automated queries".
A WCAG 2.2 exige duas modalidades diferentes para qualquer CAPTCHA, e a orientação faz questão de dizer que a exceção "se aplica apenas ao conteúdo do CAPTCHA", não ao formulário em volta. Ela também admite o teto: "todo tipo de CAPTCHA será insolúvel para usuários com certas deficiências" (W3C WCAG 2.2).
O recurso de áudio não é a rede de segurança que parece. A Cloudflare mediu os próprios desafios de áudio e descobriu que "apenas 31.2% dos desafios de áudio resultaram num acordo de três pessoas sobre qual é a solução correta", enquanto "os bots conseguem resolver CAPTCHA de áudio com precisão em mais de 85% das tentativas". Quando os humanos não chegam a um acordo sobre a resposta e as máquinas chegam, a modalidade está de cabeça para baixo.
Os relatos da comunidade batem com essa medição. No r/Blind, um usuário descreveu a briga com o cookie de acessibilidade que deveria isentar quem usa leitor de tela: "foi um inferno fazer o serviço deles sequer deixar esse cookie aparecer no meu pote de cookies quando marquei a caixa... eles têm uma opção separada para um captcha baseado em texto, que deveria ser mais acessível, mas era como tentar fazer uma cifra de César em tempo real na cabeça" (r/Blind).
Um desenvolvedor que perguntava como atender usuários surdocegos, que usam displays braille e não podem nem ver nem ouvir um desafio, resumiu a falha de projeto numa frase: "o captcha tradicional falha porque pressupõe que você consegue ver ou ouvir" (r/webdev). A orientação da OWASP aponta na mesma direção e acrescenta um alerta próprio: exigir JavaScript "vai reduzir a acessibilidade do site, especialmente para visitantes que usam leitores de tela", e recomenda autenticação multifator primeiro, reservando o CAPTCHA para logins suspeitos ou de alto risco (OWASP).
O que os CAPTCHA fazem com os agentes de IA
A corrida armamentista tem um participante novo. Um benchmark de 2025, o Open CaptchaWorld, testou agentes baseados em modelos multimodais contra 20 tipos de CAPTCHA ("20 kinds of CAPTCHA") e relatou que "os humanos alcançam de forma consistente pontuações quase perfeitas, enquanto os agentes MLLM de ponta penam bastante, com taxas de sucesso de no máximo 40.0% no Browser-Use Openai-o3, muito abaixo do desempenho humano, de 93.3%" (arXiv:2505.24878). O artigo trata o muro de verificação como "um gargalo crítico para implantar agentes web em aplicações do mundo real".
As pessoas já estão contornando isso, às vezes devolvendo a parte humana a um modelo. Um usuário contou que errou uma grade de semáforos três vezes, tirou um print, colou a imagem num modelo de chat e "mandou que ele assumisse o meu computador e resolvesse", o que passou de primeira (X, @alt_w_v_g, 597 curtidas). Um comentarista num vídeo sobre a mesma frustração apontou o padrão: "pedir ao próprio robô que complete o captcha no seu lugar é o auge da ironia e da comédia" (YouTube, 365 curtidas).
A indústria de verificação sabe disso. A resposta da Cloudflare ao tráfego de agentes não é um quebra-cabeça mais difícil, e sim um esquema de assinatura: o Web Bot Auth usa assinaturas de mensagem HTTP com Ed25519 e um diretório de chaves publicado, para que um site distinga um agente assinado de um script anônimo (Cloudflare). Visa e Mastercard anunciaram em outubro de 2025 protocolos de comércio agêntico construídos sobre isso. As taxonomias de bots verificados agora separam um crawler "Agent" de um "Training".
A direção disso importa para quem leu até aqui. Quando os agentes podem provar quem são por criptografia, um muro de verificação deixa de ser um teste técnico e vira uma decisão de política sobre quais agentes assinados um site aceita admitir. É um lugar mais saudável do que uma escada borrada, embora deixe um problema intacto: os navegadores agênticos ainda batem em muros em sites que não adotaram nada disso.
Uma opção prática quando o desafio é o bloqueio: Tabbit Browser
Quando um desafio para você, três perguntas decidem quanto tempo você fica parado: que tipo de checagem é essa, o que a página está realmente dizendo e qual causa documentada se aplica à sua configuração. Nenhuma delas exige resolver coisa alguma. Elas exigem leitura e diagnóstico, e é aí que um navegador com um modelo dentro se justifica.
O Tabbit Browser é um navegador baseado em Chromium com uma camada de IA integrada ao shell, e não pendurada como extensão. Três partes dele servem aqui.
Primeiro, ler o muro. No Omnibox do Tabbit você digita @ para referenciar algo como contexto: a aba atual, um grupo de abas inteiro, uma captura de tela, um favorito ou um arquivo local. Aponte para a página que está bloqueando você e pergunte que tipo de desafio é e o que a página diz. A IA lê a página que você já tem aberta, então você não fica copiando texto de erro para outra janela. Isso importa nas telas que não dão nada para copiar, como "Performing security verification" ou um código 200100 enterrado no console.
Segundo, manter o que está bloqueado longe do que você estava fazendo. O Agent Mode do Tabbit roda tarefas delegadas no próprio grupo de abas, então um trabalho que percorre formulários ou painéis de um site não toma conta da página que você estava lendo. Quando um muro de verificação aparece no meio de uma tarefa delegada, ele aparece no grupo daquela tarefa. Você volta, faz o passo humano por conta própria, e as suas abas continuam exatamente onde você deixou.
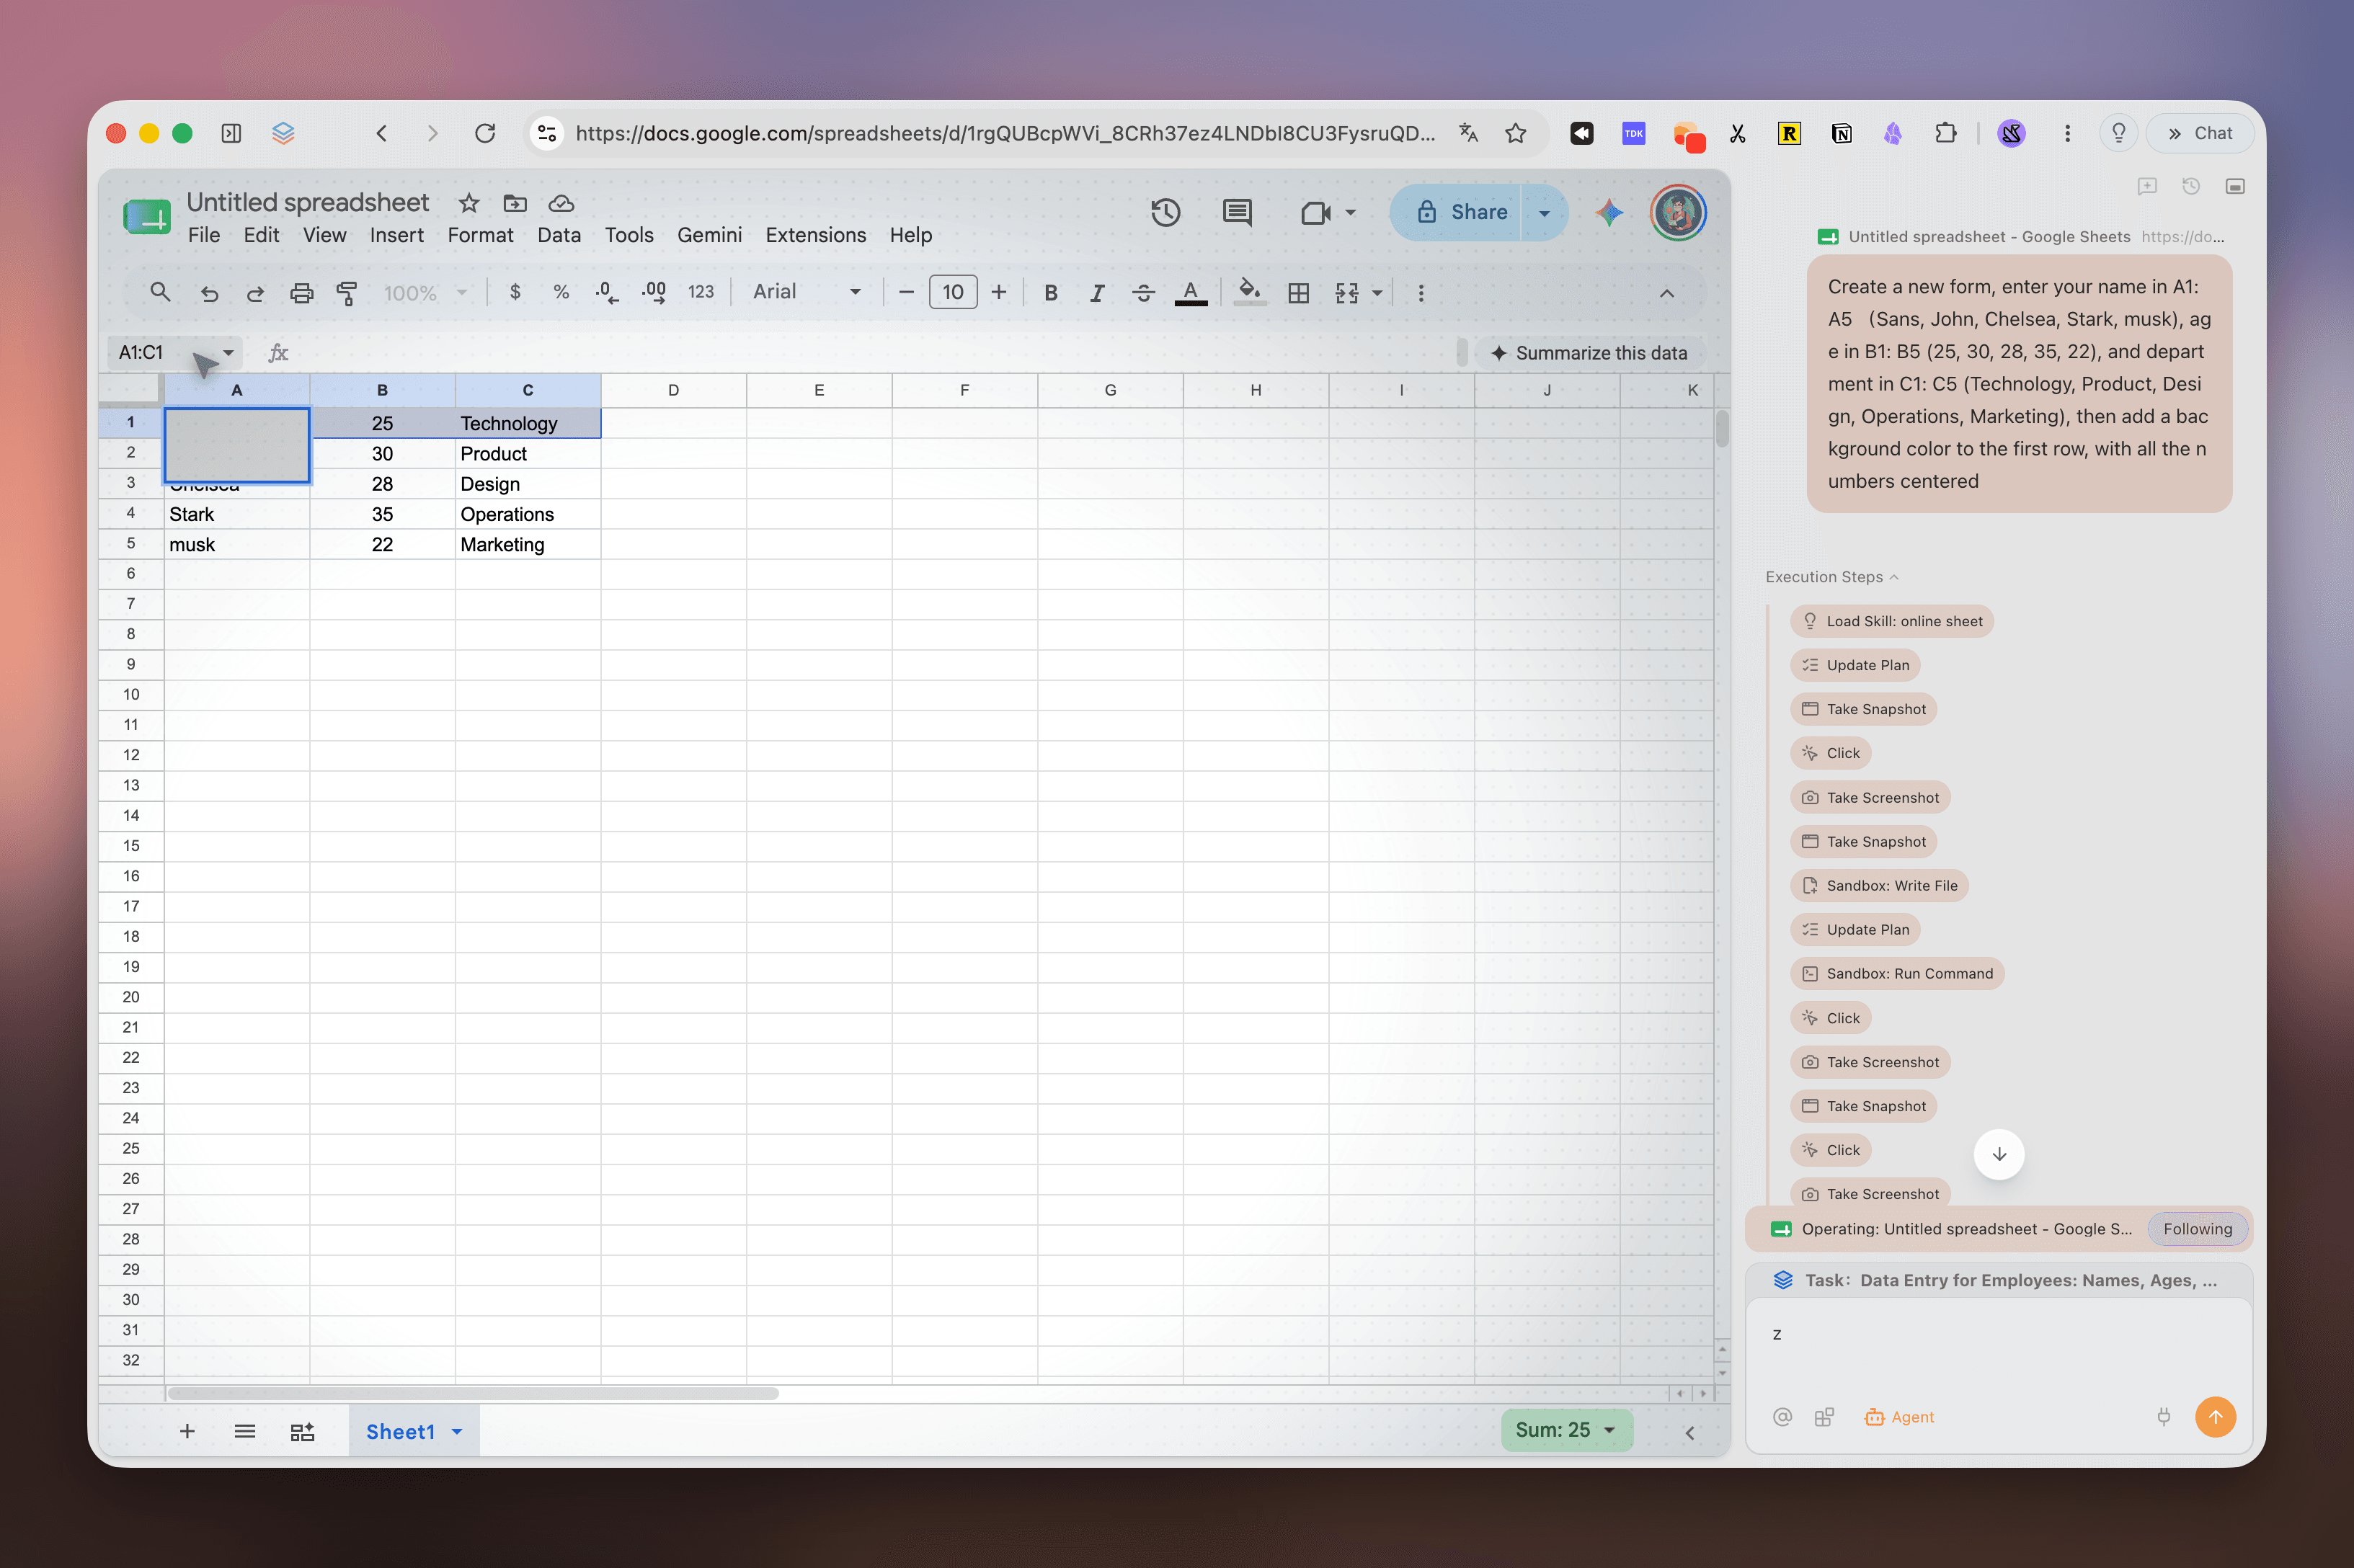
Terceiro, percorrer a lista de verificação num lugar só, em vez de em cinco abas de solução de problemas. As causas documentadas são finitas e testáveis: verifique o relógio do sistema, desative bloqueadores de anúncios e de scripts para o site, desligue a rede privada virtual, limpe os cookies daquele domínio e recarregue. Com um assistente que lê a página ao lado, essa sequência leva alguns minutos em vez de uma tarde de tentativa e erro.
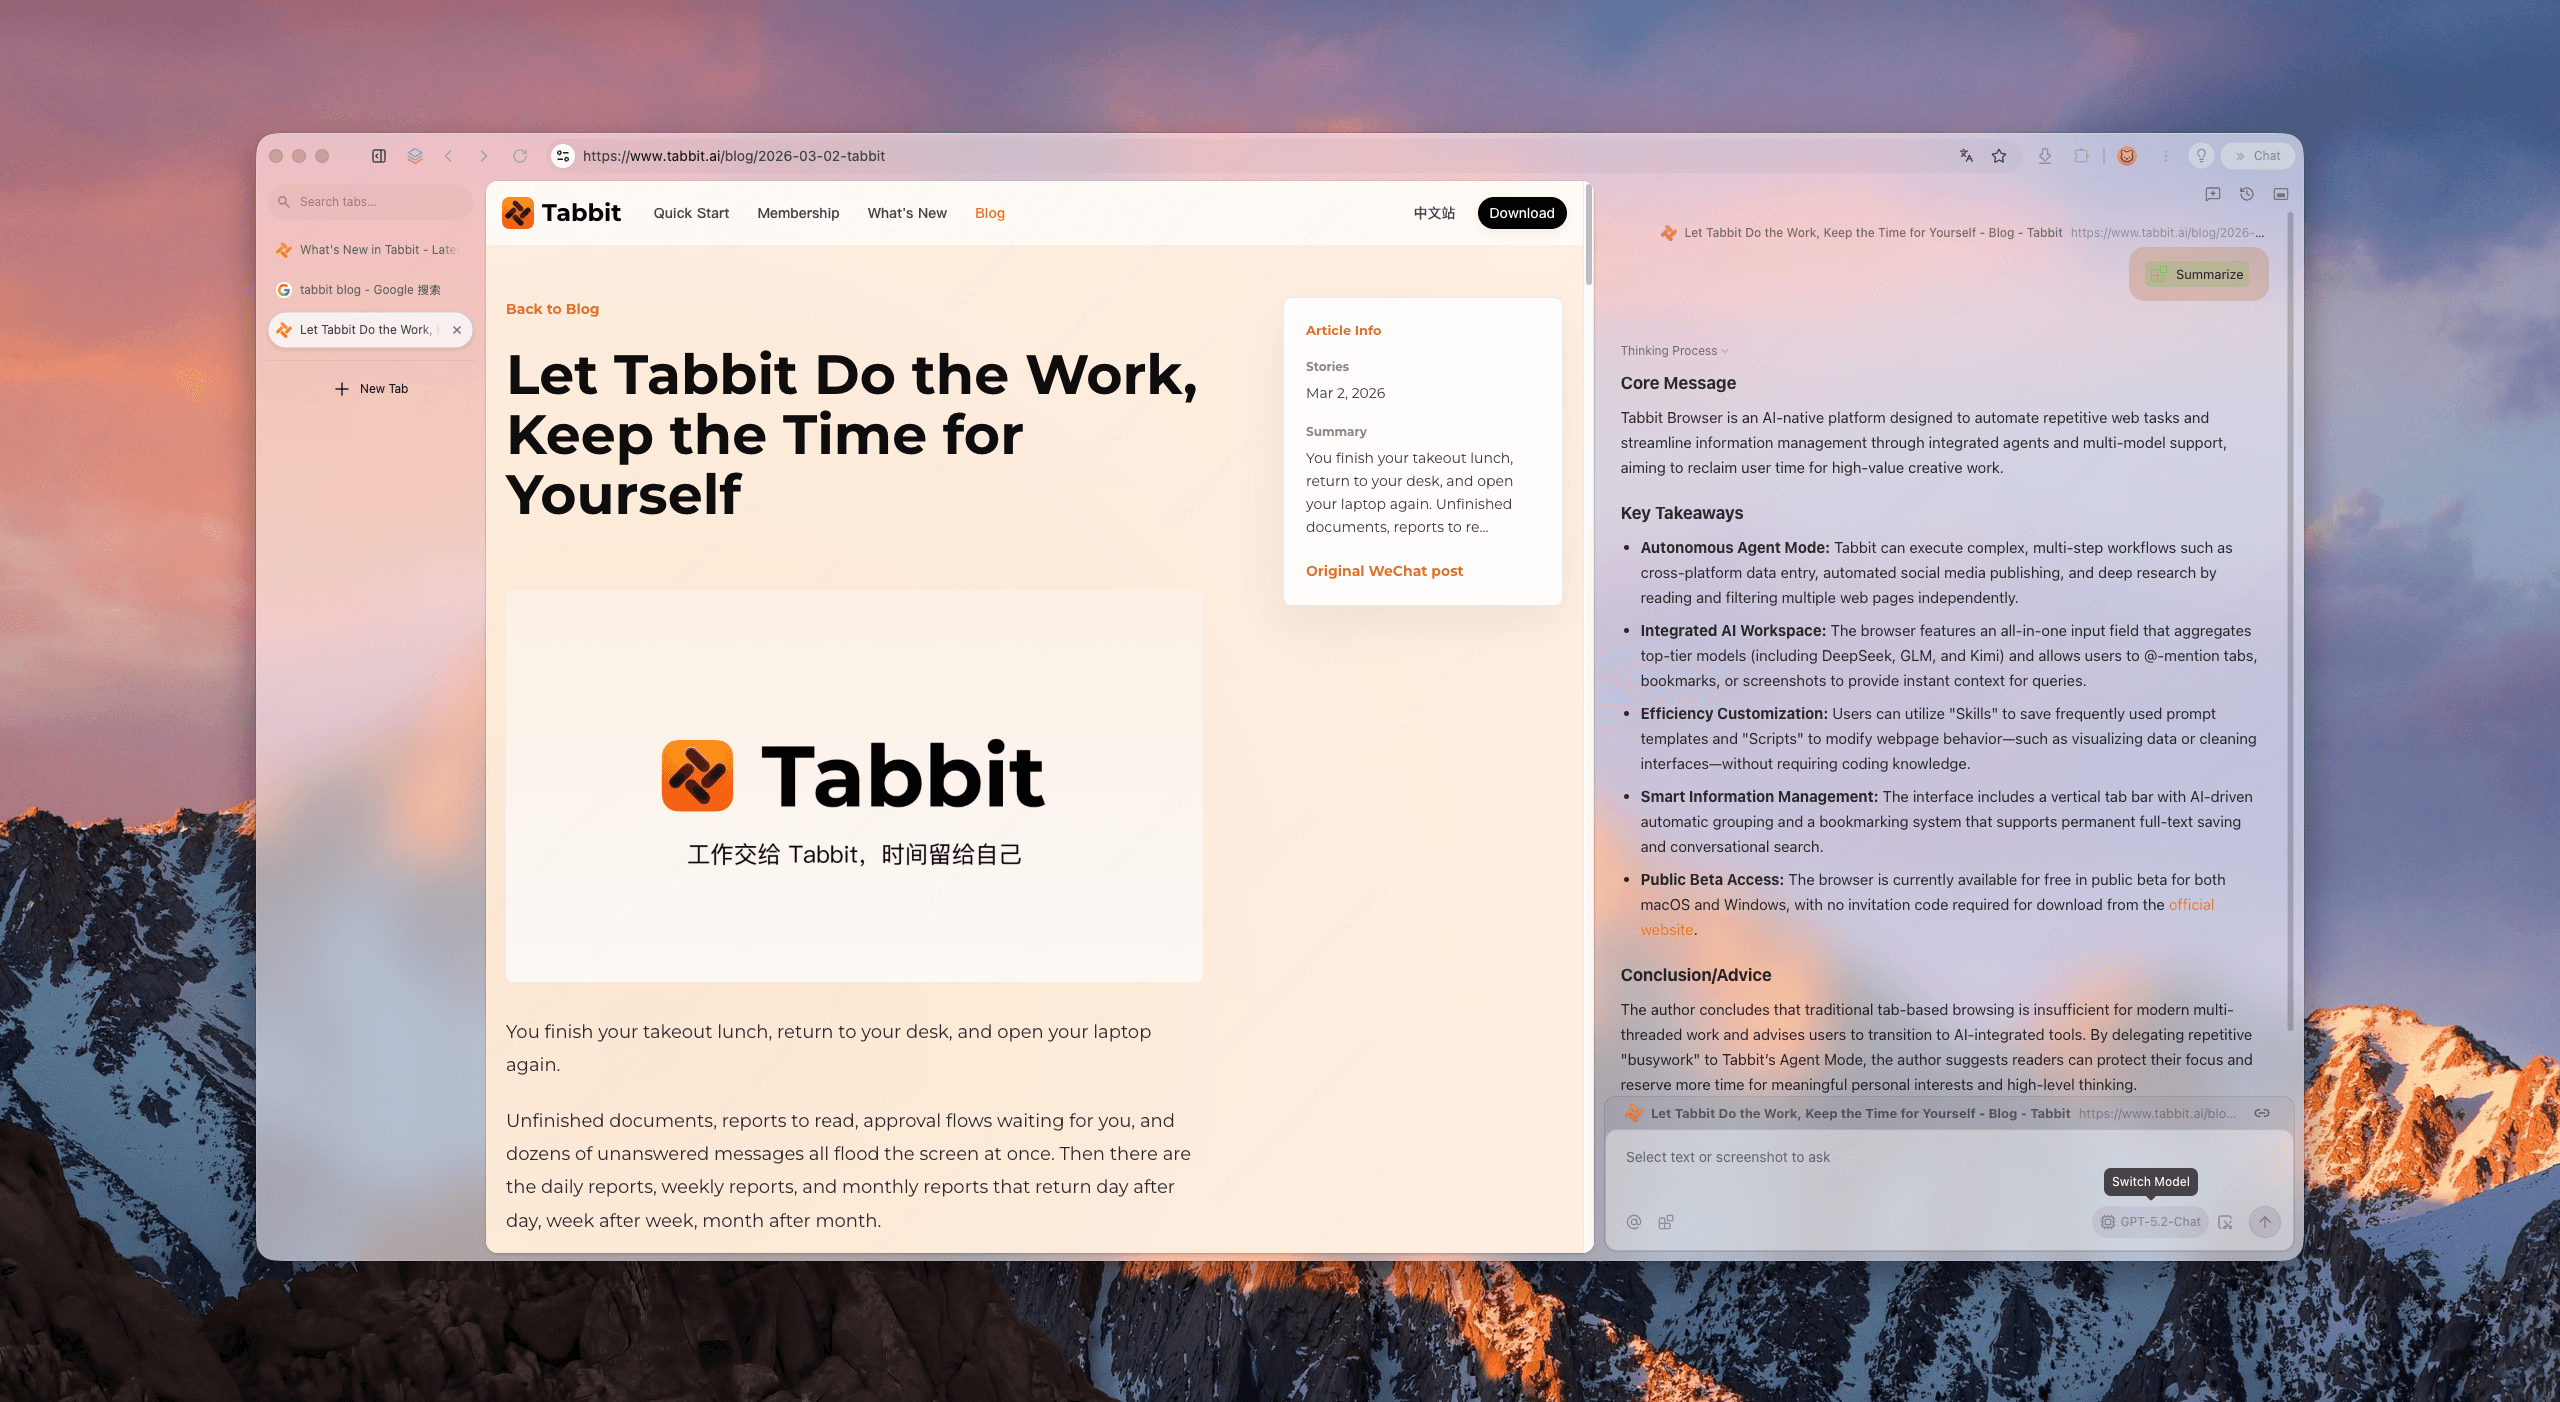
Os trade-offs são reais e vale dizer com clareza. O Tabbit não resolve CAPTCHA por você, não falsifica impressões digitais de navegador e não consegue fazer um endereço IP de reputação baixa parecer residencial. Se o seu IP de saída está numa lista de bloqueio, nenhum navegador conserta isso: troque de rede ou fale com o site. Um muro de verificação existe para julgar a sua sessão, e um navegador que passasse por cima desse julgamento em silêncio seria um problema de segurança, não um recurso. Se o desafio de um site é daqueles que você passa num clique, a resposta honesta é que nenhuma ferramenta é necessária. O Tabbit ajuda na parte em volta: ler o que aconteceu, manter o seu trabalho intacto e rodar as checagens.
Se a camada do navegador é o que vive quebrando para você, essa é outra investigação. Por que atualizações do navegador quebram sites e o que fazer quando uma extensão para de funcionar cobrem a metade da compatibilidade, e como escolher o navegador certo cobre a decisão de compra se você está repensando a pilha inteira.
O que fazer na próxima vez que um desafio bloquear você
Antes de mexer em configurações ao acaso, associe o que você vê a uma causa.
| O que você vê | O que fazer | Por quê |
|---|---|---|
| O mesmo site entra em loop com você de novo e de novo | Verifique o relógio do sistema, desative bloqueadores de script para esse site, limpe apenas os cookies desse domínio e recarregue | As causas documentadas são desvio de relógio ou de cache, scripts de desafio bloqueados e um cookie de liberação que nunca persistiu |
| Funciona numa janela privada mas não no seu perfil normal | Uma extensão ou os dados de site guardados no seu perfil são a diferença | Mesmo navegador, mesma rede, ambiente diferente, então a falha é local |
| Acontece em todos os sites com uma VPN ligada | Troque o nó de saída, ou desconecte a VPN e teste de novo | Faixas de endereço de data center carregam uma reputação que nenhuma configuração de navegador conserta |
| A caixa fica verde e depois a página recarrega com a caixa vazia | O seu navegador não está guardando o cookie de liberação | O token foi emitido e descartado, ou o site desafiou você de novo antes de ele expirar |
| Um navegador falha e outro passa | Use o que passa e reporte a falha | Uma falha em um único navegador costuma ser do perfil, não do site. Veja a solução do loop da Cloudflare |
| Você depende de leitor de tela e o recurso de áudio falha | Peça ao site uma alternativa não visual e cite a WCAG | Duas modalidades são exigidas, e a de áudio é mensuravelmente pouco confiável para humanos |
| Uma tarefa delegada a um agente bateu no muro | Faça esse passo você mesmo e deixe a tarefa continuar | A verificação está pedindo um humano e, com um agente sem assinatura, não tem outro jeito de saber |
| Um site de que você precisa só funciona num navegador específico | Verifique se é mesmo o navegador ou uma política do portal | Alguns sites barram por detecção de navegador e não por recursos. Veja por que portais de pacientes só funcionam no Chrome |
A resposta curta
Um desafio CAPTCHA não é um teste sobre você. É uma decisão de risco sobre a sua sessão, disfarçada de quebra-cabeça para que a decisão pareça ter resposta. É por isso que a imagem muitas vezes não dá para resolver e por que o loop quase sempre tem causa de ambiente, não de habilidade.
Então conserte o ambiente, não o quebra-cabeça. Percorra as causas documentadas na ordem: relógio, extensões, rede, cookies. Se o desafio continuar voltando depois das quatro, a variável que sobra é a reputação do seu endereço, e a solução é outra rota até o site, não outro navegador.
E quando um agente está fazendo o trabalho, deixe o passo humano com humanos. Deixe a tarefa fazer as partes mecânicas e reassuma no momento que prova que você é você. Um navegador com IA que mantém essas duas faixas separadas é mais útil aqui do que um que promete fingir melhor. Se você já fez as pazes com o quebra-cabeça e o problema real é o navegador em volta dele, estas são as características que importam.
Instale o Tabbit e deixe o passo humano com humanos
O Tabbit Browser é grátis no macOS e no Windows, e importa os seus favoritos, histórico, extensões e senhas salvas do Chrome, Edge ou Safari numa etapa, então testá-lo não significa reconstruir a sua configuração. Baixe o instalador em tabbit.ai/download.
Ajuste as expectativas antes de instalar. O Tabbit não vai passar verificações por você, e não vai fingir que passa. O que ele oferece para este problema específico é um lugar para perguntar o que a página à sua frente realmente diz, e um modelo de tarefas em que o trabalho delegado roda no próprio grupo de abas em vez de por cima da sua leitura. Todo o resto, incluindo a parte em que você marca uma caixa e segue em frente, continua sendo seu.

Perguntas frequentes
O que é um desafio CAPTCHA em linguagem simples?
Um desafio CAPTCHA é uma etapa que um site coloca na frente da sua requisição para decidir se ela veio de um humano ou de um bot. O servidor emite um desafio, o seu navegador responde e o servidor valida um token assinado antes de deixar a requisição passar. Na maioria dos sites modernos, você é julgado por sinais do navegador e da rede, não pelo quebra-cabeça em si.
Como uma verificação de desafio e resposta realmente me verifica?
O servidor envia um quebra-cabeça ou um teste invisível junto com um token assinado. O seu navegador devolve uma resposta e esse token, e o servidor recalcula o hash do token, confere se o token é recente e confere a resposta. Se tudo passar, o servidor emite um cookie de vida curta que representa a sua verificação nas requisições seguintes. A Cloudflare documenta que um token do Turnstile só pode ser validado uma vez.
Por que eu continuo recebendo desafios CAPTCHA no mesmo site?
Desafios repetidos em geral têm uma causa concreta, não pessoal. A Cloudflare documenta problemas de relógio ou de cache, extensões que bloqueiam o script do desafio e saídas de rede privada virtual, e o cookie de liberação dela dura 30 minutos por padrão, com novos desafios possíveis antes de expirar. O Google lista redes compartilhadas, um endereço suspeito atribuído pelo seu provedor de internet e um site sob ataque pesado como gatilhos dos próprios desafios.
Qual é a diferença entre o reCAPTCHA v2 e o v3?
A versão 2 mostra uma caixa de seleção e pode recorrer a quebra-cabeças de imagem, enquanto a versão 3 não tem widget nenhum e devolve uma pontuação de risco entre 0.0 e 1.0. O Google documenta 11 níveis de pontuação e códigos de motivo como AUTOMATION e TOO_MUCH_TRAFFIC, e não publica a lista completa de sinais por trás da pontuação. A versão 3 deixa a decisão de aceitar ou recusar com o site, então dois sites podem tratar a mesma pontuação de formas diferentes.
Por que os CAPTCHA são um problema para quem usa leitor de tela e para pessoas surdocegas?
O W3C descreve os CAPTCHA interativos como uma negação de serviço para muitas pessoas com deficiência, porque a tarefa pressupõe visão ou audição. A WCAG exige duas modalidades diferentes, mas também observa que todo tipo de CAPTCHA será insolúvel para alguns usuários. As próprias medições da Cloudflare mostraram que os humanos concordavam com a resposta correta de um desafio de áudio em apenas 31.2 por cento das vezes, enquanto os bots resolviam desafios de áudio em mais de 85 por cento das tentativas.
Um agente de IA ou um navegador pode resolver CAPTCHA por mim?
Os agentes às vezes passam, mas não de forma confiável. Um benchmark de 2025 constatou que o melhor agente testado acertou no máximo 40.0 por cento dos desafios, contra 93.3 por cento dos humanos. Resolver um desafio com automação também destrói o sinal que o site estava pedindo, e é assim que o tráfego de bots e o tráfego legítimo de agentes acabam confundidos. Um navegador que promete passar desafios por você merece desconfiança.