
オンコール担当のエンジニアが、ベンダーのウェブサイトを開いてreCAPTCHAに遭遇しました。メールと電話の両方でアラートが届いている状況です。チャレンジが求めていたのは、階段と信号機とオートバイを探すことでした。彼はr/sysadminにこう書き込んでいます:「緊急事態でメールと電話のアラートが来ているのに、あなたは私に5分もかけて画像をクリックさせている???」
タイミングが悪かっただけです。しかし、経験そのものは珍しくありません。ウェブ最大級のチャレンジネットワークを運営するCloudflareは、平均的なCAPTCHAが人の時間を32秒奪い、人間が約15パーセントの確率でタスクを放棄すると推定しています。その代償を誰が払うかについて、W3Cはもっと強い言い方をしています。対話型のタスクそのものが「多くの障害のある人々を本質的に排除し、その結果これらのユーザーに対するサービス拒否となる」というのです(W3C)。
CAPTCHAチャレンジとは、サーバーがリクエストを人間のものとして扱う前に、ブラウザが通過しなければならないゲートです。登場人物は3つあります。サーバーがチャレンジを発行し、ブラウザがそれに答え、サーバーが判断を下します。面白くなるのはこの判断の部分です。現在のほとんどのサイトでは、パズルの出来を採点しているわけではありません。採点されているのはセッションです。
このずれが、CAPTCHAを腹立たしくしているものの大半を説明します。答えが問われていないテストに、勉強して備えることはできません。以下では、この略語の意味、ハンドシェイクの実際の流れ、チャレンジが繰り返し出る理由、そして次にブロックされたときの対処を扱います。最後の部分ではTabbit Browserを実例として使います。AIブラウザとは何かは、ここでは見た目以上に重要だからです。
主なポイント
CAPTCHAは「Completely Automated Public Turing test to tell Computers and Humans Apart」の略です。この名前が表しているのは逆チューリングテストで、機械がテストを作り、自分自身の試験には通れないことを期待しています。
チャレンジ・レスポンスの検証は、発行、解答、トークン、検証の4つの部分からなります。トークンは一度きりで有効期限もあるため、ページを再読み込みすると最初からやり直しになることが多いのです。
現代のシステムはパズルを採点するのではなく、主にリスクを評価します。reCAPTCHA v3は0.0から1.0のスコアを返し、Cloudflareはチェックボックスにチェックを入れる行為そのものはシグナルではないと言い切っています。
チャレンジが繰り返される場合、原因はたいてい具体的です。時計やキャッシュの問題、チャレンジ用スクリプトを遮断する拡張機能、仮想プライベートネットワークの出口、期限切れのクリアランスCookieのいずれかです。
設計上、CAPTCHAは一部の障害のあるユーザーにとって障壁になります。W3Cはこれをサービス拒否と呼び、Cloudflare自身の数値は音声フォールバックが役に立たないどころか有害だと示しています。ボットのほうが人間より確実に解いてしまうのです。
主なチャレンジの種類を一覧で見る
これまでに求められたものは、ほぼ6つの枠のどれかに入ります。違いを分けているのはパズルではありません。作業中にサーバーが本当に測っているものです。
| チャレンジの種類 | 求められること | 実際に測っているもの | どこで失敗するか |
|---|---|---|---|
| 歪んだ文字(古典的) | ゆがんだ文字を入力する | 光学文字認識が失敗するかどうか | AIが最も難しい変種まで99.8パーセントの精度で解いたため、Googleは廃止しました |
| 画像グリッド(reCAPTCHA v2、hCaptcha) | バス、階段、信号機のタイルをすべて選ぶ | クリックの前と最中に集められる行動・環境データ | ぼやけた画像、曖昧な境界、そして何が正解だったかについてのフィードバックがないこと |
| チェックボックスウィジェット(reCAPTCHA v2、Turnstile Managed) | ボックスにチェックを入れる | ブラウザの特性、ネイティブAPI、軽量なプルーフ・オブ・ワーク | スクリプトが遮断されたとき、キャッシュが不適切なとき、システム時計がずれたときにループします |
| スコアまたは不可視(reCAPTCHA v3、Turnstile Non-Interactive) | 目に見えるものは何もない | リクエストのコンテキストから組み立てられるリスクスコア | 低く評価された理由は分からず、どう扱うかを決めるのはサイト側です |
| プルーフ・オブ・ワーク | 数秒待つ | ブラウザがパズルに実際のCPU時間を使ったかどうか | 遅いデバイスほど長く待たされ、JavaScriptが遮断されているとページが完全に止まります |
| プライバシーパストークン | 目に見えるものは何もない | 発行者があなたのデバイスを保証したかどうか | そのトークンに対応したプラットフォームとブラウザでしか動きません |
この表をもう一度見ると、問題の輪郭が見えてきます。6つのうち、何か頭を使うことを求めてくるのは2つだけです。残りは観察しています。
「CAPTCHA」は何の略なのか
CAPTCHAは人工的に作られた頭字語で、「Completely Automated Public Turing test to tell Computers and Humans Apart」の略です。この用語は、カーネギーメロン大学のLuis von Ahn、Manuel Blum、Nicholas Hopperと、IBMワトソン研究所のJohn Langfordによる2003年の論文にさかのぼり、EUROCRYPTで発表されました(Springer)。要旨はこの発想全体を一行で述べています。「CAPTCHAに対して高い成功率を持つプログラムは、未解決の人工知能(AI)問題を解くために使うことができる」。
巧妙なのはこの反転です。チューリングテストは、機械が人間のふりをして通るかを問います。CAPTCHAは役割を逆にして、判定する側に機械を据え、そのうえで機械が今は苦手なタスクを選び出します。これを破ったボットは、定義上、研究者にも解けなかった何かを解いたことになります。
この設計には最初から賞味期限があります。パズルが機械にとって難しくなくなった瞬間、それはもうCAPTCHAではなくなり、それでも見える人たちには残り物が押し付けられます。Googleは2014年にこのことを率直に認めました。「今日の人工知能技術は、歪んだ文字の最も難しい変種でも99.8%の精度で解くことができる。したがって、歪んだ文字はそれだけではもはや信頼できるテストではない」(Google Security Blog)。
チャレンジ・レスポンスのハンドシェイクはどう進むのか
このループ全体を最も明確に説明しているのは、アプリケーション層のサービス拒否への防御を扱った2005年のUSENIX論文で、今日のウィジェットが使っているのと同じやり取りが書かれています(USENIX NSDI '05)。サーバーはパズルと署名済みトークンを発行します。あなたが答えると、サーバーはまずトークンのハッシュを再計算し、次にトークンが作られてから4分以内かどうかを確認し、そのうえで解答が正しいかを照合します。3つすべてが通れば、有効期間30分のCookieが返されます。
現代のシステムはこの形を保ったまま、中身の部品を入れ替えました。CloudflareのTurnstileはcf-turnstile-responseという名前のトークンを注入し、サイトのサーバーが自前のバックエンドでそれを検証します。ドキュメントには「トークンは一度しか検証できず、二度引き換えることはできない」とはっきり書かれています(Cloudflare)。
この手順にある3つの確認は、日常のいらだちの多くを説明します。解答が合っていてもトークンが古くなれば失敗です。Cookieがブラウザに届かなければ失敗です。チャレンジ用スクリプトが一度も動いていなければ、そもそも検証するトークンがありません。どれが起きたのかは、どのケースでも教えてくれません。同じボックスがまた表示されるだけです。
現代のチャレンジがほとんど何も解かせない理由
機械が文字を読めるようになると、業界はテストを勉強しようのない場所、つまりあなたのセッションへ移しました。フォールバックがいつ出るかについてのGoogle自身の説明はこうです。「リスク分析エンジンが、ユーザーが人間か不正なエージェントかを自信をもって予測できない場合、より多くの手がかりを得るためにCAPTCHAを提示します」。
reCAPTCHA v3はこれをAPIにしました。ウィジェットはありません。サービスはスコアを返し、Googleは「0.0から1.0の範囲の値を持つ11段階のスコアレベル」を公開しています。1.0は低リスク、0.0は高リスクを示します(Google Cloud Fraud Defense)。スコアと並んで、GoogleはAUTOMATION、UNEXPECTED_ENVIRONMENT、TOO_MUCH_TRAFFIC、UNEXPECTED_USAGE_PATTERNS、LOW_CONFIDENCE_SCOREといった理由コードも提示します。公開していないのは、それらのコードの背後にあるシグナルの全リストです。
2026年時点で知っておく価値があるのは、developers.google.com/recaptcha配下のすべてのページに、Google Cloud Fraud Defenseを指す非推奨のバナーが表示されるようになったことです。v3のモデルは別のプロダクト面に統合されつつあり、Googleは導入後1週間で測ったスコアは長期的な本番の挙動とは異なると警告しています。
CloudflareのTurnstileは、チェックボックスについて同じことを述べています。ウィジェットは3つのモード(Managed、Non-Interactive、Invisible)で動作し、Managedは訪問者のリスクに応じてチェックボックスと無音のチェックを使い分けます。その目的について製品説明は歯に衣着せぬ言い方をしています。「チェックボックスにチェックを入れる行為そのものが重要なのではなく、チェックされている間に私たちが分析している背景データが重要なのです」(Cloudflare)。
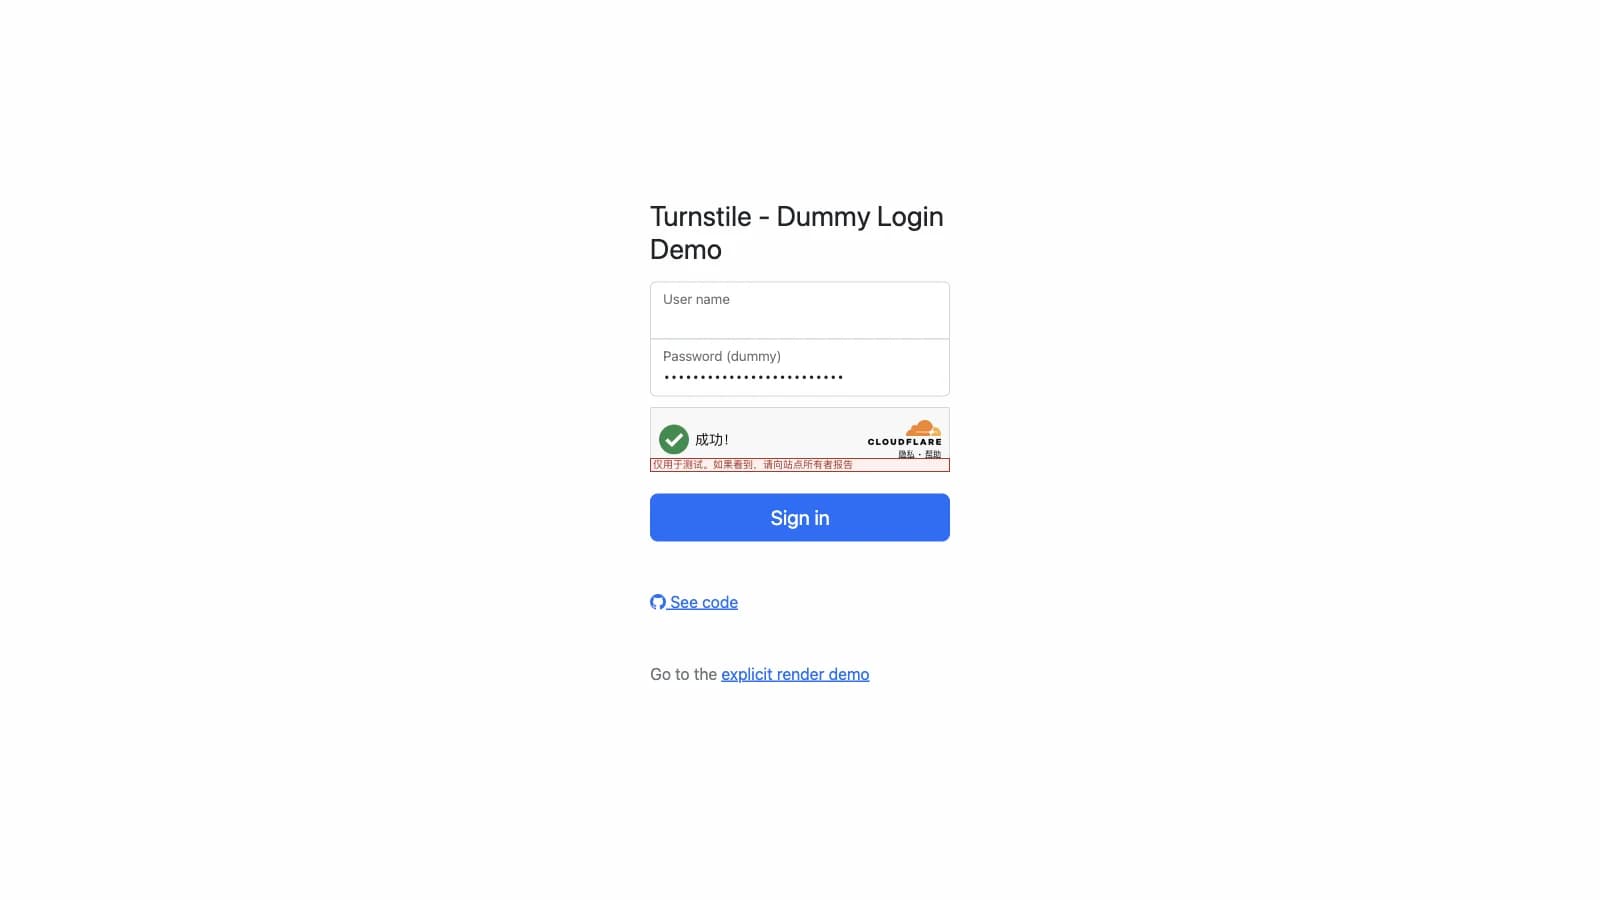
だからこそ「画像がぼやけていた」という不満は、的外れな層に向いています。ぼやけた画像が現れるのは、リスクエンジンがもっと証拠が必要だとすでに判断したときだけです。
チャレンジが繰り返し出てくる理由
ループは謎ではなく、文書化されています。Cloudflareは自社ウィジェットのエラーコードを公開しており、時計が間違っているかチャレンジが中間者にキャッシュされた「Clock or cache problem」には200100、iframeが遮断された場合には200500が使われます(Cloudflareのエラーコード)。同じページは、広告ブロッカーなどの一部のブラウザ拡張機能が「Turnstileの動作に必要なスクリプトを遮断することがある」として、拡張機能も原因に挙げています。
クリアランス側にも独自のタイマーがあります。cf_clearanceCookieは訪問者が検証を通過した証拠で、「発行先の特定の訪問者とデバイスに安全に結び付けられ」、既定は30分で、「時計のずれを考慮した数分の余裕」が含まれます。そしてタイマー以上に重要な警告も添えられています。「Cookieの有効期限が切れていなくても、訪問者が再チャレンジを受けることはあります」(Cloudflare)。
Google版の同じリストは、ブラウザではなくネットワークについてのものです。ヘルプドキュメントは「自動クエリ」の壁が発動する一般的なきっかけを3つ挙げています。「悪用されたことのある共有ネットワーク、インターネット事業者が最近割り当てた不審なIPアドレス、アクセスしようとしているサイトが現在大規模な攻撃を受けていること」です(Google FAQ)。どれもパズルでは解決できないもので、あなたの責任でもありません。
ネットワークが原因である以上、仮想プライベートネットワークはCAPTCHAの生成装置になりがちです。Cloudflareは「プライバシーを重視するユーザーは、標準的な慣行を超えた設定をブラウザに求めることが多い……ユーザーエージェントを変更したり、サードパーティスクリプトの実行を完全に防いだりする」と観察しています。まさに、通過するようには設計されていないテストに、強化された設定が落ちる様子の正確な描写です。単一ベンダーの詳しい手順が必要なら、Cloudflareの検証ループのガイドがそのケースを順を追って扱っています。プライバシー保護がサイトを壊すことがある理由では、より広いパターンを扱っています。
この繰り返しにはセキュリティ上の代償もあり、それはパズルとは関係がありません。2026年8月、ある管理者が小規模事業者のサイトにreCAPTCHAそっくりのものを仕掛け、クリックするとPowerShellコマンドがクリップボードにコピーされるようにしました。彼の主張は、人の純粋さではなく疲労についてのものでした。「私たちもスタッフも、この『あなたが人間であることを証明してください』ボットにさんざん攻められていて、言われたとおりにクリックしないわけがないだろう」(r/sysadmin)。スレッドの最上位の返信はこの手法をClickFixと名指しし、他のコメント投稿者たちは自分のネットワークでの危機一髪の例を語っています。全員が読まずに従うよう訓練されてしまった検証の壁は、フィッシングの攻撃面になります。
CAPTCHAが解決できないアクセシビリティの問題
これについてのW3Cの注記は異例なほど率直です。「盲、視覚障害、あるいは失読症のユーザーに、ゆがんだグラフィック内の文字を識別するよう求めることは、彼らが本質的に最も苦手とするタスクを課すことである」と述べています(W3C)。同じ文書は、reCAPTCHA v2の音声による代替が提供されなくなっている場合があり、代わりに「お使いのコンピュータまたはネットワークが自動クエリを送信している可能性があります」という画面が出ることも記録しています。
WCAG 2.2は、あらゆるCAPTCHAに2つの異なるモダリティを求めていますが、その例外は「CAPTCHAの内容にのみ適用され」、周囲のフォームには及ばないと丁寧に断っています。上限についても認めています。「あらゆる種類のCAPTCHAは、特定の障害のあるユーザーにとって解けないものになる」(W3C WCAG 2.2)。
音声フォールバックは、見た目ほど安全網ではありません。Cloudflareが自社の音声チャレンジを計測したところ、「正解が何であるかについて3人の意見が一致した音声チャレンジは31.2%にとどまり」、一方で「ボットは85%を超える試行で音声CAPTCHAを正確に解くことができる」ことが分かりました。人間が正解で一致できず、機械にはできるとなれば、このモダリティは逆立ちしています。
コミュニティの報告もこの計測と一致します。r/Blindで、あるユーザーがスクリーンリーダー利用者を免除するためのアクセシビリティCookieと格闘した経験を語っています。「チェックを入れたときに、そのCookieが自分のCookieジャーに現れるようサービスに認めさせるだけで一苦労だった……テキストベースのCAPTCHAという、よりアクセシブルなはずの別オプションがあるけれど、それは頭の中でリアルタイムにシーザー暗号を解くようなものだった」(r/Blind)。
点字ディスプレイを使い、チャレンジを見ることも聞くこともできない盲ろう者にどう対応すべきかと尋ねた開発者は、この設計上の欠陥を一文でまとめています。「従来のcaptchaは、あなたが見るか聞くことができると仮定しているため失敗する」(r/webdev)。OWASPのガイダンスも同じ方向を指し、独自の警告を添えています。JavaScriptを必須にすることは「ウェブサイトのアクセシビリティを、特にスクリーンリーダーを使う訪問者にとって低下させる」ため、まず多要素認証を推奨し、CAPTCHAは不審なログインや高リスクのログイン用に取っておくべきだというのです(OWASP)。
CAPTCHAがAIエージェントに与える影響
この軍拡競争に新しい参加者が加わりました。2025年のベンチマークOpen CaptchaWorldは、マルチモーダルモデルのエージェントを20種類のCAPTCHAに対して試し、「人間は一貫してほぼ完璧なスコアを達成する一方、最先端のMLLMエージェントは大きく苦戦し、成功率はBrowser-Use Openai-o3で最大40.0%と、人間レベルの93.3%を大きく下回る」と報告しました(arXiv:2505.24878)。論文はこの検証の壁を「現実のアプリケーションにウェブエージェントを配備するうえでの重大なボトルネック」と位置づけています。
人々はすでに、人間が担う部分をモデルに戻す形で回避しています。あるユーザーは信号機のグリッドに3回失敗し、スクリーンショットを撮ってチャットモデルに貼り付け、「私のコンピュータを引き継いで処理してくれ」と指示したところ、一発で通りました(X、@alt_w_v_g、597 likes)。同じいらだちを扱った動画へのコメントは、このパターンをこう指摘しています。「captchaを自分ではなく本物のロボットに解かせているのが、皮肉と喜劇の極み」(YouTube、365 likes)。
検証業界もこれを分かっています。Cloudflareのエージェントトラフィックへの答えは、より難しいパズルではなく署名の仕組みです。Web Bot AuthはEd25519のHTTPメッセージ署名と公開鍵ディレクトリを組み合わせ、サイトが署名済みエージェントと匿名スクリプトを見分けられるようにします(Cloudflare)。VisaとMastercardは2025年10月に、これを基盤としたエージェント型コマースのプロトコルを発表しました。検証済みボットの分類は今や「Agent」と「Training」のクローラーを区別しています。
ここまで読んできた人にとって、進む方向は重要です。エージェントが暗号学的に自分が何者かを証明できるようになれば、検証の壁は技術的なテストではなく、どの署名済みエージェントをサイトが受け入れるかというポリシーの判断になります。ぼやけた階段よりは健全な着地点ですが、1つ問題は残ります。エージェント型ブラウザは、これらの仕組みをまったく導入していないサイトでは、依然として壁にぶつかります。
チャレンジが支障になっているときの実用的な選択肢:Tabbit Browser
チャレンジで止まったとき、どれだけ止まり続けるかを決めるのは3つの問いです。これがどの種類のチェックなのか、ページが実際に何を伝えているのか、そして文書化された原因のどれが自分の環境に当てはまるのか。どれも何かを解く必要はありません。必要になるのは読解と診断で、ここでモデルを内蔵したブラウザに出番が来ます。
Tabbit BrowserはChromiumベースのブラウザで、AI層が拡張機能として後付けされているのではなく、シェルに組み込まれています。ここでは3つの部分が関係します。
1つ目は壁を読むことです。TabbitのOmniboxでは@と入力して、現在のタブ、タブグループ全体、スクリーンショット、ブックマーク、ローカルファイルなどをコンテキストとして参照できます。ブロックしているページを指定して、これがどの種類のチャレンジなのか、ページに何が書かれているのかを尋ねてください。AIはすでに開いているページを読むので、エラーテキストを別のウィンドウにコピーする必要はありません。「Performing security verification」のようにコピーするものが何もない画面や、コンソールに埋もれた200100のコードでは、これが効きます。
2つ目は、ブロックされたものを進行中の作業から遠ざけておくことです。TabbitのAgent Modeは委任されたタスクを専用のタブグループで実行するため、サイトのフォームやダッシュボードをたどる処理が、読んでいたページを乗っ取ることはありません。委任タスクの途中で検証の壁が現れたら、それはそのタスクのグループ内に現れます。戻ってきて人間のステップを自分でこなし、自分のタブは離れたときのままです。
3つ目は、5つのトラブルシューティング用タブを行き来する代わりに、チェックリストを1か所でこなすことです。文書化されている原因は有限で、試せます。システム時計を確認し、そのサイト向けに広告とスクリプトのブロッカーを無効にし、仮想プライベートネットワークを切って、そのドメインのCookieだけを削除し、再読み込みします。ページを読むアシスタントと組み合わせれば、この手順は半日のかんぐりではなく数分で終わります。
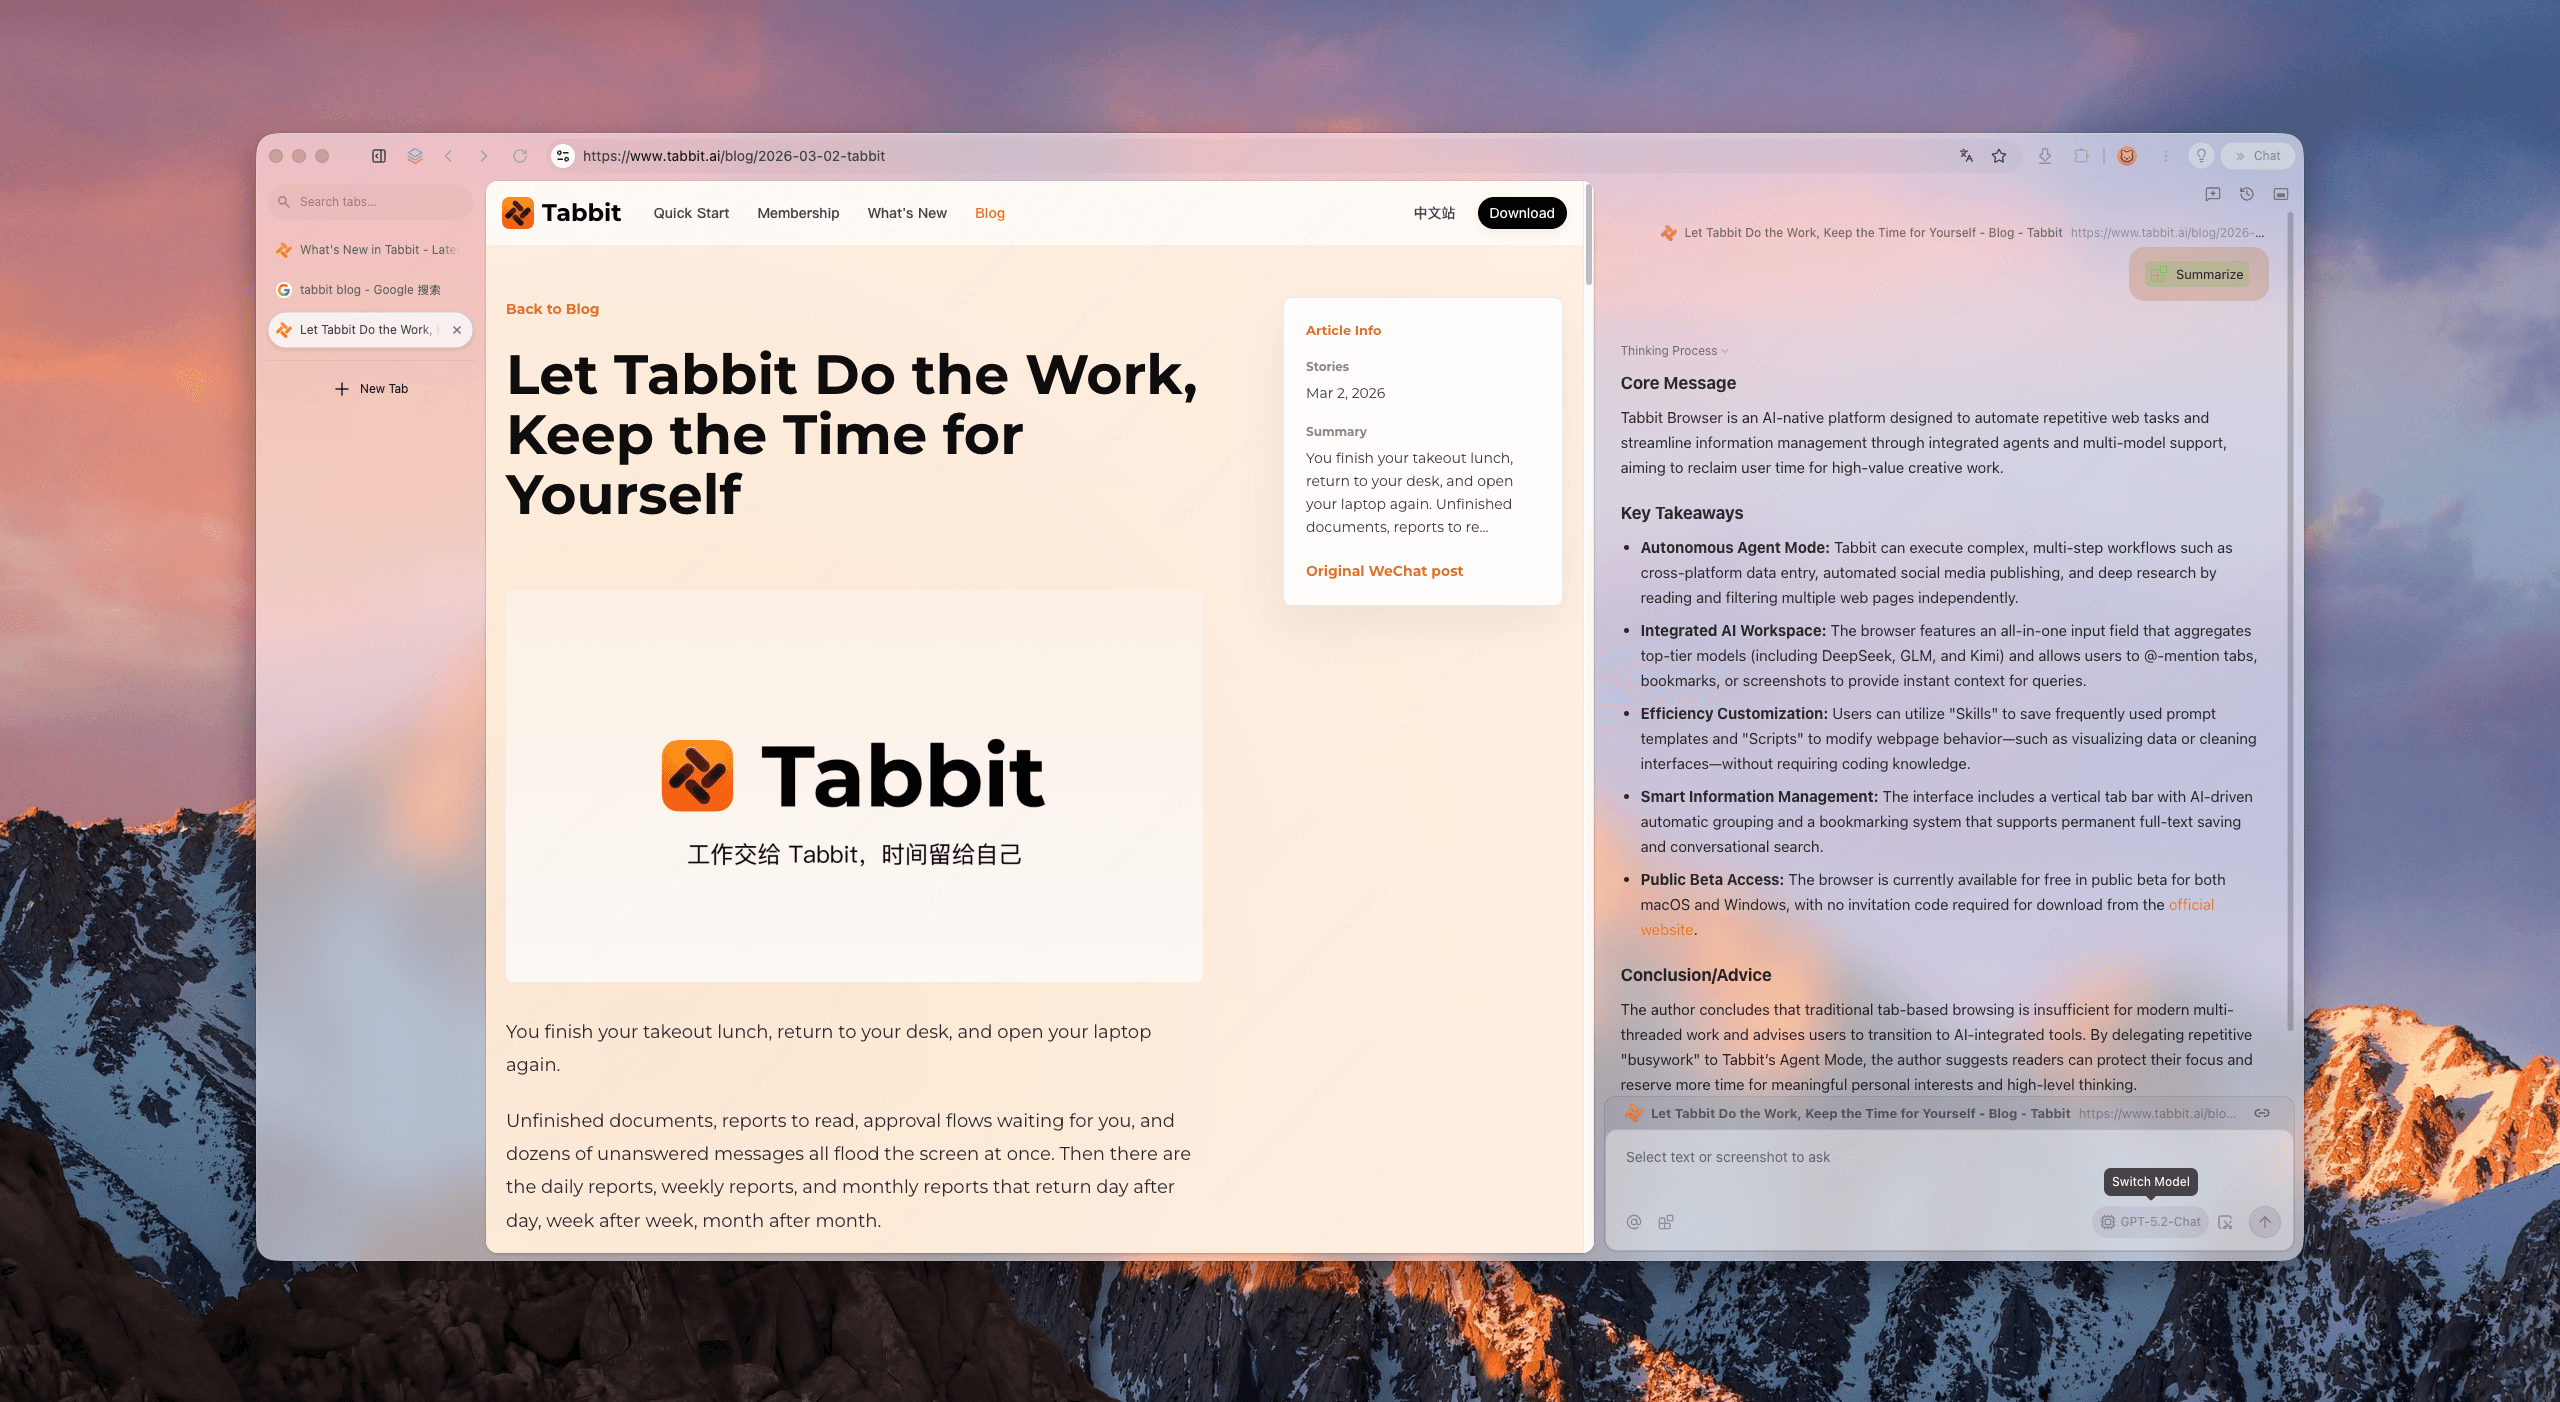
トレードオフは現実にあり、率直に述べておく価値があります。TabbitはCAPTCHAを代わりに解くことはせず、ブラウザのフィンガープリントを偽装することもなく、評価の低いIPアドレスを住宅用に見せることもできません。出口のIPがブロックリストに載っているなら、どのブラウザでも直せません。ネットワークを変えるか、サイトに連絡してください。検証の壁はあなたのセッションについて判断を下すために存在しており、その判断をこっそり上書きするブラウザは機能ではなくセキュリティ上の問題です。サイトのチャレンジがワンクリックで通るものなら、正直に言ってツールは不要です。Tabbitが助けるのはその周辺の部分です。何が起きたかを読み、作業を壊さずに保ち、チェックを実行すること。
ブラウザ層そのものが繰り返し壊れるのであれば、それは別の調査になります。ブラウザのアップデートがサイトを壊す理由と拡張機能が動かなくなったときの対処が互換性の側面を扱い、適切なブラウザの選び方はスタック全体を見直す場合の選定を扱っています。
次にチャレンジで止まったときにすること
設定を手当たり次第に変える前に、目にしているものを原因と突き合わせてください。
| 目にするもの | すること | 理由 |
|---|---|---|
| 同じサイトで何度もループする | システム時計を確認し、そのサイト向けのスクリプトブロッカーを無効にし、そのドメインのCookieだけを削除してから再読み込みする | 文書化された原因は、時計やキャッシュのずれ、チャレンジ用スクリプトの遮断、保存されなかったクリアランスCookieです |
| プライベートウィンドウでは動くが通常のプロファイルでは動かない | 拡張機能か、プロファイルに保存されたサイトデータが違いです | 同じブラウザ、同じネットワークで環境だけが違うので、原因はローカルにあります |
| VPNをオンにしているとどのサイトでも起きる | 出口ノードを切り替えるか、VPNを切断して再テストします | データセンターのアドレス範囲には、ブラウザの設定では直せない評価が付いて回ります |
| チェックボックスが緑になり、その後にページが再読み込みされて空のボックスに戻る | ブラウザがクリアランスCookieを保持できていません | トークンが発行された後に破棄されたか、期限切れ前にサイトが再チャレンジしたのです |
| あるブラウザでは失敗し、別のブラウザでは通る | 通るほうのブラウザを使い、失敗を報告します | 単一ブラウザでの失敗は通常、サイト側ではなくプロファイル側です。Cloudflareのループ修正を参照してください |
| スクリーンリーダーに頼っていて音声フォールバックが失敗する | サイトに非視覚的な代替を求め、WCAGを根拠として示します | 2つのモダリティが必要とされており、音声のそれは人間にとって計測上信頼できません |
| 委任したエージェントのタスクが壁に当たった | そのステップは自分でこなし、その後タスクを続行させます | 検証は人間を求めているのであり、署名のないエージェントには他に知る方法がありません |
| 必要なサイトが特定の1つのブラウザでしか動かない | 本当にブラウザの問題なのか、ポータルのポリシーなのかを確認します | 機能ではなくブラウザ検出で制限しているサイトもあります。患者ポータルがChromeでしか動かない理由を参照してください |
短い答え
CAPTCHAチャレンジはあなたを試すテストではありません。あなたのセッションについてのリスク判断を、答えられる問題のように見せるためにパズルの衣装を着せたものです。画像がしばしば判別不能なのも、ループの原因がたいていスキルではなく環境にあるのも、それが理由です。
だから直すべきはパズルではなく環境です。文書化された原因を順に試してください。時計、拡張機能、ネットワーク、Cookie。4つすべてを試してもチャレンジが戻ってくるなら、残る変数はアドレスの評価で、対処法はブラウザを変えることではなくサイトへの別ルートです。
そしてエージェントが作業しているときは、人間のステップは人間のままにしておいてください。機械的な部分はタスクに任せ、あなたがあなたであることを示すその一瞬だけ引き継ぎます。この2つのレーンを分けておくAIブラウザは、うまく装うことを約束するものより、ここでは役に立ちます。パズルにはもう割り切ったつもりで、本当の問題がその周りのブラウザにあるなら、重要なのはこうした特性です。
Tabbitを入手し、人間のステップは人間のままに
Tabbit BrowserはmacOSとWindowsで無料で、ブックマーク、履歴、拡張機能、保存済みパスワードをChrome、Edge、Safariから一度に引き継げるので、試すために環境を組み直す必要はありません。インストーラーはtabbit.ai/downloadで入手できます。
インストール前に期待値を整理しておきます。Tabbitが検証を代わりに通すことはなく、通すふりもしません。この問題について提供するのは、目の前のページが実際に何を言っているかを尋ねる場所と、委任した作業が自分の読書の上ではなく専用のタブグループで動くタスクモデルです。それ以外のすべて、チェックボックスにチェックを入れて先に進む部分も含めて、あなたのものです。

よくある質問
CAPTCHAチャレンジを平易な言葉で説明すると何ですか?
CAPTCHAチャレンジとは、リクエストを人間とボットのどちらが送ったか判断するために、ウェブサイトが処理の手前に置くステップです。サーバーがチャレンジを発行し、ブラウザがそれに答え、サーバーが署名済みトークンを検証してからリクエストを通します。現在のほとんどのサイトでは、パズルそのものよりもブラウザとネットワークのシグナルで判定されています。
チャレンジ・レスポンスの検証は、実際にはどうやって私を確認しているのですか?
サーバーはパズルまたは目に見えないテストを、署名済みトークンと一緒に送ります。ブラウザは解答とそのトークンを返し、サーバーはトークンのハッシュを再計算し、トークンが新しいかどうかを確認したうえで解答を照合します。すべて通れば、以降のリクエストで検証の代わりになる短命なCookieが発行されます。Cloudflareは、Turnstileのトークンは一度しか検証できないと明記しています。
同じサイトでCAPTCHAチャレンジが何度も出るのはなぜですか?
繰り返し出る場合には、たいてい個人的な理由ではなく具体的な原因があります。Cloudflareは時計やキャッシュの問題、チャレンジ用スクリプトを遮断する拡張機能、仮想プライベートネットワークの出口を挙げており、クリアランスCookieの既定値は30分で、期限切れ前でも再チャレンジがあり得るとしています。Googleは共有ネットワーク、インターネット事業者が割り当てた不審なアドレス、攻撃を受けているサイトを、自社のチャレンジが発動するきっかけとして挙げています。
reCAPTCHA v2とv3の違いは何ですか?
v2はチェックボックスを表示し、画像パズルに切り替わることもあります。v3はウィジェットが一切なく、0.0から1.0の範囲でリスクスコアを返します。Googleは11段階のスコアレベルと、AUTOMATIONやTOO_MUCH_TRAFFICといった理由コードを公開していますが、スコアの背後にあるシグナルの全リストは公開していません。v3は受け入れるか拒否するかの判断をサイト側に委ねるため、同じスコアでもサイトによって扱いが変わります。
スクリーンリーダー利用者や盲ろう者にとって、CAPTCHAが問題になるのはなぜですか?
W3Cは、対話型のCAPTCHAを多くの障害のあるユーザーに対するサービス拒否だと説明しています。タスク自体が視覚や聴覚を前提にしているからです。WCAGは2つの異なるモダリティを求めていますが、どの種類のCAPTCHAも一部のユーザーには解けないという限界も認めています。Cloudflare自身の計測では、音声チャレンジの正解について人間が一致できたのは31.2パーセントにとどまり、ボットは85パーセントを超える試行で音声チャレンジを解きました。
AIエージェントやブラウザにCAPTCHAを解かせることはできますか?
エージェントが通過できることもありますが、安定してはできません。2025年のベンチマークでは、テストされた中最良のエージェントでも成功率は40.0パーセントが上限で、人間の93.3パーセントには及びませんでした。自動化でチャレンジを解くことは、サイトが求めていたシグナルそのものを壊す行為でもあり、ボットのトラフィックと正当なエージェントのトラフィックが混同される一因になっています。チャレンジを代わりに通してやるとうたうブラウザは、疑ってかかったほうがよいでしょう。