
Un ingeniero de guardia abrió la web de un proveedor y se topó con un reCAPTCHA. Le llegaban alertas por correo y por teléfono. El desafío le pedía encontrar escaleras, semáforos y motos. «Me llegan alertas de emergencia por correo y por teléfono, ¿y me haces pasar cinco minutos enteros haciendo clic en imágenes???», escribió en r/sysadmin.
Su momento fue desafortunado. Su experiencia no. Cloudflare, que opera una de las mayores redes de desafíos de la web, calcula que un CAPTCHA medio cuesta 32 segundos del tiempo de una persona y estima que los humanos abandonan la tarea en torno al 15 por ciento de las veces. El W3C dice algo más fuerte sobre quién paga esa factura: la tarea interactiva en sí «excluye por naturaleza a muchas personas con discapacidad, lo que supone una denegación de servicio para esos usuarios» (W3C).
Un desafío CAPTCHA es una puerta que tu navegador tiene que cruzar antes de que un servidor trate la petición como humana. Tiene tres piezas móviles: el servidor lanza un desafío, tu navegador responde y el servidor decide. La decisión es la parte interesante, porque en la mayoría de los sitios modernos no te están evaluando por el puzle. Te están puntuando por tu sesión.
Esa distancia explica casi todo lo que resulta irritante de los CAPTCHA. No puedes estudiar para un examen que nunca iba de la respuesta. Abajo: qué significa la sigla, cómo funciona de verdad el intercambio, por qué vuelve el desafío y qué hacer la próxima vez que te bloquee. Usaremos Tabbit Browser como ejemplo práctico en la última parte, porque qué es un navegador con IA importa aquí más de lo que parece.
Puntos clave
CAPTCHA son las siglas de «Completely Automated Public Turing test to tell Computers and Humans Apart». El nombre describe un test de Turing inverso: una máquina construye un examen y confía en no ser capaz de aprobarlo.
Una verificación de desafío y respuesta tiene cuatro partes: lanzar, responder, token y validar. El token es de un solo uso y caduca, y por eso recargar la página muchas veces te obliga a empezar de cero.
Los sistemas modernos puntúan sobre todo el riesgo en lugar de corregir un puzle. reCAPTCHA v3 devuelve una puntuación de 0.0 a 1.0, y Cloudflare dice sin rodeos que el acto de marcar la casilla no es la señal.
Los desafíos repetidos suelen tener una causa concreta: un problema de reloj o de caché, una extensión que bloquea el script del desafío, una salida de red privada virtual o una cookie de autorización caducada.
Por diseño, un CAPTCHA es una barrera para algunas personas con discapacidad. El W3C lo llama denegación de servicio, y los propios datos de Cloudflare muestran que los respaldos de audio son peores que inútiles: los bots los resuelven con más fiabilidad que las personas.
Los principales tipos de desafío de un vistazo
Casi todo lo que te han pedido hacer cae en uno de seis grupos. Lo que los separa no es el puzle. Es lo que el servidor mide de verdad mientras trabajas.
| Tipo de desafío | Qué te piden | Qué mide en realidad | Dónde falla |
|---|---|---|---|
| Texto distorsionado (clásico) | Escribir las letras deformadas | Si el reconocimiento óptico de caracteres falla | Google lo retiró después de que la IA resolviera incluso la variante más difícil con un 99.8 por ciento de precisión |
| Cuadrícula de imágenes (reCAPTCHA v2, hCaptcha) | Seleccionar todas las casillas con un autobús, una escalera, un semáforo | Datos de comportamiento y de entorno recogidos antes y durante tus clics | Imágenes borrosas, bordes ambiguos y ninguna pista sobre qué contaba |
| Casilla (reCAPTCHA v2, Turnstile Managed) | Marcar una casilla | Características del navegador, API nativas y una prueba de trabajo ligera | Entra en bucle cuando el script está bloqueado, la caché está mal o el reloj del sistema se desvía |
| Puntuación o invisible (reCAPTCHA v3, Turnstile Non-Interactive) | Nada visible | Una puntuación de riesgo construida con el contexto de la petición | Nunca sabes por qué puntuaste bajo, y el sitio decide qué hacer con eso |
| Prueba de trabajo | Esperar unos segundos | Si tu navegador gastó CPU real en un puzle | Los dispositivos lentos esperan más, y el JavaScript bloqueado detiene la página por completo |
| Token Privacy Pass | Nada visible | Si un emisor respondió por tu dispositivo | Solo funciona en plataformas y navegadores compatibles con el token |
Vuelve a leer la tabla y aparece la forma del problema. Solo dos de los seis te piden algo ingenioso. Los demás observan.
Qué significa realmente «CAPTCHA»
CAPTCHA es una sigla artificial: «Completely Automated Public Turing test to tell Computers and Humans Apart». El término viene de un artículo de 2003 de Luis von Ahn, Manuel Blum y Nicholas Hopper, de Carnegie Mellon, junto a John Langford, de IBM Watson, publicado en EUROCRYPT (Springer). El resumen condensa toda la idea en una línea: «cualquier programa que tenga un alto éxito contra un CAPTCHA puede usarse para resolver un problema de Inteligencia Artificial (IA) que sigue sin resolver».
La inversión es lo ingenioso. Un test de Turing pregunta si una máquina puede pasar por humana. Un CAPTCHA da la vuelta a los papeles y pone a una máquina a juzgar, y luego elige una tarea que las máquinas hacen mal en ese momento. Cualquier bot que lo rompa ha resuelto, por definición, algo que los investigadores no pudieron.
Ese diseño lleva fecha de caducidad incorporada. En el momento en que un puzle deja de ser difícil para las máquinas, deja de ser un CAPTCHA, y todo el que aún pueda verlo se queda con las sobras. Google lo admitió con todas las letras en 2014: «la tecnología de Inteligencia Artificial actual puede resolver incluso la variante más difícil de texto distorsionado con un 99.8% de precisión. Por eso el texto distorsionado, por sí solo, ya no es una prueba fiable» (Google Security Blog).
Cómo funciona el intercambio de desafío y respuesta
La descripción más clara del circuito completo está en un artículo de USENIX de 2005 sobre defensa contra la denegación de servicio en la capa de aplicación, que describe el mismo intercambio que usan los widgets actuales (USENIX NSDI '05). El servidor lanza un puzle junto a un token firmado. Cuando respondes, el servidor primero recalcula el hash del token, luego comprueba que el token se creó hace como máximo cuatro minutos y por último comprueba si tu respuesta es correcta. Si las tres comprobaciones pasan, te devuelve una cookie con una vida de 30 minutos.
Los sistemas modernos mantuvieron la forma y cambiaron las piezas. El Turnstile de Cloudflare inyecta un token llamado cf-turnstile-response que el servidor del sitio valida en su propio backend, y la documentación es explícita: «un token solo se puede validar una vez, y un token no se puede canjear dos veces» (Cloudflare).
Tres comprobaciones de esa secuencia explican buena parte de la frustración diaria. Si tu respuesta era correcta pero el token caducó, fallas. Si la cookie nunca llega a tu navegador, fallas. Y si el script del desafío nunca se ejecutó, no hay token que comprobar. Ninguno de esos resultados te dice cuál de los tres ocurrió. Vuelves a ver la misma casilla.
Por qué los desafíos modernos casi nunca te piden resolver nada
Cuando las máquinas ya sabían leer las letras, la industria trasladó la prueba a un sitio para el que no puedes estudiar: tu sesión. La propia explicación de Google sobre cuándo aparece el respaldo es que «cuando el motor de análisis de riesgo no puede predecir con confianza si un usuario es humano o un agente abusivo, muestra un CAPTCHA para obtener más señales».
reCAPTCHA v3 convirtió eso en una API. No hay widget. El servicio devuelve una puntuación, y Google documenta «11 niveles de puntuación con valores de 0.0 a 1.0», donde 1.0 sugiere riesgo bajo y 0.0 sugiere riesgo alto (Google Cloud Fraud Defense). Junto a la puntuación, Google muestra códigos de motivo como AUTOMATION, UNEXPECTED_ENVIRONMENT, TOO_MUCH_TRAFFIC, UNEXPECTED_USAGE_PATTERNS y LOW_CONFIDENCE_SCORE. Lo que no publica es la lista completa de señales que hay detrás de esos códigos.
Conviene saberlo en 2026: cada página bajo developers.google.com/recaptcha lleva ahora un aviso de obsolescencia que apunta a Google Cloud Fraud Defense. El modelo v3 se está integrando en otra superficie de producto, y Google advierte de que las puntuaciones medidas en la primera semana de una implementación difieren del comportamiento en producción a largo plazo.
El Turnstile de Cloudflare insiste en lo mismo sobre la casilla. Sus widgets funcionan en tres modos (Managed, Non-Interactive e Invisible), y Managed elige entre una casilla y una comprobación silenciosa según el riesgo del visitante. La descripción del producto es tajante sobre para qué sirve la casilla: «el acto de marcar una casilla no es lo importante; lo que importa son los datos de fondo que analizamos mientras está marcada» (Cloudflare).
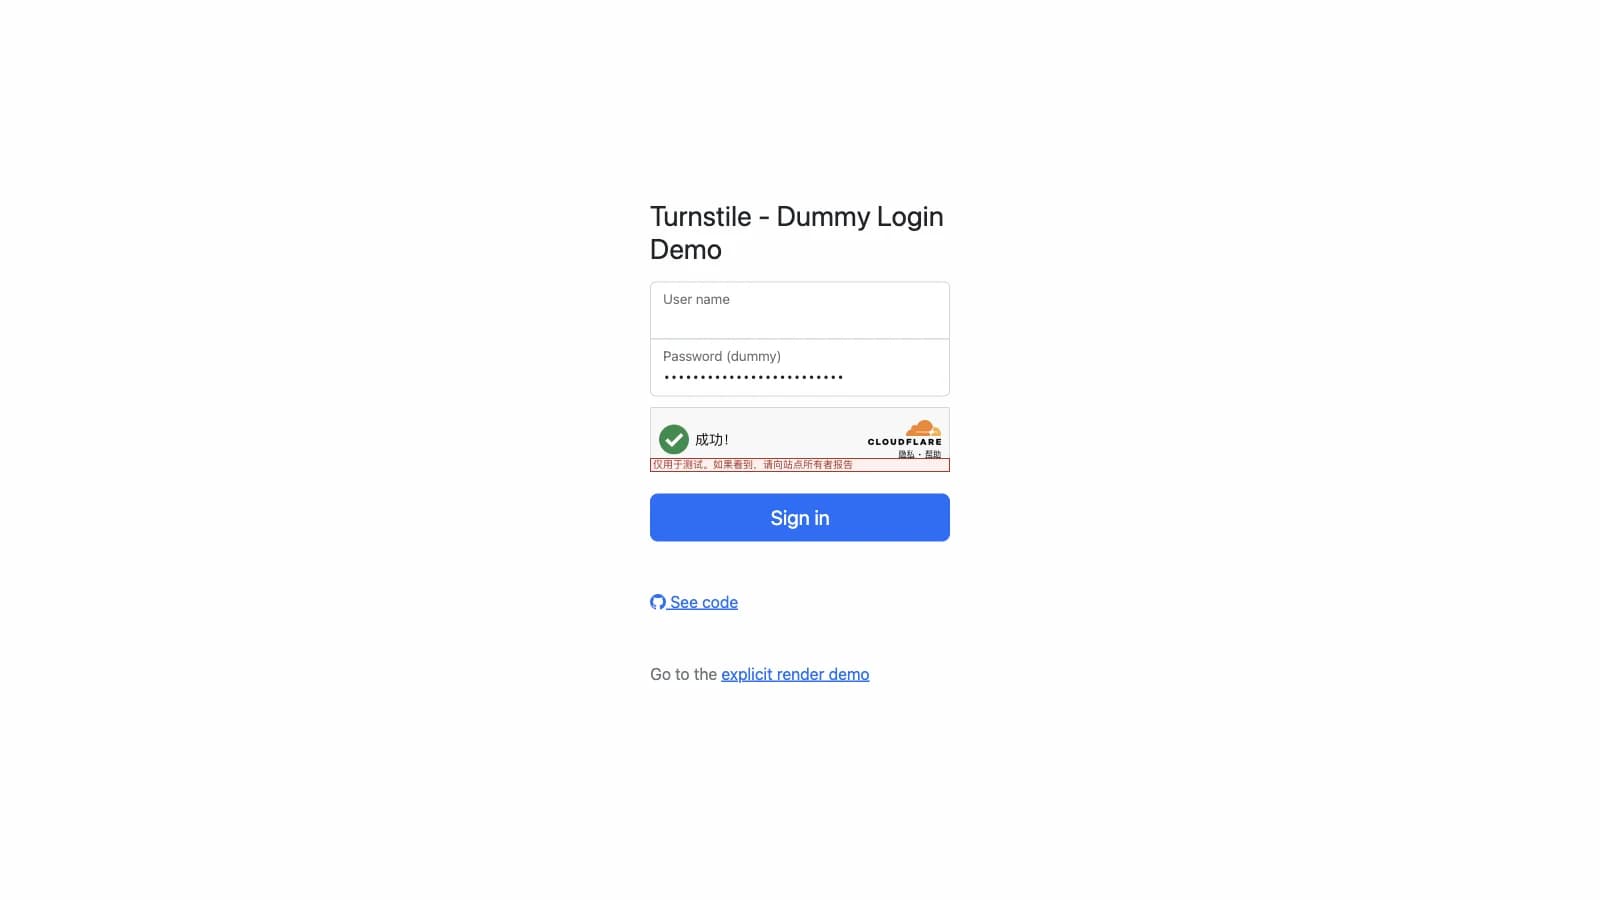
Por eso «la imagen estaba borrosa» es una queja sobre la capa equivocada. Las imágenes borrosas solo aparecen cuando el motor de riesgo ya ha decidido que necesita más pruebas.
Por qué el desafío vuelve una y otra vez
Los bucles están documentados, no son un misterio. Cloudflare publica los códigos de fallo de su propio widget, incluido 200100 para un «Clock or cache problem», cuando el reloj está mal o un intermediario cacheó el desafío, y 200500 cuando se bloquea un iframe (Cloudflare error codes). Esa misma página señala las extensiones del navegador como causa: «algunas extensiones, como los bloqueadores de anuncios, pueden bloquear los scripts que Turnstile necesita para funcionar».
El lado de la autorización tiene su propio temporizador. Una cookie cf_clearance demuestra que un visitante pasó la verificación, está «ligada de forma segura al visitante y al dispositivo concretos a los que se emitió», dura 30 minutos por defecto e incluye «unos minutos extra para tener en cuenta la desviación del reloj». También trae un aviso que importa más que el temporizador: «el visitante puede volver a recibir un desafío aunque la cookie no haya caducado» (Cloudflare).
La versión de Google de esa misma lista tiene que ver con la red, no con el navegador. Su documentación de ayuda nombra tres desencadenantes habituales del muro de «consultas automatizadas»: «una red compartida que ha sido abusada; puede que tu proveedor de internet te haya asignado recientemente una dirección IP sospechosa; el sitio que intentas visitar puede estar sufriendo un ataque intenso en este momento» (Google FAQ). Nada de eso lo arregla un puzle, y nada de eso es culpa tuya.
La causa de red es la razón de que las redes privadas virtuales se conviertan en generadores de CAPTCHA. Cloudflare observó que «los usuarios preocupados por la privacidad a menudo piden a sus navegadores que vayan más allá de las prácticas estándar... cambiar su user-agent... e impedir por completo la ejecución de scripts de terceros», que es la descripción exacta de una configuración reforzada que suspende un examen que nunca se diseñó para aprobar. Si quieres el recorrido detallado de un solo proveedor, nuestra guía del bucle de verificación de Cloudflare repasa ese caso paso a paso, y por qué la protección de la privacidad a veces rompe sitios web cubre el patrón más amplio.
Toda esa repetición tiene un coste de seguridad que no tiene nada que ver con el puzle. En agosto de 2026, un administrador publicó el caso de un reCAPTCHA de imitación en la web de una pequeña empresa que copiaba un comando de PowerShell al portapapeles al hacer clic. Su argumento iba de fatiga, no de ingenuidad: «estamos tan bombardeados con estos bots que demuestran que eres humano que ¿por qué no ibas a hacer clic en lo que dice?» (r/sysadmin). La mejor respuesta del hilo puso nombre a la técnica, ClickFix, y otros comentarios describieron casos que casi les pasan en sus propias redes. Un muro de verificación que todo el mundo ha aprendido a obedecer sin leerlo es una superficie de phishing.
El problema de accesibilidad que los CAPTCHA no pueden resolver
La nota del W3C sobre esto es inusualmente directa. Pedir a «usuarios ciegos, con baja visión o con dislexia que identifiquen caracteres en un gráfico distorsionado es pedirles una tarea que por naturaleza son los que menos capacidad tienen de realizar» (W3C). El mismo documento recoge que la alternativa de audio de reCAPTCHA v2 a veces ya no se ofrece, y que la sustituye la pantalla «Your computer or network may be sending automated queries».
WCAG 2.2 exige dos modalidades distintas para cualquier CAPTCHA, y la guía se cuida de decir que la excepción «se aplica solo al contenido del CAPTCHA», no al formulario que lo rodea. También admite el techo: «todo tipo de CAPTCHA será irresoluble para usuarios con determinadas discapacidades» (W3C WCAG 2.2).
El respaldo de audio no es la red de seguridad que parece. Cloudflare midió sus propios desafíos de audio y encontró que «solo el 31.2% de los desafíos de audio lograron que tres personas coincidieran en cuál es la solución correcta», mientras que «los bots resuelven los CAPTCHA de audio con precisión en más del 85% de los intentos». Cuando los humanos no se ponen de acuerdo en la respuesta y las máquinas sí, la modalidad está al revés.
Los reportes de la comunidad coinciden con esa medición. En r/Blind, un usuario describió su pelea con la cookie de accesibilidad que debería eximir a quienes usan lector de pantalla: «me costó un infierno conseguir que su servicio dejara aparecer esa cookie en mi tarro de cookies al marcar la casilla... tienen una opción aparte para un captcha basado en texto que se supone más accesible, pero era como hacer un cifrado César en tiempo real en tu cabeza» (r/Blind).
Un desarrollador que preguntaba cómo atender a usuarios sordociegos, que usan pantallas braille y no pueden ni ver ni oír un desafío, resumió el fallo de diseño en una frase: «el captcha tradicional falla porque asume que puedes ver u oír» (r/webdev). La guía de OWASP apunta en la misma dirección y añade una advertencia propia: exigir JavaScript «reducirá la accesibilidad del sitio web, sobre todo para visitantes que usan lectores de pantalla», y recomienda la autenticación multifactor primero, dejando el CAPTCHA para inicios de sesión sospechosos o de alto riesgo (OWASP).
Qué les hacen los CAPTCHA a los agentes de IA
La carrera armamentística tiene un participante nuevo. Un benchmark de 2025, Open CaptchaWorld, probó agentes basados en modelos multimodales contra 20 tipos de CAPTCHA («20 kinds of CAPTCHA») y reportó que «los humanos alcanzan de forma constante puntuaciones casi perfectas, mientras que los agentes MLLM de última generación tienen dificultades serias, con tasas de éxito de como máximo un 40.0% en Browser-Use Openai-o3, muy por debajo del rendimiento humano, un 93.3%» (arXiv:2505.24878). El artículo enmarca el muro de verificación como «un cuello de botella crítico para desplegar agentes web en aplicaciones del mundo real».
La gente ya está rodeando el muro, a veces devolviéndole la parte humana a un modelo. Un usuario contó que falló tres veces una cuadrícula de semáforos, le hizo una captura, pegó la imagen en un modelo de chat y le «dijo que se hiciera cargo de mi ordenador y lo resolviera», lo que pasó a la primera (X, @alt_w_v_g, 597 me gusta). Un comentario en un vídeo sobre la misma frustración señaló el patrón: «pedirle al robot de verdad que complete el captcha en tu lugar es el punto máximo de ironía y comedia» (YouTube, 365 me gusta).
La industria de la verificación lo sabe. La respuesta de Cloudflare al tráfico de agentes no es un puzle más difícil, sino un esquema de firmas: Web Bot Auth usa firmas de mensajes HTTP con Ed25519 y un directorio de claves públicas para que un sitio distinga un agente firmado de un script anónimo (Cloudflare). Visa y Mastercard anunciaron en octubre de 2025 protocolos de comercio agéntico construidos sobre esa base. Las taxonomías de bots verificados ya separan un rastreador «Agent» de uno «Training».
La dirección del cambio importa para quien haya llegado hasta aquí. Cuando los agentes pueden demostrar quiénes son con criptografía, un muro de verificación deja de ser una prueba técnica y se convierte en una decisión de política sobre qué agentes firmados admite un sitio. Es un lugar más sano que una escalera borrosa, aunque deja un problema intacto: los navegadores agénticos siguen chocando con muros en sitios que no han adoptado nada de esto.
Una opción práctica cuando el desafío es el bloqueo: Tabbit Browser
Cuando un desafío te para, tres preguntas deciden cuánto tiempo sigues parado: qué tipo de comprobación es, qué te está diciendo realmente la página y qué causa documentada encaja con tu configuración. Ninguna exige resolver nada. Exigen leer y diagnosticar, y ahí es donde un navegador con un modelo dentro se gana su sitio.
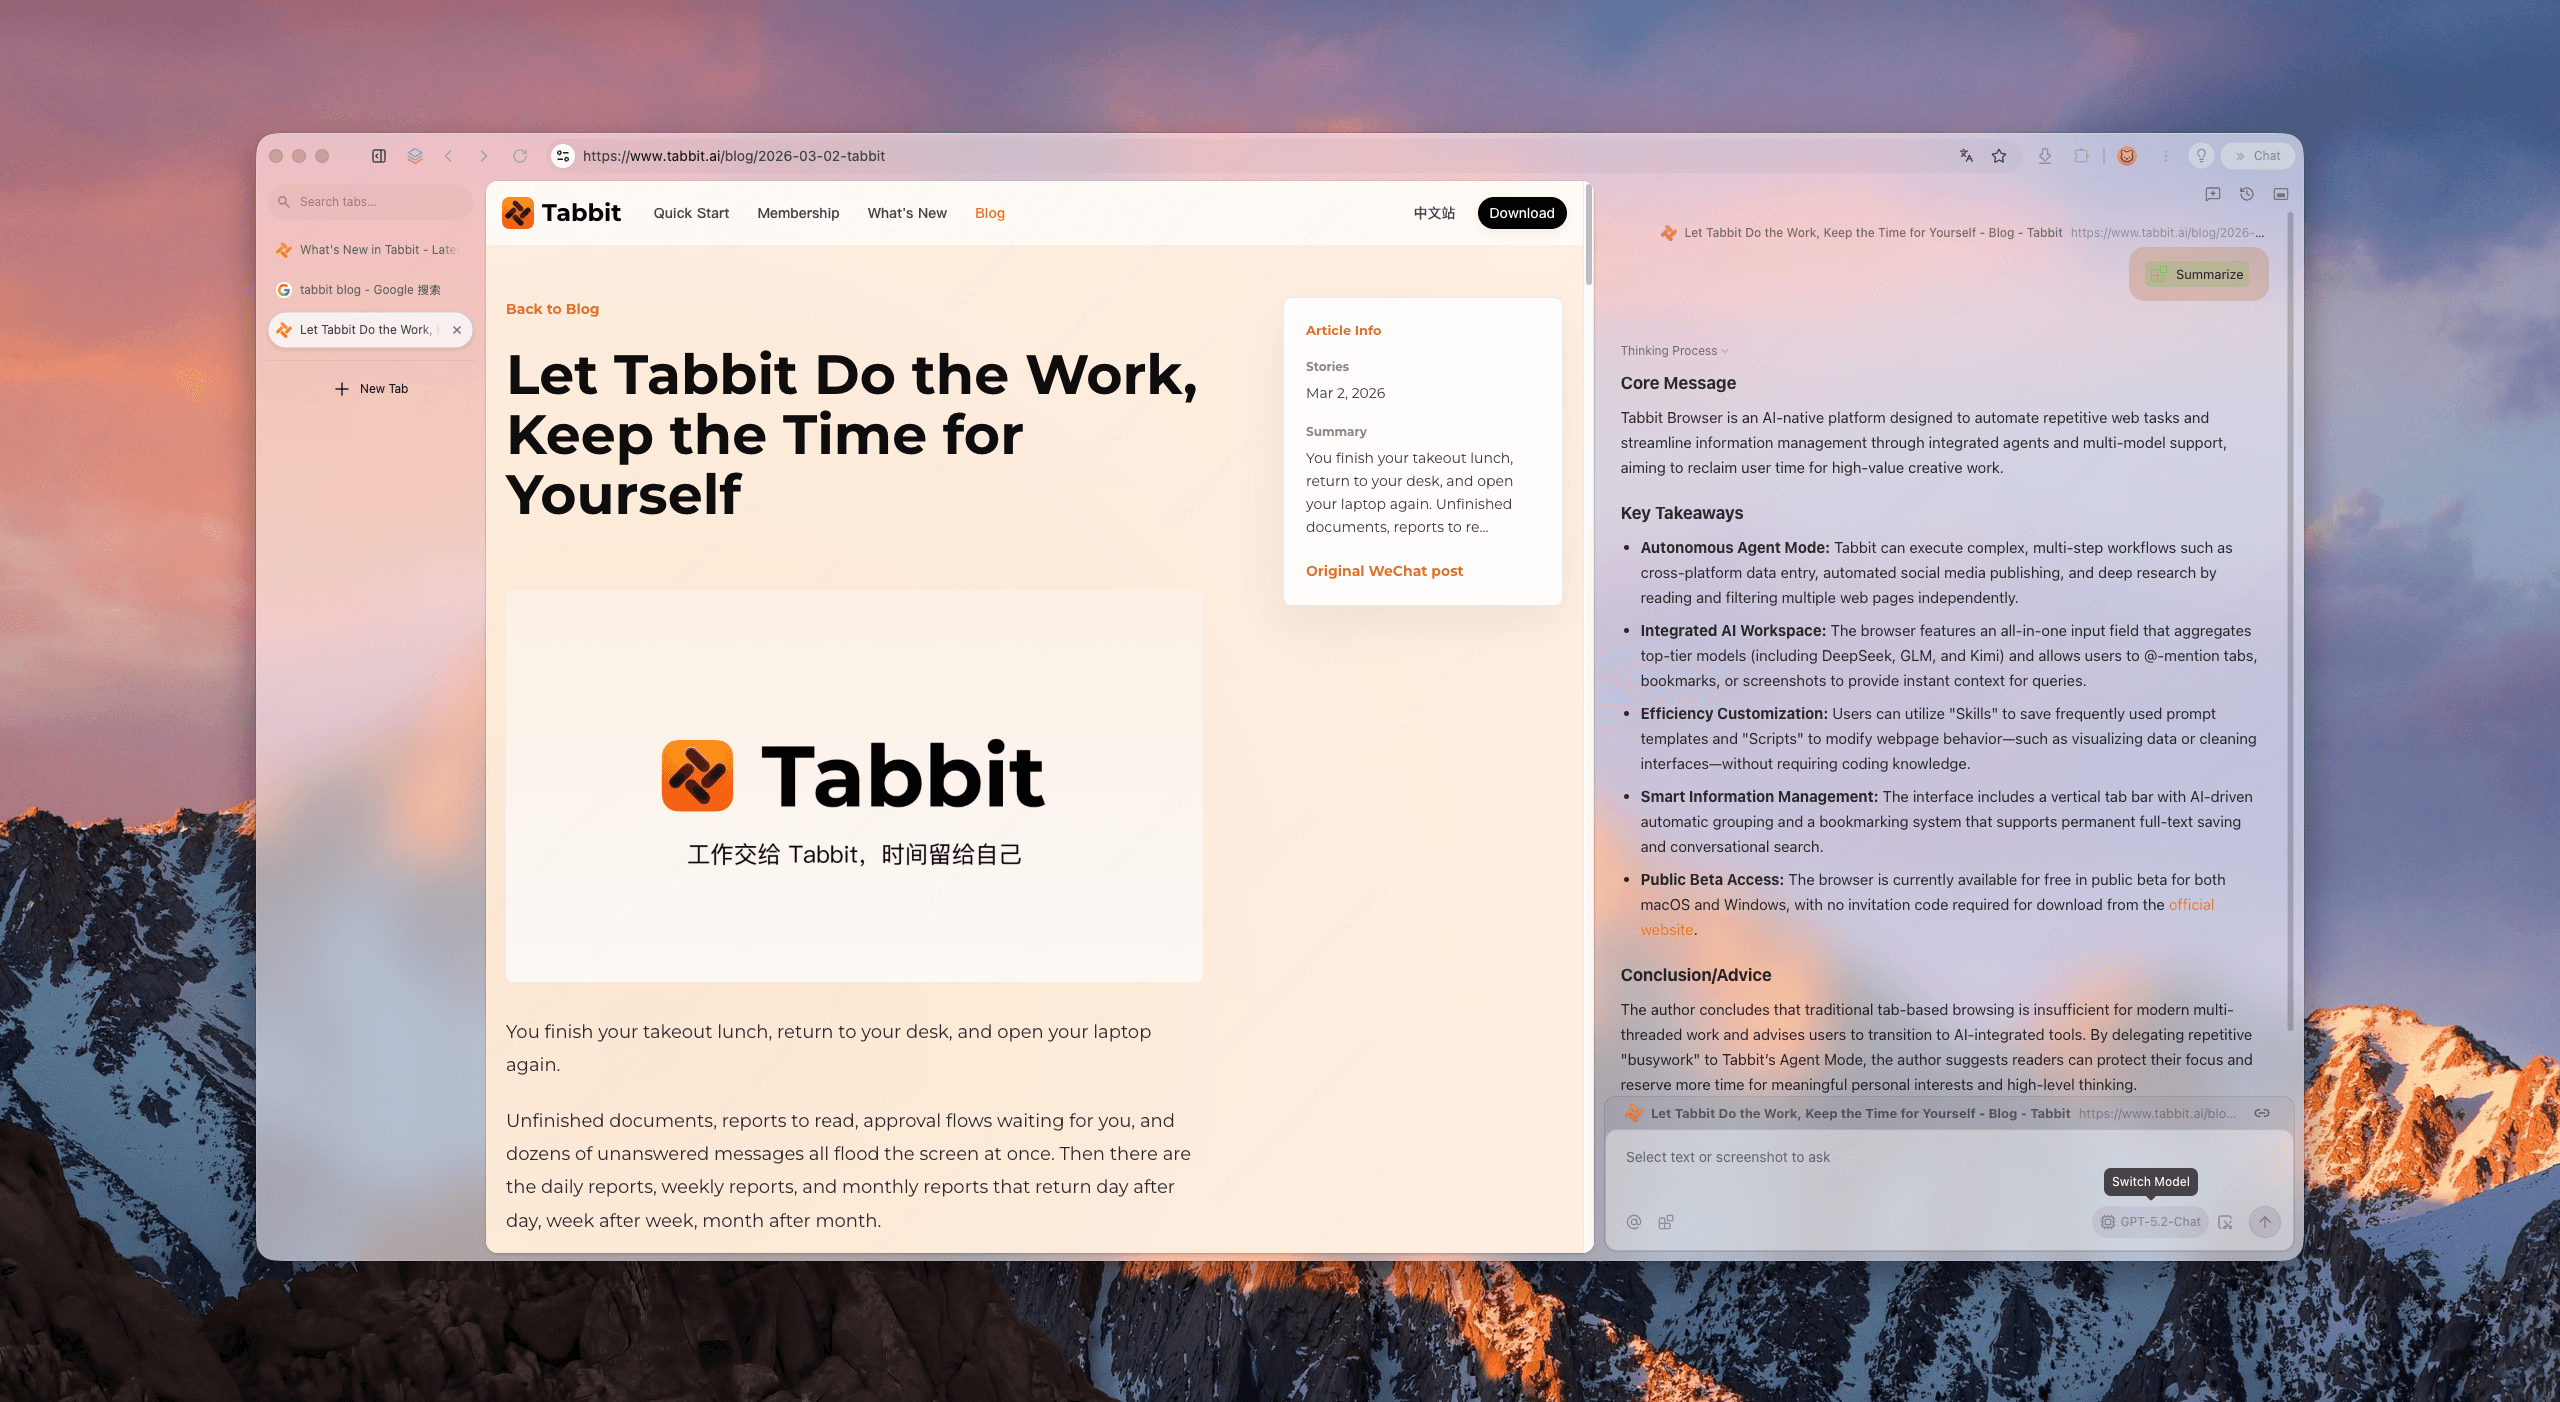
Tabbit Browser es un navegador basado en Chromium con una capa de IA integrada en el propio shell, no añadida como extensión. Tres partes nos sirven aquí.
Primero, leer el muro. En el Omnibox de Tabbit escribes @ para referenciar algo como contexto: la pestaña actual, un grupo de pestañas entero, una captura, un marcador o un archivo local. Apúntalo a la página que te bloquea y pregunta qué tipo de desafío es y qué dice la página. La IA lee la página que ya tienes abierta, así que no vas copiando texto de error a otra ventana. Eso importa en pantallas que no te dan nada que copiar, como «Performing security verification» o un código 200100 enterrado en la consola.
Segundo, mantener lo bloqueado lejos de lo que estabas haciendo. Agent Mode de Tabbit ejecuta las tareas delegadas en su propio grupo de pestañas, así que un trabajo que recorre formularios o paneles de un sitio no te ocupa la página que estabas leyendo. Cuando aparece un muro de verificación en mitad de una tarea delegada, aparece en el grupo de esa tarea. Vuelves, haces tú el paso humano y tus pestañas siguen exactamente donde las dejaste.
Tercero, repasar la lista de comprobaciones en un solo sitio en lugar de en cinco pestañas de diagnóstico. Las causas documentadas son finitas y comprobables: revisa el reloj del sistema, desactiva los bloqueadores de anuncios y de scripts para ese sitio, desconecta la red privada virtual, borra las cookies de ese dominio y recarga. Con un asistente que lee la página al lado, esa secuencia lleva un par de minutos en vez de una tarde de conjeturas.
Los compromisos son reales y merece la pena decirlos claro. Tabbit no resuelve CAPTCHA por ti, no falsifica huellas de navegador y no puede hacer que una dirección IP de baja reputación parezca residencial. Si tu IP de salida está en una lista de bloqueo, ningún navegador lo arregla: cambia de red o contacta con el sitio. Un muro de verificación existe para juzgar tu sesión, y un navegador que anulara ese juicio en silencio sería un problema de seguridad, no una función. Si el desafío de un sitio lo pasas con un clic, la respuesta honesta es que no hace falta ninguna herramienta. Tabbit ayuda con la parte de alrededor: leer qué pasó, mantener tu trabajo intacto y ejecutar las comprobaciones.
Si lo que se te rompe una y otra vez es la capa del navegador, esa es otra investigación. Por qué las actualizaciones del navegador rompen sitios web y qué hacer cuando una extensión deja de funcionar cubren la mitad de compatibilidad, y cómo elegir el navegador adecuado cubre la decisión de compra si estás replanteando todo el conjunto.
Qué hacer la próxima vez que un desafío te bloquee
Antes de cambiar ajustes al azar, empareja lo que ves con una causa.
| Lo que ves | Qué hacer | Por qué |
|---|---|---|
| Un mismo sitio te hace bucle una y otra vez | Revisa el reloj del sistema, desactiva los bloqueadores de scripts para ese sitio, borra solo las cookies de ese dominio y recarga | Las causas documentadas son desviación de reloj o de caché, scripts del desafío bloqueados y una cookie de autorización que nunca persistió |
| Funciona en una ventana privada pero no en tu perfil normal | La diferencia es una extensión o los datos de sitio guardados en tu perfil | Mismo navegador, misma red, entorno distinto: el fallo es local |
| Pasa en todos los sitios con una VPN activa | Cambia de nodo de salida, o desconecta la VPN y vuelve a probar | Los rangos de direcciones de centro de datos arrastran una reputación que ningún ajuste del navegador repara |
| La casilla se pone verde y luego la página recarga con la casilla vacía | Tu navegador no está conservando la cookie de autorización | El token se emitió y se descartó, o el sitio te volvió a desafiar antes de que caducara |
| Falla un navegador y otro pasa | Usa el que pasa y reporta el fallo | Un fallo en un solo navegador suele ser del perfil, no del sitio. Consulta la solución del bucle de Cloudflare |
| Dependes de un lector de pantalla y el respaldo de audio falla | Pide al sitio una alternativa no visual y cita WCAG | Se exigen dos modalidades, y la de audio es mediblemente poco fiable para los humanos |
| Una tarea delegada a un agente chocó con el muro | Haz tú ese paso y deja que la tarea continúe | La verificación pide un humano y, con un agente sin firma, no tiene otra forma de saberlo |
| Un sitio que necesitas solo funciona en un navegador concreto | Comprueba si es de verdad el navegador o una política del portal | Algunos sitios restringen por detección de navegador y no por funciones. Consulta por qué los portales de pacientes solo funcionan en Chrome |
La respuesta corta
Un desafío CAPTCHA no es una prueba sobre ti. Es una decisión de riesgo sobre tu sesión, disfrazada de puzle para que la decisión parezca respondible. Por eso la imagen muchas veces no se puede resolver y por eso el bucle suele tener una causa de entorno y no de habilidad.
Así que arregla el entorno, no el puzle. Repasa las causas documentadas en orden: reloj, extensiones, red, cookies. Si el desafío sigue volviendo después de las cuatro, la variable que queda es la reputación de tu dirección, y la solución es otra ruta hasta el sitio, no otro navegador.
Y cuando el trabajo lo hace un agente, deja el paso humano en manos humanas. Que la tarea haga las partes mecánicas y retómala tú en el momento que demuestra que eres tú. Un navegador con IA que mantiene esos dos carriles separados es más útil aquí que uno que promete fingir mejor. Si ya has hecho las paces con el puzle y el problema real es el navegador que lo rodea, estos son los rasgos que importan.
Consigue Tabbit y deja el paso humano en manos humanas
Tabbit Browser es gratis en macOS y Windows, e importa tus marcadores, historial, extensiones y contraseñas guardadas desde Chrome, Edge o Safari en un paso, así que probarlo no significa rehacer tu configuración. Descarga el instalador en tabbit.ai/download.
Ajusta las expectativas antes de instalarlo. Tabbit no pasará verificaciones por ti ni va a fingir que lo hace. Lo que te da para este problema concreto es un lugar donde preguntar qué dice de verdad la página que tienes delante y un modelo de tareas en el que el trabajo delegado corre en su propio grupo de pestañas en vez de encima de tu lectura. Todo lo demás, incluida la parte de marcar una casilla y seguir, sigue siendo tuyo.

Preguntas frecuentes
¿Qué es un desafío CAPTCHA en lenguaje sencillo?
Un desafío CAPTCHA es un paso que un sitio web pone delante de tu petición para decidir si la envió un humano o un bot. El servidor lanza un desafío, tu navegador responde y el servidor valida un token firmado antes de dejar pasar la petición. En la mayoría de los sitios modernos te juzgan por señales del navegador y de la red, no por el puzle en sí.
¿Cómo me verifica realmente una comprobación de desafío y respuesta?
El servidor envía un puzle o una prueba invisible junto con un token firmado. Tu navegador devuelve una respuesta más ese token, y el servidor recalcula el hash del token, comprueba que el token es reciente y comprueba la respuesta. Si todo pasa, el servidor emite una cookie de vida corta que representa tu verificación en las peticiones siguientes. Cloudflare documenta que un token de Turnstile solo se puede validar una vez.
¿Por qué me siguen apareciendo desafíos CAPTCHA en el mismo sitio?
Los desafíos repetidos suelen tener una causa concreta y no personal. Cloudflare documenta problemas de reloj o de caché, extensiones que bloquean el script del desafío y salidas de red privada virtual, y su cookie de autorización dura 30 minutos por defecto, con posibilidad de nuevos desafíos antes de que caduque. Google señala las redes compartidas, una dirección sospechosa asignada por tu proveedor de internet y un sitio bajo ataque intenso como desencadenantes de sus propios desafíos.
¿Cuál es la diferencia entre reCAPTCHA v2 y v3?
La versión 2 muestra una casilla y puede recurrir a puzles de imágenes, mientras que la versión 3 no tiene widget y devuelve una puntuación de riesgo entre 0.0 y 1.0. Google documenta 11 niveles de puntuación y códigos de motivo como AUTOMATION y TOO_MUCH_TRAFFIC, y no publica la lista completa de señales que hay detrás de la puntuación. La versión 3 deja la decisión de aceptar o rechazar al sitio, así que dos sitios pueden tratar la misma puntuación de forma distinta.
¿Por qué los CAPTCHA son un problema para quienes usan lectores de pantalla y para las personas sordociegas?
El W3C describe los CAPTCHA interactivos como una denegación de servicio para muchas personas con discapacidad, porque la tarea presupone vista u oído. WCAG exige dos modalidades distintas, pero también señala que todo tipo de CAPTCHA será irresoluble para algunos usuarios. Las propias mediciones de Cloudflare encontraron que los humanos coincidían en la respuesta correcta de un desafío de audio solo el 31.2 por ciento de las veces, mientras que los bots resolvían desafíos de audio en más del 85 por ciento de los intentos.
¿Puede un agente de IA o un navegador resolver los CAPTCHA por mí?
Los agentes a veces los pasan, pero no de forma fiable. Un benchmark de 2025 encontró que el mejor agente probado acertó como máximo el 40.0 por ciento de los desafíos, frente al 93.3 por ciento de los humanos. Resolver un desafío con automatización además destruye la señal que el sitio pedía, y así es como el tráfico de bots y el tráfico legítimo de agentes acaban confundidos. Un navegador que promete pasar desafíos por ti merece desconfianza.