
Un ingénieur d’astreinte a ouvert le site d’un fournisseur et est tombé sur un reCAPTCHA. Des alertes lui arrivaient par e-mail et par téléphone. Le défi lui demandait de trouver des escaliers, des feux tricolores et des motos. « On m’envoie des alertes d’urgence par e-mail et par téléphone, et vous me faites passer cinq minutes entières à cliquer sur des images ??? », a-t-il écrit sur r/sysadmin.
Son timing était malchanceux. Son expérience, non. Cloudflare, qui exploite l’un des plus grands réseaux de défis du web, estime qu’un CAPTCHA moyen coûte 32 secondes du temps d’une personne et que les humains abandonnent la tâche dans environ 15 pour cent des cas. Le W3C dit quelque chose de plus dur sur qui paie la facture : la tâche interactive elle-même « exclut intrinsèquement de nombreuses personnes handicapées, ce qui constitue un déni de service pour ces utilisateurs » (W3C).
Un défi CAPTCHA est une porte que votre navigateur doit franchir avant qu’un serveur traite la requête comme humaine. Trois pièces mobiles : le serveur émet un défi, votre navigateur y répond, le serveur tranche. C’est la décision qui est intéressante, car sur la plupart des sites modernes, ce n’est pas le puzzle qu’on note. C’est votre session qu’on évalue.
Cet écart explique presque tout ce qui rend les CAPTCHA exaspérants. On ne peut pas réviser un examen qui n’a jamais porté sur la réponse. Ci-dessous : ce que signifie l’acronyme, comment l’échange fonctionne vraiment, pourquoi le défi revient, et quoi faire la prochaine fois qu’il vous bloque. Nous utiliserons Tabbit Browser comme exemple pour la dernière partie, car ce qu’est un navigateur IA compte ici plus qu’il n’y paraît.
À retenir
CAPTCHA signifie « Completely Automated Public Turing test to tell Computers and Humans Apart ». Le nom décrit un test de Turing inversé : une machine construit une épreuve et espère ne pas pouvoir la réussir elle-même.
Une vérification défi-réponse comporte quatre étapes : émettre, répondre, jeton, valider. Le jeton est à usage unique et limité dans le temps, ce qui explique pourquoi recharger la page vous force souvent à recommencer.
Les systèmes modernes évaluent surtout un risque au lieu de corriger un puzzle. reCAPTCHA v3 renvoie un score de 0.0 à 1.0, et Cloudflare dit franchement que le fait de cocher la case n’est pas le signal.
Les défis répétés ont presque toujours une cause concrète : un problème d’horloge ou de cache, une extension qui bloque le script du défi, une sortie de réseau privé virtuel, ou un cookie d’autorisation expiré.
Par conception, un CAPTCHA est une barrière pour certaines personnes handicapées. Le W3C parle d’un déni de service, et les chiffres de Cloudflare montrent que les solutions audio sont pires qu’inutiles : les bots les résolvent plus fiablement que les humains.
Les principaux types de défi en un coup d’œil
Presque tout ce qu’on vous a demandé de faire entre dans l’un de six casiers. Ce qui les sépare, ce n’est pas le puzzle. C’est ce que le serveur mesure réellement pendant que vous travaillez.
| Type de défi | Ce qu’on vous demande | Ce qu’il mesure réellement | Où il échoue |
|---|---|---|---|
| Texte déformé (classique) | Saisir les lettres tordues | Si la reconnaissance optique de caractères échoue | Google l’a retiré après que l’IA a résolu même la variante la plus difficile avec 99.8 pour cent de précision |
| Grille d’images (reCAPTCHA v2, hCaptcha) | Sélectionner toutes les tuiles avec un bus, un escalier, un feu | Les données de comportement et d’environnement collectées avant et pendant vos clics | Images floues, bords ambigus, et aucun retour sur ce qui comptait |
| Case à cocher (reCAPTCHA v2, Turnstile Managed) | Cocher une case | Les caractéristiques du navigateur, les API natives et une preuve de travail légère | Boucle quand le script est bloqué, mal mis en cache, ou que l’horloge système dérive |
| Score ou invisible (reCAPTCHA v3, Turnstile Non-Interactive) | Rien de visible | Un score de risque construit à partir du contexte de la requête | Vous n’apprenez jamais pourquoi votre score est bas, et c’est le site qui décide quoi en faire |
| Preuve de travail | Attendre quelques secondes | Si votre navigateur a réellement consommé du CPU sur un puzzle | Les appareils lents attendent plus longtemps, et un JavaScript bloqué arrête complètement la page |
| Jeton Privacy Pass | Rien de visible | Si un émetteur s’est porté garant de votre appareil | Ne fonctionne que sur les plateformes et navigateurs qui prennent en charge ce jeton |
Relisez ce tableau et la forme du problème apparaît. Deux types sur six seulement vous demandent quelque chose d’astucieux. Les autres observent.
Ce que « CAPTCHA » signifie vraiment
CAPTCHA est un acronyme construit : « Completely Automated Public Turing test to tell Computers and Humans Apart ». Le terme vient d’un article de 2003 de Luis von Ahn, Manuel Blum et Nicholas Hopper, de Carnegie Mellon, avec John Langford, d’IBM Watson, publié à EUROCRYPT (Springer). Le résumé condense toute l’idée en une phrase : « tout programme qui réussit avec un taux élevé face à un CAPTCHA peut servir à résoudre un problème d’intelligence artificielle (IA) non résolu ».
L’inversion est la partie astucieuse. Un test de Turing demande si une machine peut passer pour un humain. Un CAPTCHA inverse les rôles, confie le jugement à une machine, puis choisit une tâche que les machines réussissent mal sur le moment. Tout bot qui le casse a donc, par définition, résolu un problème que les chercheurs n’arrivaient pas à résoudre.
Cette conception a une date de péremption intégrée. Dès qu’un puzzle cesse d’être difficile pour les machines, il cesse d’être un CAPTCHA, et tous ceux qui le voient encore doivent se contenter du reste. Google l’a admis sans détour en 2014 : « la technologie d’intelligence artificielle actuelle peut résoudre même la variante la plus difficile du texte déformé avec 99.8 % de précision. Le texte déformé, à lui seul, n’est donc plus un test fiable » (Google Security Blog).
Comment fonctionne l’échange défi-réponse
La description la plus claire de la boucle complète figure dans un article USENIX de 2005 sur la défense contre le déni de service au niveau applicatif, qui décrit le même échange que les widgets actuels (USENIX NSDI '05). Le serveur émet un puzzle accompagné d’un jeton signé. Quand vous répondez, le serveur recalcule d’abord le hachage du jeton, vérifie ensuite que le jeton a été créé il y a quatre minutes au maximum, puis vérifie si votre réponse est correcte. Si les trois contrôles passent, il renvoie un cookie d’une durée de vie de 30 minutes.
Les systèmes modernes ont gardé la forme et changé les pièces. Le Turnstile de Cloudflare injecte un jeton nommé cf-turnstile-response que le serveur du site valide sur son propre backend, et la documentation est explicite : « un jeton ne peut être validé qu’une seule fois, et un jeton ne peut pas être utilisé deux fois » (Cloudflare).
Trois contrôles de cette séquence expliquent une bonne part des frustrations quotidiennes. Si votre réponse était juste mais que le jeton a expiré, vous échouez. Si le cookie n’arrive jamais dans votre navigateur, vous échouez. Et si le script du défi ne s’est jamais exécuté, il n’y a aucun jeton à vérifier. Aucun de ces cas ne vous dit lequel s’est produit. Vous revoyez la même case.
Pourquoi les défis modernes vous demandent rarement de résoudre quoi que ce soit
Une fois que les machines ont su lire les lettres, l’industrie a déplacé le test vers un endroit sur lequel on ne peut pas réviser : votre session. L’explication de Google sur l’apparition de la solution de repli est que « lorsque le moteur d’analyse de risque ne peut pas prédire avec certitude si un utilisateur est un humain ou un agent abusif, il affiche un CAPTCHA pour obtenir plus d’indices ».
reCAPTCHA v3 a transformé cela en API. Il n’y a plus de widget. Le service renvoie un score, et Google documente « 11 niveaux de score avec des valeurs allant de 0.0 à 1.0 », où 1.0 suggère un risque faible et 0.0 un risque élevé (Google Cloud Fraud Defense). À côté du score, Google expose des codes de motif comme AUTOMATION, UNEXPECTED_ENVIRONMENT, TOO_MUCH_TRAFFIC, UNEXPECTED_USAGE_PATTERNS et LOW_CONFIDENCE_SCORE. Ce qu’il ne publie pas, c’est la liste complète des signaux derrière ces codes.
À savoir en 2026 : chaque page sous developers.google.com/recaptcha porte désormais une bannière d’obsolescence qui renvoie vers Google Cloud Fraud Defense. Le modèle v3 est en train d’être intégré à une autre surface produit, et Google prévient que les scores mesurés pendant la première semaine d’une intégration diffèrent du comportement en production sur le long terme.
Le Turnstile de Cloudflare insiste sur le même point à propos de la case à cocher. Ses widgets fonctionnent en trois modes (Managed, Non-Interactive et Invisible), Managed choisissant entre une case à cocher et une vérification silencieuse selon le risque du visiteur. La description du produit est directe sur l’utilité de la case : « le fait de cocher une case n’a pas d’importance, ce sont les données de contexte que nous analysons pendant que la case est cochée qui comptent » (Cloudflare).
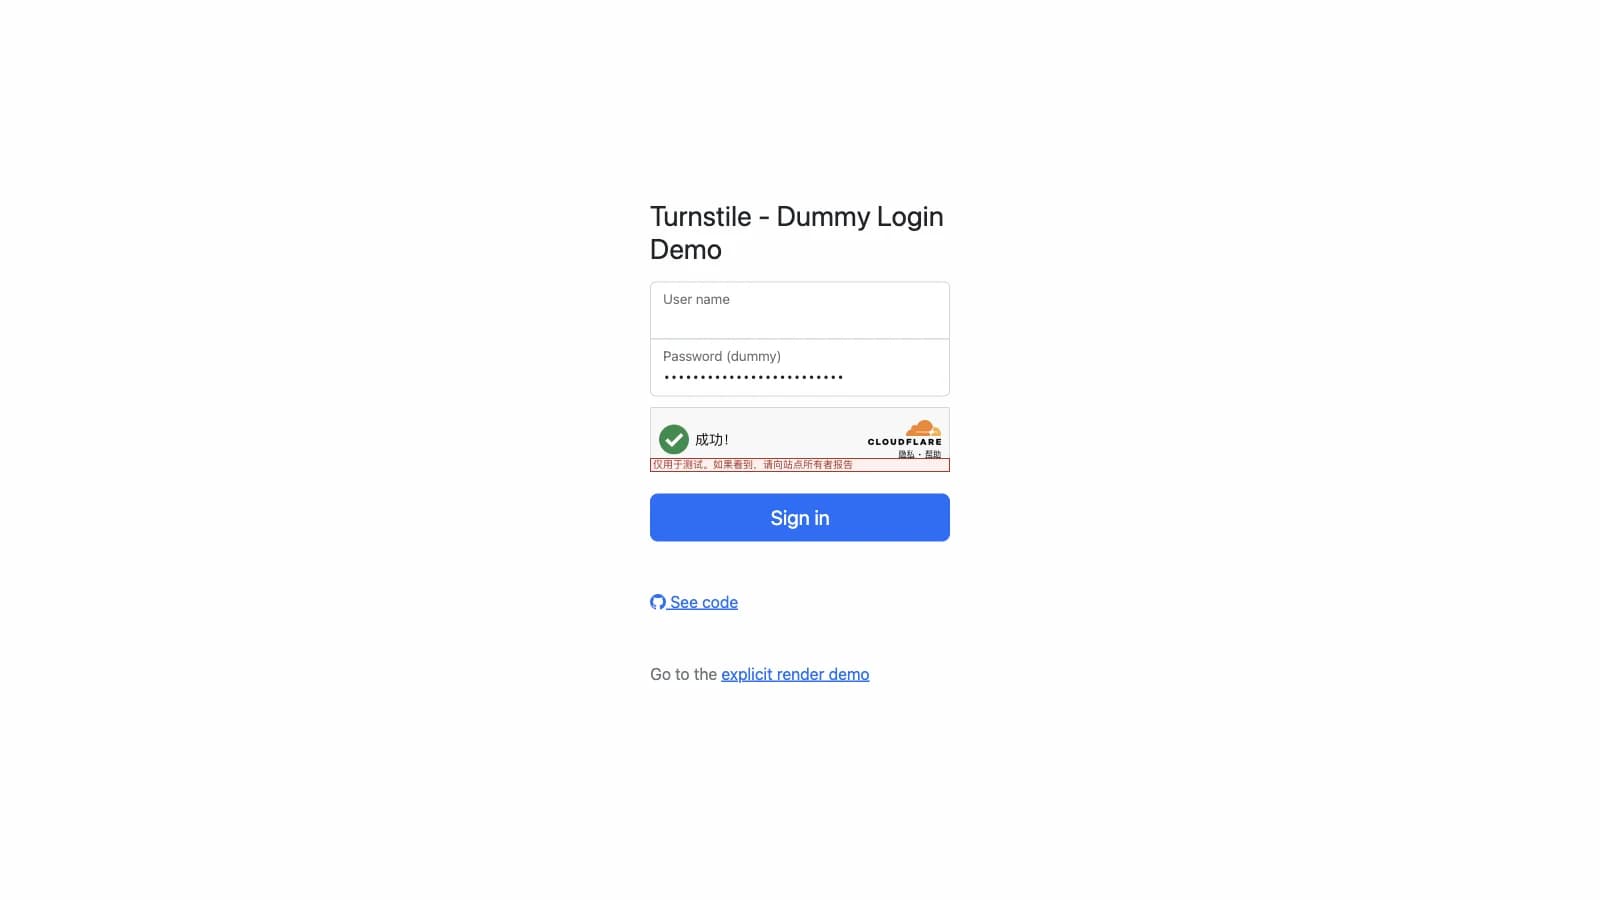
C’est pourquoi « l’image était floue » est une plainte qui vise la mauvaise couche. Les images floues n’apparaissent que lorsque le moteur de risque a déjà décidé qu’il lui fallait davantage de preuves.
Pourquoi le défi revient sans cesse
Les boucles sont documentées, pas mystérieuses. Cloudflare publie les codes d’échec de son propre widget, dont 200100 pour un « Clock or cache problem », quand l’horloge est fausse ou que le défi a été mis en cache par un intermédiaire, et 200500 quand une iframe est bloquée (Cloudflare error codes). La même page cite les extensions de navigateur parmi les causes : « certaines extensions de navigateur, comme les bloqueurs de publicité, peuvent bloquer les scripts dont Turnstile a besoin pour fonctionner ».
Le volet autorisation a son propre minuteur. Un cookie cf_clearance prouve qu’un visiteur a passé la vérification, il est « lié de manière sécurisée au visiteur et à l’appareil précis auxquels il a été émis », dure 30 minutes par défaut et inclut « quelques minutes supplémentaires pour tenir compte de la dérive d’horloge ». Il s’accompagne aussi d’un avertissement qui compte plus que le minuteur : « le visiteur peut être soumis à un nouveau défi, même si le cookie n’a pas expiré » (Cloudflare).
La version de Google de cette même liste concerne le réseau plutôt que le navigateur. Sa documentation d’aide nomme trois déclencheurs courants du mur « requêtes automatisées » : « un réseau partagé qui a été abusé ; votre fournisseur d’accès peut vous avoir attribué récemment une adresse IP suspecte ; le site que vous essayez de visiter peut subir une attaque massive en ce moment » (Google FAQ). Aucun de ces cas ne se règle avec un puzzle, et aucun n’est de votre faute.
La cause réseau explique pourquoi les réseaux privés virtuels deviennent des générateurs de CAPTCHA. Cloudflare a observé que « les utilisateurs soucieux de leur vie privée demandent souvent à leur navigateur d’aller au-delà des pratiques standard... en changeant leur user-agent... et en empêchant totalement l’exécution des scripts tiers », ce qui décrit précisément une configuration durcie qui échoue à un test qu’elle n’a jamais été conçue pour passer. Si vous voulez le parcours détaillé d’un seul fournisseur, notre guide de la boucle de vérification Cloudflare reprend ce cas étape par étape, et pourquoi la protection de la vie privée casse parfois les sites couvre le phénomène plus large.
Toute cette répétition a un coût de sécurité, et il n’a rien à voir avec le puzzle. En août 2026, un administrateur a signalé sur le site d’une petite entreprise un faux reCAPTCHA qui copiait une commande PowerShell dans le presse-papiers au clic. Son propos portait sur la fatigue, pas sur la naïveté : « nous et nos équipes sommes tellement bombardés par ces bots qui prouvent que vous êtes humain que pourquoi ne cliqueriez-vous pas sur ce qui est écrit » (r/sysadmin). La meilleure réponse du fil a nommé la technique, ClickFix, et d’autres commentaires ont décrit des quasi-accidents sur leurs propres réseaux. Un mur de vérification que tout le monde a appris à obéir sans le lire est une surface de phishing.
Le problème d’accessibilité que les CAPTCHA ne peuvent pas résoudre
La note du W3C sur ce point est inhabituellement directe. Demander à « des utilisateurs aveugles, malvoyants ou dyslexiques d’identifier des caractères textuels dans un graphique déformé, c’est leur demander d’accomplir une tâche qu’ils sont intrinsèquement les moins capables de réussir » (W3C). Le même document rapporte que l’alternative audio de reCAPTCHA v2 n’est parfois plus proposée du tout, remplacée par l’écran « Your computer or network may be sending automated queries ».
WCAG 2.2 exige deux modalités différentes pour tout CAPTCHA, et les recommandations précisent que l’exception « ne s’applique qu’au contenu du CAPTCHA », pas au formulaire qui l’entoure. Elles admettent aussi la limite : « tout type de CAPTCHA sera insoluble pour les utilisateurs atteints de certains handicaps » (W3C WCAG 2.2).
La solution audio n’est pas le filet de sécurité qu’elle paraît. Cloudflare a mesuré ses propres défis audio et constaté que « seulement 31.2 % des défis audio ont abouti à un accord entre trois personnes sur la solution correcte », tandis que « les bots résolvent les CAPTCHA audio avec précision dans plus de 85 % des tentatives ». Quand les humains n’arrivent pas à s’accorder sur la réponse et que les machines y arrivent, la modalité fonctionne à l’envers.
Les retours de la communauté correspondent à cette mesure. Sur r/Blind, un utilisateur a décrit son combat avec le cookie d’accessibilité censé exempter les utilisateurs de lecteurs d’écran : « j’ai eu un mal de chien à faire en sorte que leur service laisse même ce cookie apparaître dans mon pot à cookies quand j’ai coché la case... ils ont une option séparée pour un captcha textuel censé être plus accessible, mais c’était comme essayer de faire un chiffre de César en temps réel dans sa tête » (r/Blind).
Un développeur qui demandait comment servir des utilisateurs sourds-aveugles, qui utilisent des afficheurs braille et ne peuvent ni voir ni entendre un défi, a résumé le défaut de conception en une phrase : « le captcha traditionnel échoue parce qu’il suppose que vous pouvez voir ou entendre » (r/webdev). Les recommandations de l’OWASP vont dans le même sens et ajoutent leur propre avertissement : exiger JavaScript « réduira l’accessibilité du site web, en particulier pour les visiteurs qui utilisent des lecteurs d’écran », et elles recommandent d’abord l’authentification multifacteur, en réservant le CAPTCHA aux connexions suspectes ou à haut risque (OWASP).
Ce que les CAPTCHA font aux agents IA
La course à l’armement a un nouveau participant. Un benchmark de 2025, Open CaptchaWorld, a testé des agents fondés sur des modèles multimodaux face à 20 types de CAPTCHA (« 20 kinds of CAPTCHA ») et rapporte que « les humains obtiennent systématiquement des scores quasi parfaits, tandis que les agents MLLM de pointe peinent nettement, avec des taux de réussite d’au plus 40.0 % pour Browser-Use Openai-o3, bien loin des performances humaines, 93.3 % » (arXiv:2505.24878). L’article présente le mur de vérification comme « un goulot d’étranglement critique pour déployer des agents web dans des applications réelles ».
Les gens contournent déjà l’obstacle, parfois en rendant la part humaine à un modèle. Un utilisateur a raconté avoir échoué trois fois sur une grille de feux tricolores, avoir fait une capture d’écran, l’avoir collée dans un modèle de chat et lui avoir « demandé de prendre le contrôle de mon ordinateur et de s’en occuper », ce qui a passé du premier coup (X, @alt_w_v_g, 597 likes). Un commentateur sous une vidéo sur la même frustration a pointé le schéma : « demander au robot lui-même de remplir le captcha à votre place, c’est le sommet de l’ironie et de la comédie » (YouTube, 365 likes).
L’industrie de la vérification le sait. La réponse de Cloudflare au trafic des agents n’est pas un puzzle plus difficile, mais un schéma de signature : Web Bot Auth utilise des signatures de messages HTTP Ed25519 et un annuaire de clés publié, pour qu’un site distingue un agent signé d’un script anonyme (Cloudflare). Visa et Mastercard ont annoncé en octobre 2025 des protocoles de commerce agentique bâtis dessus. Les taxonomies de bots vérifiés séparent désormais un crawler « Agent » d’un crawler « Training ».
La direction prise compte pour quiconque lit jusqu’ici. Quand les agents peuvent prouver qui ils sont par la cryptographie, un mur de vérification cesse d’être un test technique et devient une décision de politique sur les agents signés qu’un site accepte d’admettre. C’est un endroit plus sain qu’un escalier flou, même si cela laisse un problème intact : les navigateurs agentiques butent encore sur des murs là où rien de tout cela n’a été adopté.
Une option pratique quand le défi est le blocage : Tabbit Browser
Quand un défi vous arrête, trois questions déterminent combien de temps vous restez arrêté : de quel type de contrôle il s’agit, ce que la page vous dit réellement, et quelle cause documentée correspond à votre configuration. Aucune n’exige de résoudre quoi que ce soit. Elles exigent de lire et de diagnostiquer, et c’est là qu’un navigateur avec un modèle à l’intérieur justifie sa place.
Tabbit Browser est un navigateur basé sur Chromium avec une couche d’IA intégrée au shell plutôt qu’ajoutée en extension. Trois éléments nous intéressent ici.
D’abord, lire le mur. Dans l’Omnibox de Tabbit, vous tapez @ pour référencer quelque chose comme contexte : l’onglet courant, un groupe d’onglets entier, une capture d’écran, un favori ou un fichier local. Pointez-le vers la page qui vous bloque et demandez de quel type de défi il s’agit et ce que dit la page. L’IA lit la page que vous avez déjà ouverte, vous ne copiez donc pas de texte d’erreur dans une autre fenêtre. Cela compte pour les écrans qui ne donnent rien à copier, comme « Performing security verification », ou un code 200100 enfoui dans une console.
Ensuite, garder l’élément bloquant à l’écart de ce que vous faisiez. L’Agent Mode de Tabbit exécute les tâches déléguées dans son propre groupe d’onglets, donc un travail qui parcourt les formulaires ou les tableaux de bord d’un site ne prend pas la place de la page que vous lisiez. Quand un mur de vérification apparaît au milieu d’une tâche déléguée, il apparaît dans le groupe de cette tâche. Vous revenez, vous faites vous-même l’étape humaine, et vos propres onglets sont exactement là où vous les avez laissés.
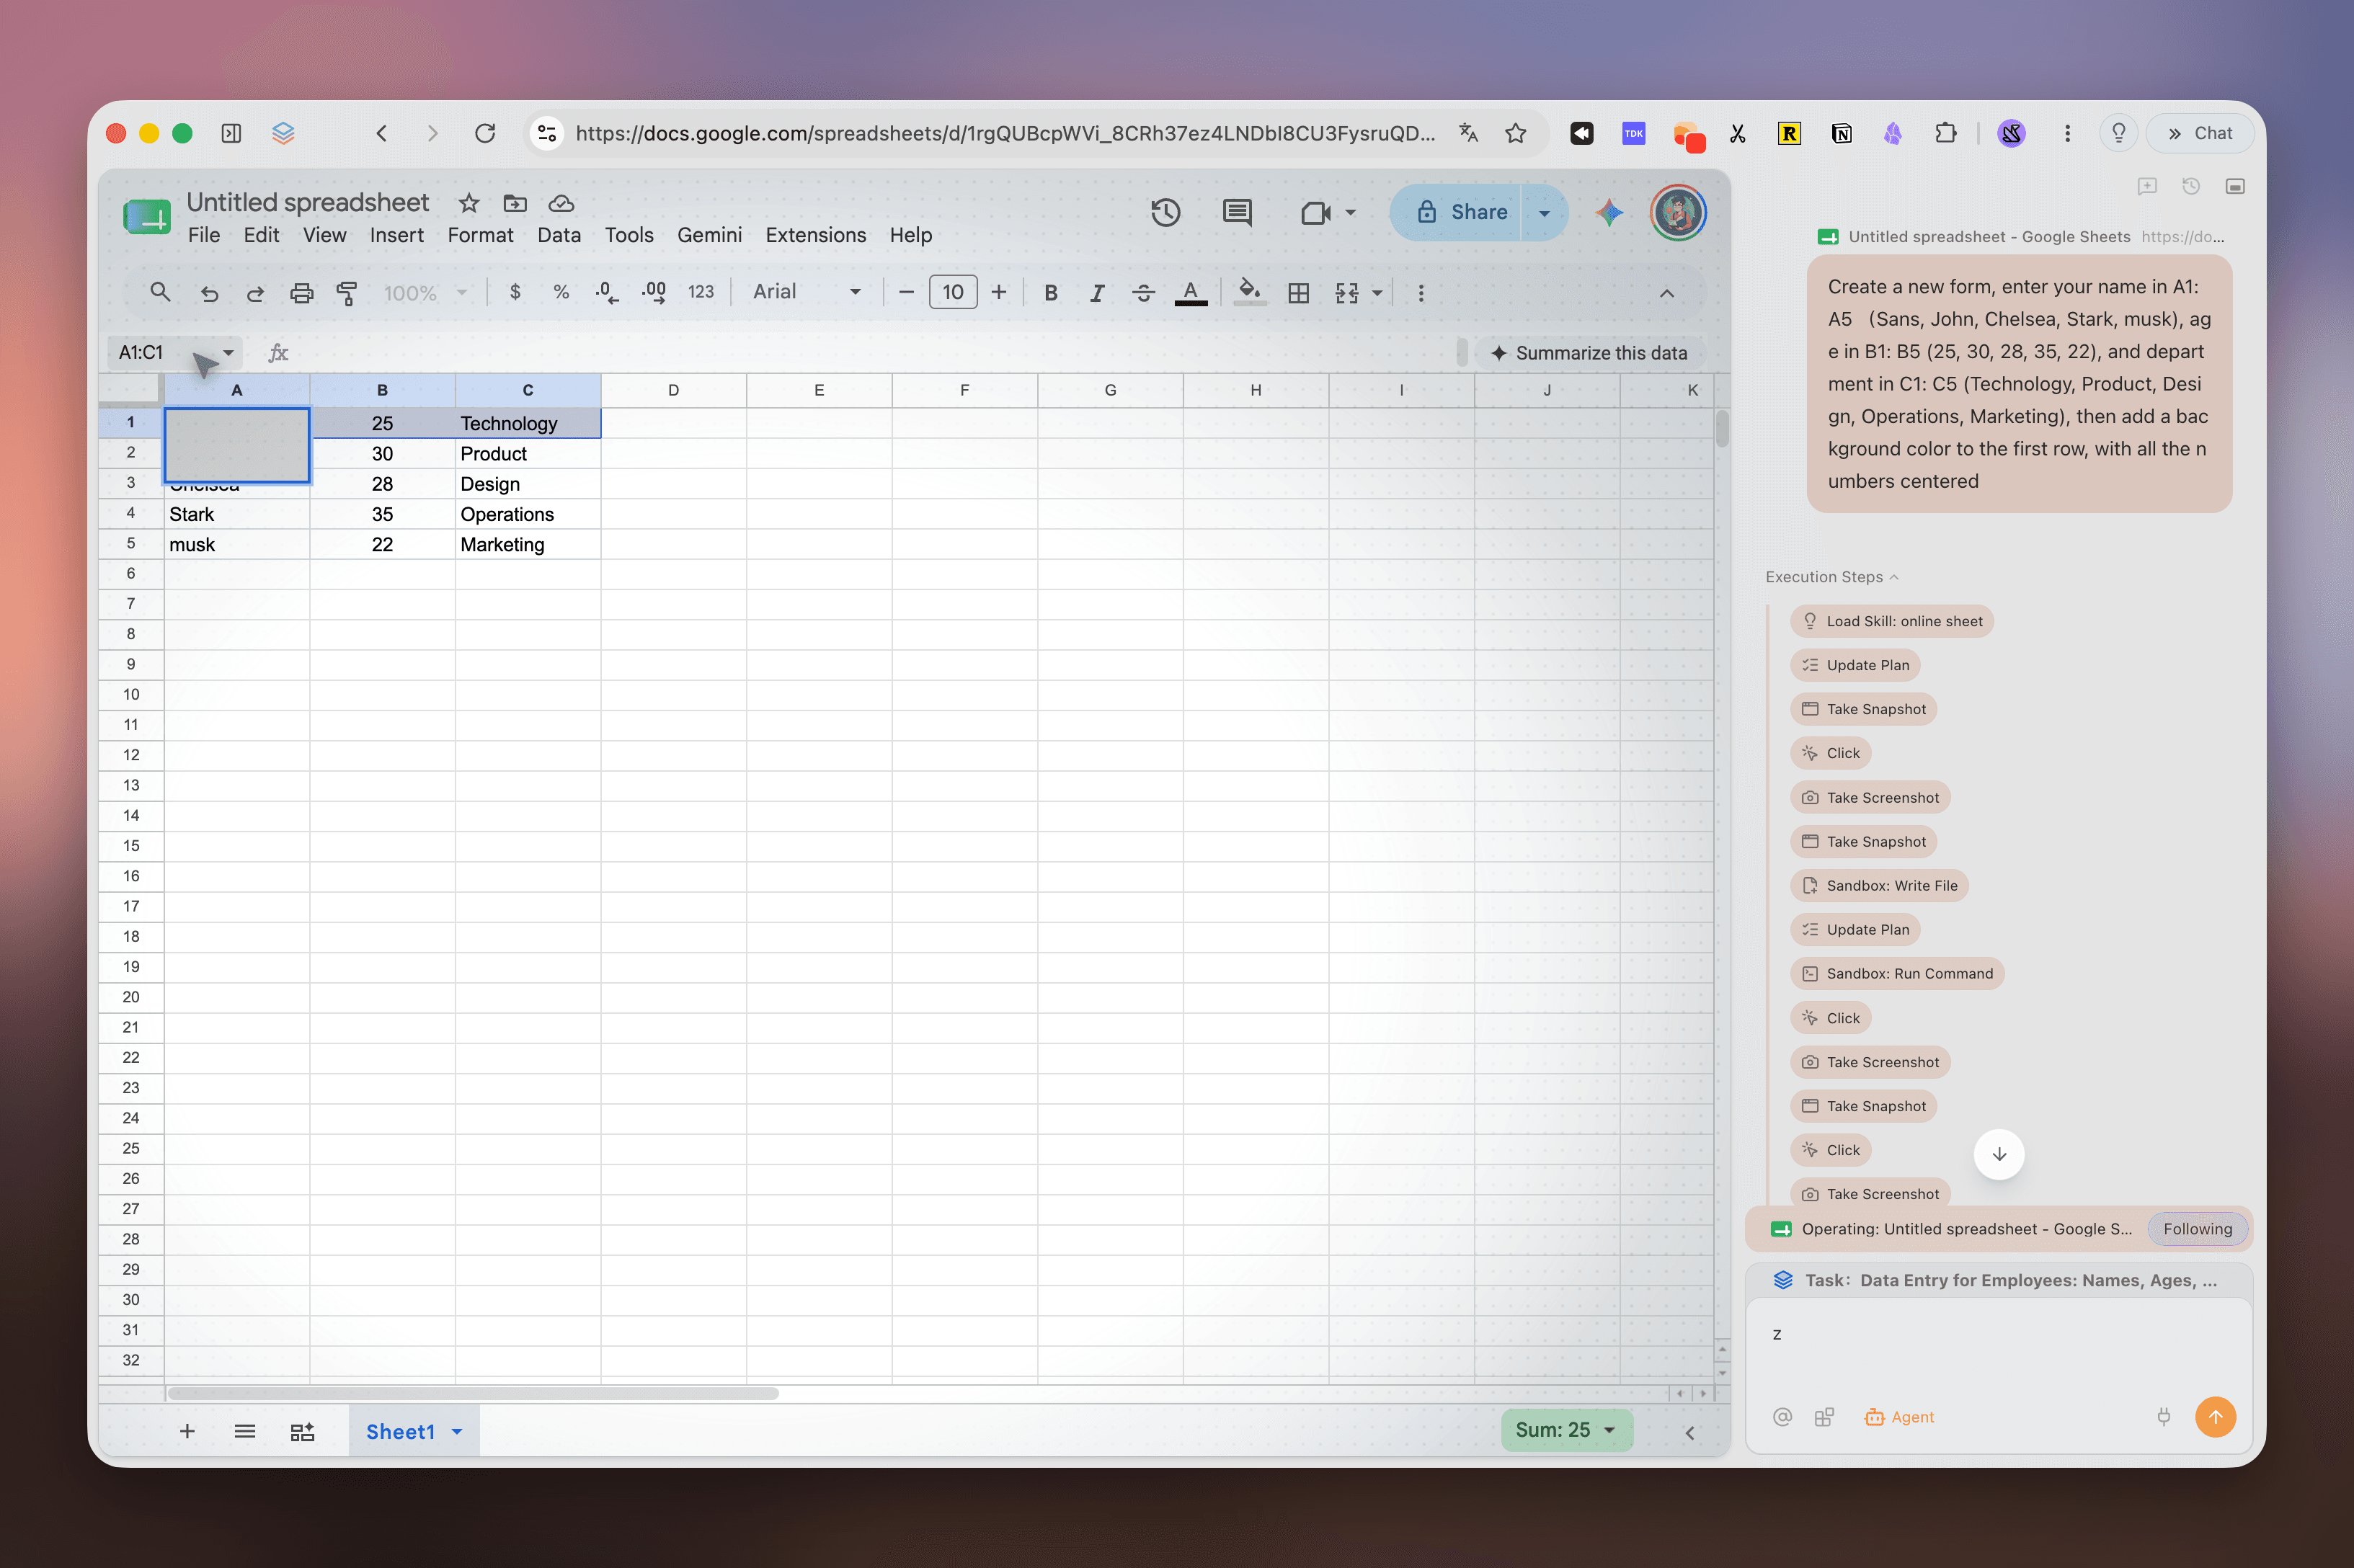
Troisièmement, dérouler la liste de contrôle au même endroit plutôt que dans cinq onglets de dépannage. Les causes documentées sont finies et testables : vérifiez l’horloge système, désactivez les bloqueurs de publicité et de scripts pour le site, coupez le réseau privé virtuel, effacez les cookies de ce seul domaine, puis rechargez. Avec un assistant qui lit la page à côté, cette séquence prend deux minutes au lieu d’un après-midi de tâtonnements.
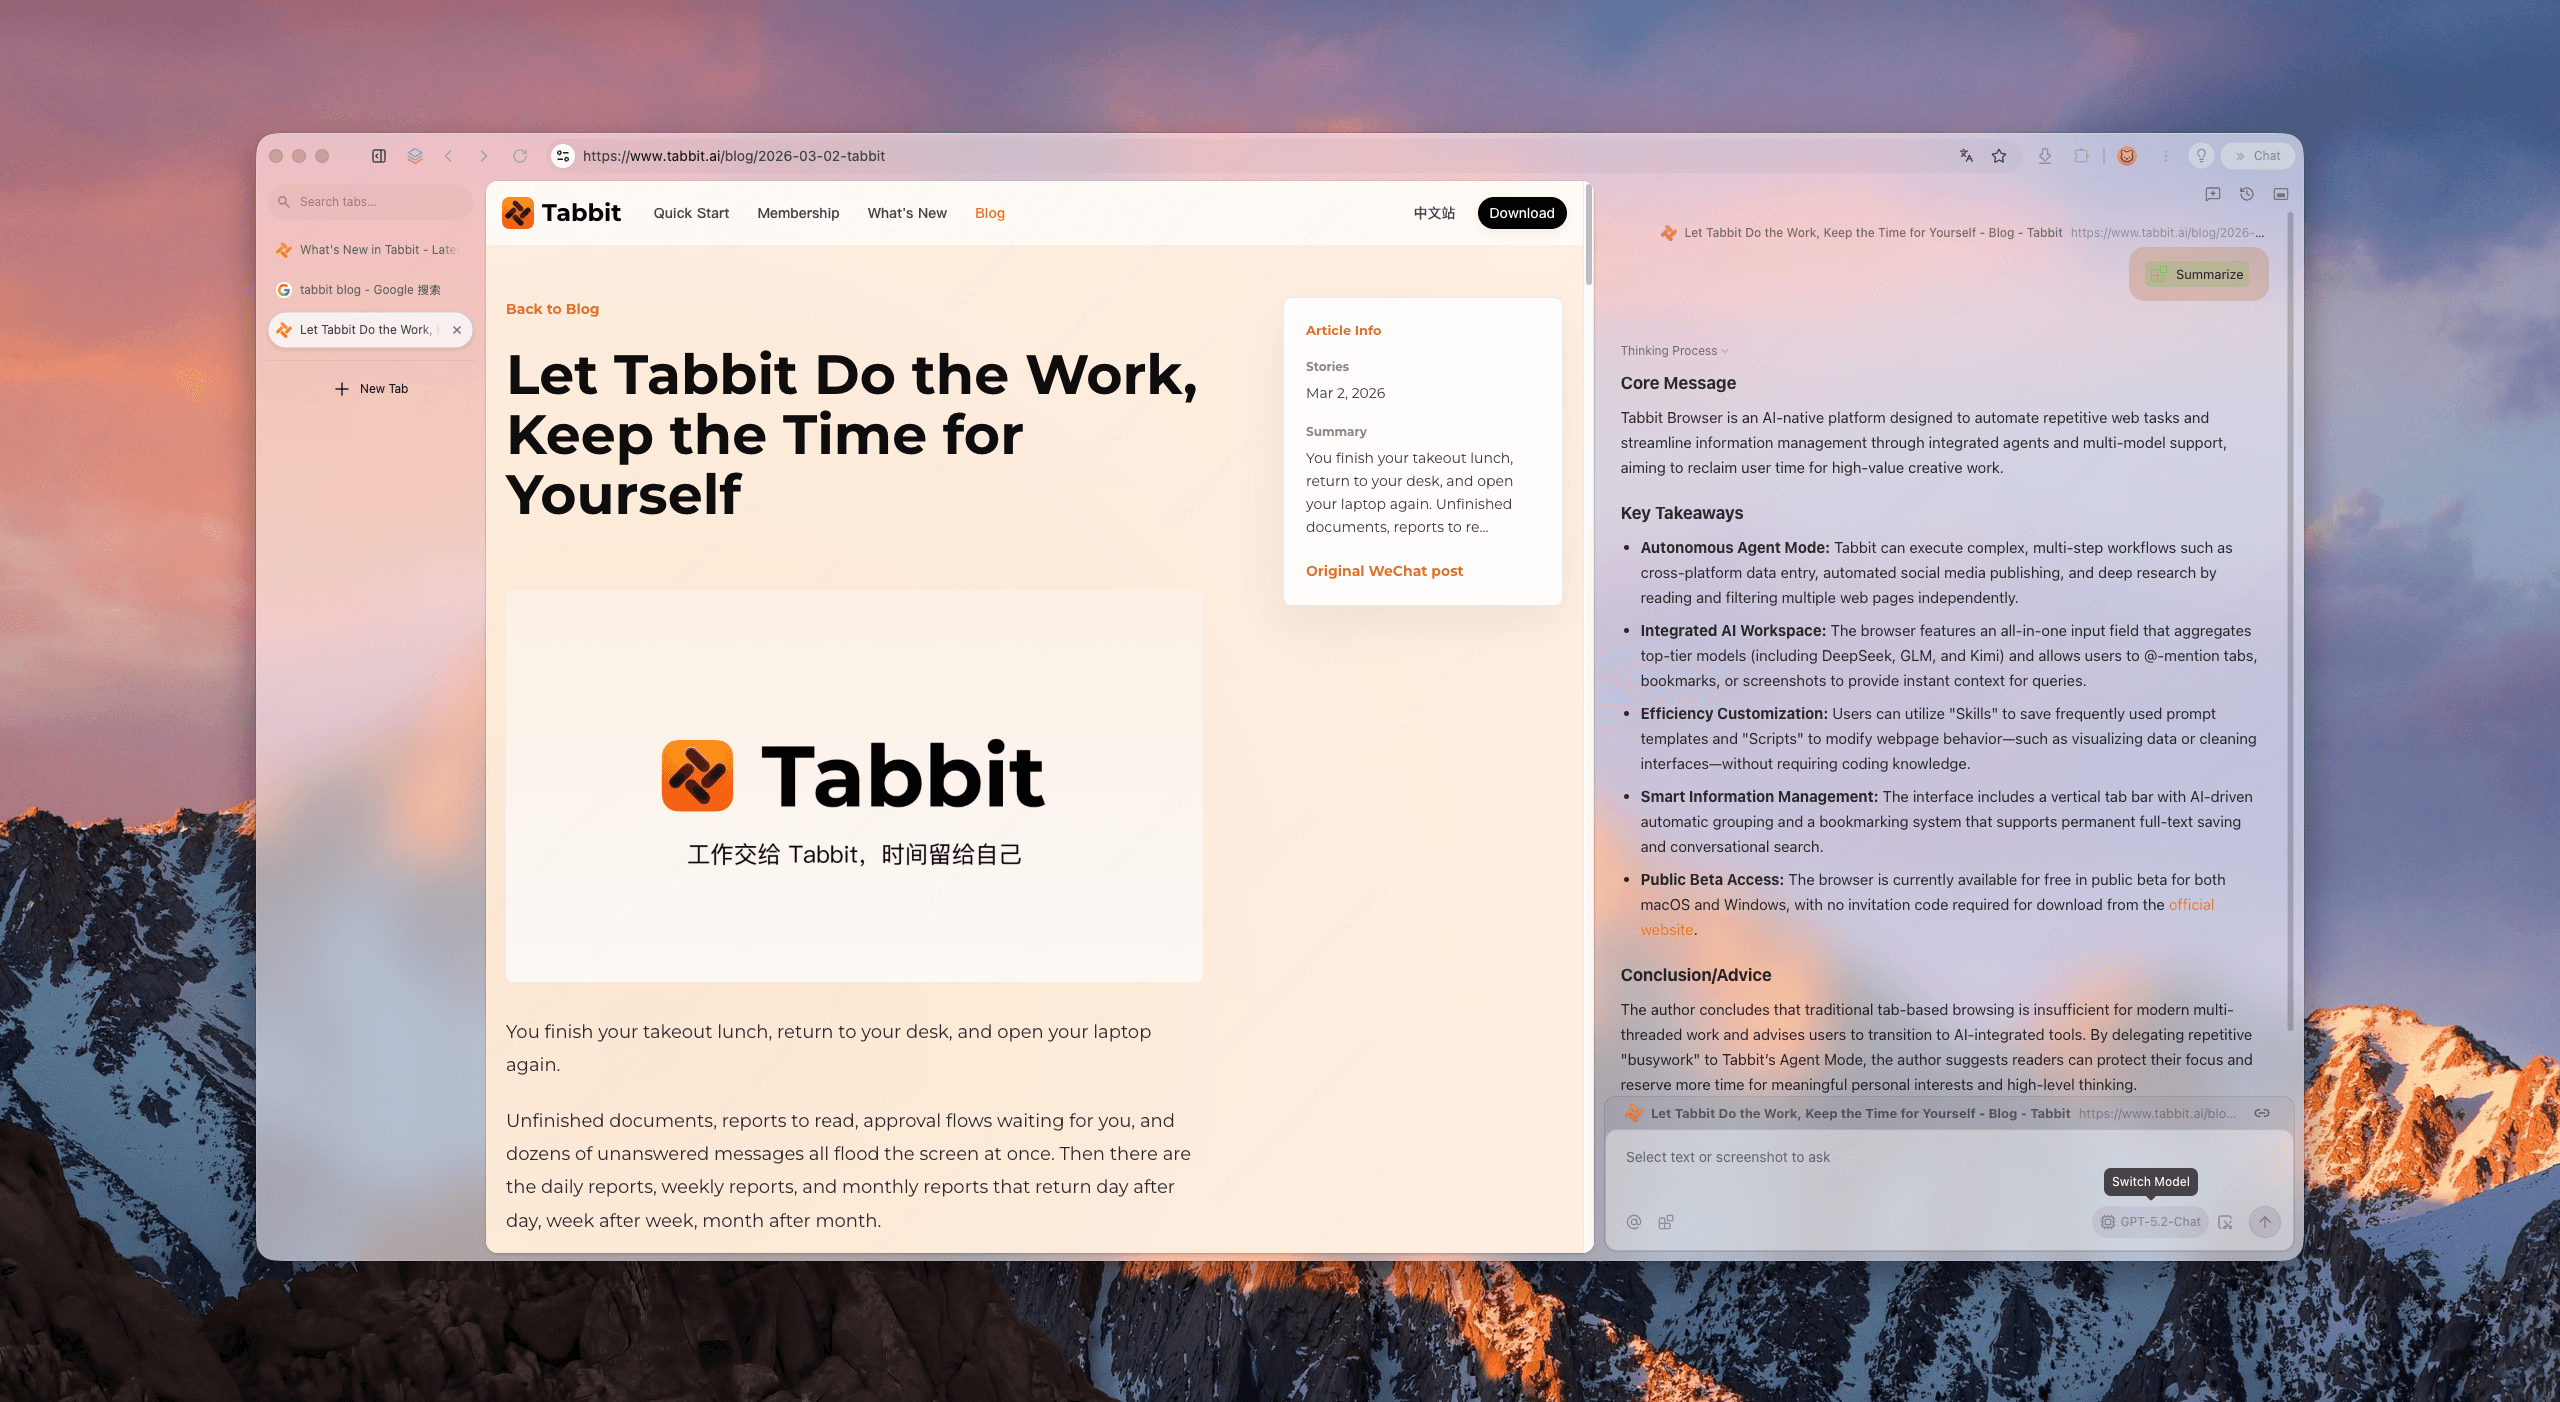
Les compromis sont réels et méritent d’être énoncés clairement. Tabbit ne résout pas les CAPTCHA à votre place, ne falsifie pas les empreintes de navigateur et ne peut pas faire passer une adresse IP à faible réputation pour une adresse résidentielle. Si votre IP de sortie figure sur une liste de blocage, aucun navigateur n’y changera rien : changez de réseau ou contactez le site. Un mur de vérification existe pour porter un jugement sur votre session, et un navigateur qui passerait ce jugement outre en silence serait un problème de sécurité, pas une fonctionnalité. Si le défi d’un site se passe en un clic, la réponse honnête est qu’aucun outil n’est nécessaire. Tabbit aide pour ce qui l’entoure : lire ce qui s’est passé, garder votre travail intact et dérouler les vérifications.
Si c’est la couche navigateur elle-même qui casse sans arrêt, c’est une autre enquête. Pourquoi les mises à jour du navigateur cassent les sites et quoi faire quand une extension cesse de fonctionner couvrent la moitié compatibilité, et comment choisir le bon navigateur couvre la décision d’achat si vous repensez toute la pile.
Que faire la prochaine fois qu’un défi vous bloque
Avant de modifier des réglages au hasard, associez ce que vous voyez à une cause.
| Ce que vous voyez | Que faire | Pourquoi |
|---|---|---|
| Le même site vous fait boucler encore et encore | Vérifiez l’horloge système, désactivez les bloqueurs de scripts pour ce site, effacez uniquement les cookies de ce domaine, puis rechargez | Les causes documentées sont une dérive d’horloge ou de cache, des scripts de défi bloqués et un cookie d’autorisation qui n’a jamais persisté |
| Ça marche en fenêtre privée mais pas dans votre profil habituel | Une extension ou les données de site stockées dans votre profil font la différence | Même navigateur, même réseau, environnement différent : la faute est locale |
| Ça arrive sur tous les sites avec un VPN actif | Changez de nœud de sortie, ou déconnectez le VPN et retestez | Les plages d’adresses de centre de données traînent une réputation qu’aucun réglage de navigateur ne répare |
| La case devient verte, puis la page recharge sur une case vide | Votre navigateur ne conserve pas le cookie d’autorisation | Le jeton a été émis puis jeté, ou le site vous a soumis à un nouveau défi avant son expiration |
| Un navigateur échoue, un autre passe | Utilisez celui qui passe et signalez l’échec | Un échec sur un seul navigateur vient en général du profil, pas du site. Voir la solution de la boucle Cloudflare |
| Vous dépendez d’un lecteur d’écran et la solution audio échoue | Demandez au site une alternative non visuelle et citez WCAG | Deux modalités sont exigées, et celle de l’audio est mesurablement peu fiable pour les humains |
| Une tâche d’agent déléguée a heurté le mur | Faites cette étape vous-même, puis laissez la tâche continuer | La vérification demande un humain et, avec un agent non signé, elle n’a aucun autre moyen de le savoir |
| Un site dont vous avez besoin ne marche que dans un navigateur précis | Vérifiez s’il s’agit vraiment du navigateur ou d’une politique du portail | Certains sites filtrent par détection de navigateur plutôt que par fonctionnalités. Voir pourquoi les portails patients ne marchent que dans Chrome |
La réponse courte
Un défi CAPTCHA n’est pas un test sur vous. C’est une décision de risque sur votre session, déguisée en puzzle pour que la décision paraisse avoir une réponse. Voilà pourquoi l’image est souvent insoluble et pourquoi la boucle a presque toujours une cause environnementale plutôt qu’un manque de compétence.
Alors corrigez l’environnement, pas le puzzle. Déroulez les causes documentées dans l’ordre : horloge, extensions, réseau, cookies. Si le défi revient encore après les quatre, la variable restante est la réputation de votre adresse, et la solution est un autre chemin vers le site, pas un autre navigateur.
Et quand un agent fait le travail, laissez l’étape humaine aux humains. Laissez la tâche faire les parties mécaniques, puis reprenez la main pour le seul moment qui prouve que c’est bien vous. Un navigateur IA qui garde ces deux voies séparées est plus utile ici qu’un navigateur qui promet de mieux faire semblant. Si vous avez déjà fait la paix avec le puzzle et que le vrai problème est le navigateur autour, voici les traits qui comptent.
Installez Tabbit et laissez l’étape humaine aux humains
Tabbit Browser est gratuit sur macOS et Windows, et il importe vos favoris, votre historique, vos extensions et vos mots de passe enregistrés depuis Chrome, Edge ou Safari en une étape, donc l’essayer ne signifie pas reconstruire votre configuration. Récupérez l’installeur sur tabbit.ai/download.
Fixez vos attentes avant d’installer. Tabbit ne passera pas les vérifications à votre place, et il ne fera pas semblant. Ce qu’il apporte sur ce problème précis, c’est un endroit où demander ce que dit réellement la page devant vous, et un modèle de tâches où le travail délégué tourne dans son propre groupe d’onglets au lieu de recouvrir votre lecture. Tout le reste, y compris le moment où vous cochez une case et passez à autre chose, reste le vôtre.

Questions fréquentes
Qu’est-ce qu’un défi CAPTCHA, en langage clair ?
Un défi CAPTCHA est une étape qu’un site place devant votre requête pour décider si elle vient d’un humain ou d’un bot. Le serveur émet un défi, votre navigateur y répond, et le serveur valide un jeton signé avant de laisser passer la requête. Sur la plupart des sites modernes, on vous juge sur des signaux du navigateur et du réseau plutôt que sur le puzzle lui-même.
Comment une vérification défi-réponse me vérifie-t-elle réellement ?
Le serveur envoie un puzzle ou un test invisible accompagné d’un jeton signé. Votre navigateur renvoie une réponse et ce jeton, puis le serveur recalcule le hachage du jeton, vérifie que le jeton est récent et vérifie la réponse. Si tout passe, le serveur émet un cookie de courte durée qui tient lieu de vérification pour les requêtes suivantes. Cloudflare documente qu’un jeton Turnstile ne peut être validé qu’une seule fois.
Pourquoi est-ce que je reçois sans cesse des défis CAPTCHA sur le même site ?
Les défis répétés ont en général une cause concrète plutôt que personnelle. Cloudflare documente les problèmes d’horloge ou de cache, les extensions qui bloquent le script du défi et les sorties de réseau privé virtuel, et son cookie d’autorisation dure 30 minutes par défaut, avec de nouveaux défis possibles avant son expiration. Google cite les réseaux partagés, une adresse suspecte attribuée par votre fournisseur d’accès et un site sous attaque massive parmi les déclencheurs de ses propres défis.
Quelle est la différence entre reCAPTCHA v2 et v3 ?
La version 2 affiche une case à cocher et peut basculer vers des puzzles d’images, tandis que la version 3 n’a aucun widget et renvoie un score de risque entre 0.0 et 1.0. Google documente 11 niveaux de score et des codes de motif comme AUTOMATION et TOO_MUCH_TRAFFIC, et ne publie pas la liste complète des signaux derrière le score. La version 3 laisse la décision d’accepter ou de refuser au site, donc deux sites peuvent traiter le même score différemment.
Pourquoi les CAPTCHA posent-ils problème aux utilisateurs de lecteurs d’écran et aux personnes sourdes-aveugles ?
Le W3C décrit les CAPTCHA interactifs comme un déni de service pour de nombreuses personnes handicapées, parce que la tâche suppose la vue ou l’ouïe. WCAG exige deux modalités différentes mais note aussi que tout type de CAPTCHA sera insoluble pour certains utilisateurs. Les propres mesures de Cloudflare ont montré que les humains tombaient d’accord sur la bonne réponse d’un défi audio seulement 31.2 % du temps, alors que les bots résolvaient les défis audio dans plus de 85 % des tentatives.
Un agent IA ou un navigateur peut-il résoudre les CAPTCHA à ma place ?
Les agents y arrivent parfois, mais pas de façon fiable. Un benchmark de 2025 a constaté que le meilleur agent testé réussissait au plus 40.0 % des défis, contre 93.3 % pour les humains. Résoudre un défi par l’automatisation détruit aussi le signal que le site demandait, et c’est ainsi que le trafic des bots et celui des agents légitimes finissent par être confondus. Un navigateur qui prétend passer les défis à votre place mérite la méfiance.